SSL là gì và tại sao công nghệ này lại trở thành một phần quan trọng trong bảo mật website? SSL (Secure Sockets Layer) là công nghệ bảo mật được phát triển để mã hóa dữ liệu trao đổi giữa trình duyệt và máy chủ, giúp hạn chế nguy cơ thông tin bị đọc hoặc thay đổi trái phép. Dù SSL đã được thay thế bởi TLS trong các hệ thống hiện đại, thuật ngữ “SSL certificate” vẫn được sử dụng phổ biến để chỉ chứng chỉ số bảo mật cho website. Trong bài viết này, TOT sẽ giúp bạn hiểu rõ SSL, chứng chỉ SSL, cách SSL/TLS hoạt động và những lưu ý khi lựa chọn, cài đặt chứng chỉ cho website.
>>> Xem thêm các bài viết:
- 35 công cụ kiểm tra bảo mật website & mã độc website tốt nhất
- Hướng dẫn tạo website bán hàng bằng WordPress miễn phí, đơn giản
- Bảng giá thiết kế website WordPress trọn gói
Tóm tắt nhanh
- SSL (Secure Sockets Layer) là giao thức bảo mật dùng để mã hóa dữ liệu giữa trình duyệt và máy chủ. SSL đã được thay thế bởi TLS, nhưng thuật ngữ “chứng chỉ SSL” vẫn được sử dụng phổ biến. Chứng chỉ SSL xác thực danh tính website và liên kết tên miền với khóa công khai.
- Khi người dùng truy cập website qua HTTPS, trình duyệt sẽ kiểm tra chứng chỉ do máy chủ cung cấp. Sau khi xác thực tên miền, CA, thời hạn và chuỗi chứng chỉ, trình duyệt và máy chủ thiết lập khóa phiên để mã hóa dữ liệu trong quá trình trao đổi.
- SSL có thể được phân loại theo mức độ xác thực như DV, OV, EV hoặc theo phạm vi tên miền như Single-Domain, Wildcard và Multi-Domain/SAN. Việc lựa chọn phụ thuộc vào số lượng domain, subdomain và yêu cầu xác thực của website.
- SSL miễn phí vẫn có thể cung cấp kết nối HTTPS và mã hóa dữ liệu, trong khi SSL trả phí thường có thêm các tùy chọn hỗ trợ, quản lý hoặc xác thực doanh nghiệp. Quy trình cài đặt cơ bản gồm xác thực domain, cài chứng chỉ lên máy chủ, chuyển HTTP sang HTTPS, kiểm tra cấu hình và gia hạn định kỳ.
SSL là gì?
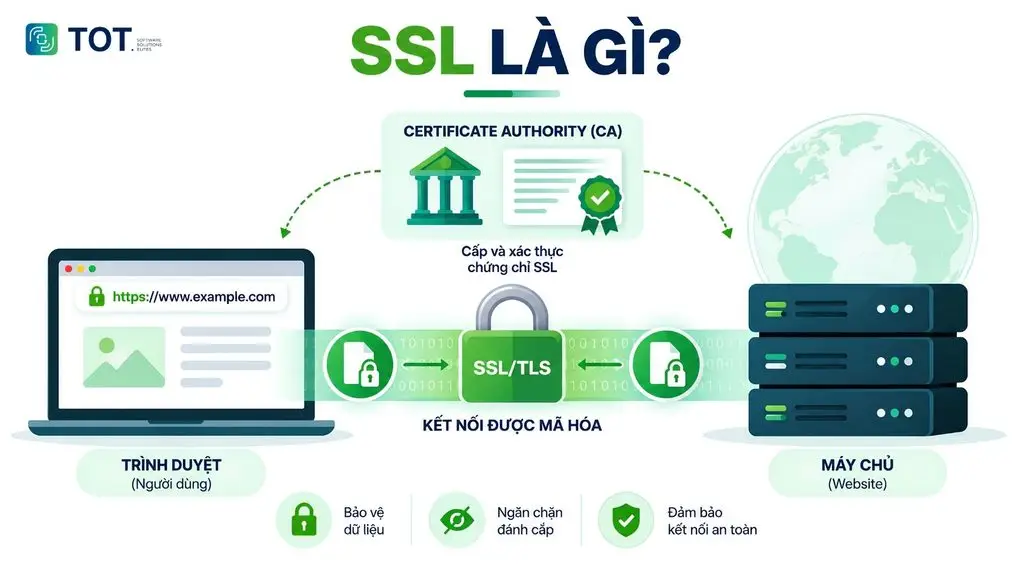
SSL (Secure Sockets Layer) là giao thức bảo mật được thiết kế để mã hóa và bảo vệ dữ liệu trao đổi giữa trình duyệt và máy chủ qua mạng. SSL giúp thiết lập một kênh liên lạc an toàn, hạn chế nguy cơ dữ liệu bị đọc, đánh cắp hoặc thay đổi trái phép trong quá trình truyền.
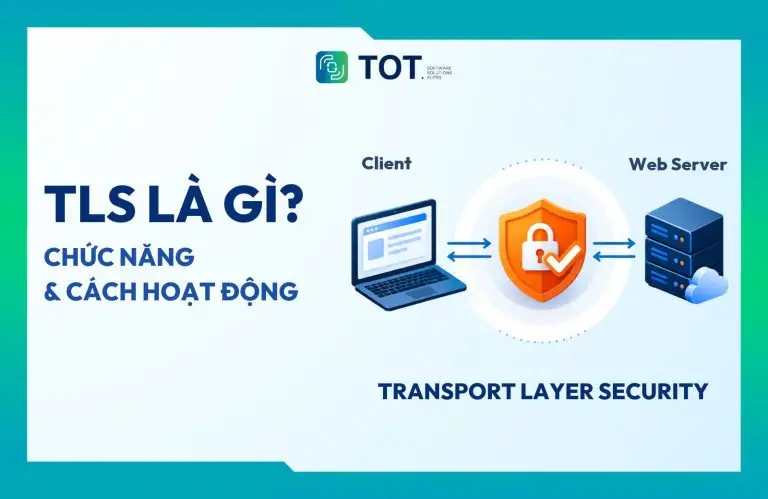
Tuy nhiên, SSL hiện không còn là giao thức được sử dụng trong các hệ thống hiện đại. SSLv3 đã bị loại bỏ do tồn tại những vấn đề về bảo mật, và TLS (Transport Layer Security) đã trở thành phiên bản kế nhiệm. Vì vậy, khi tìm hiểu SSL là gì, cần hiểu rằng SSL chủ yếu là thuật ngữ mang tính lịch sử, trong khi TLS mới là giao thức bảo mật đang được sử dụng phổ biến để bảo vệ kết nối Internet hiện nay.
Trong thực tế, thuật ngữ “SSL certificate” hay chứng chỉ SSL vẫn được sử dụng rộng rãi để chỉ chứng chỉ số phục vụ cho việc bảo mật website bằng SSL/TLS. Về bản chất, chứng chỉ SSL là một chứng chỉ số dùng để xác thực danh tính của máy chủ và liên kết danh tính đó với khóa công khai.
Chứng chỉ SSL được cấp và xác thực bởi CA (Certificate Authority) – tổ chức có thẩm quyền phát hành chứng chỉ số. Khi người dùng truy cập website, trình duyệt sẽ kiểm tra các thông tin trong chứng chỉ như tên miền, CA, thời hạn và chữ ký số trước khi thiết lập kết nối được mã hóa. Nhờ đó, dữ liệu trao đổi giữa người dùng và website được bảo vệ trong suốt phiên kết nối.
>>> Xem thêm:
- 2FA là gì? Hướng dẫn lấy mã & xác thực hai yếu tố
- SSO là gì? Phân loại và cách đăng nhập SSO – Đăng nhập 1 lần
- PCI DSS là gì? Vai trò và 12 yêu cầu tuân thủ bảo mật PCI DSS
Vì sao nên đăng ký chứng chỉ SSL cho website?
Nên đăng ký chứng chỉ bảo mật website SSL vì các lý do sau:
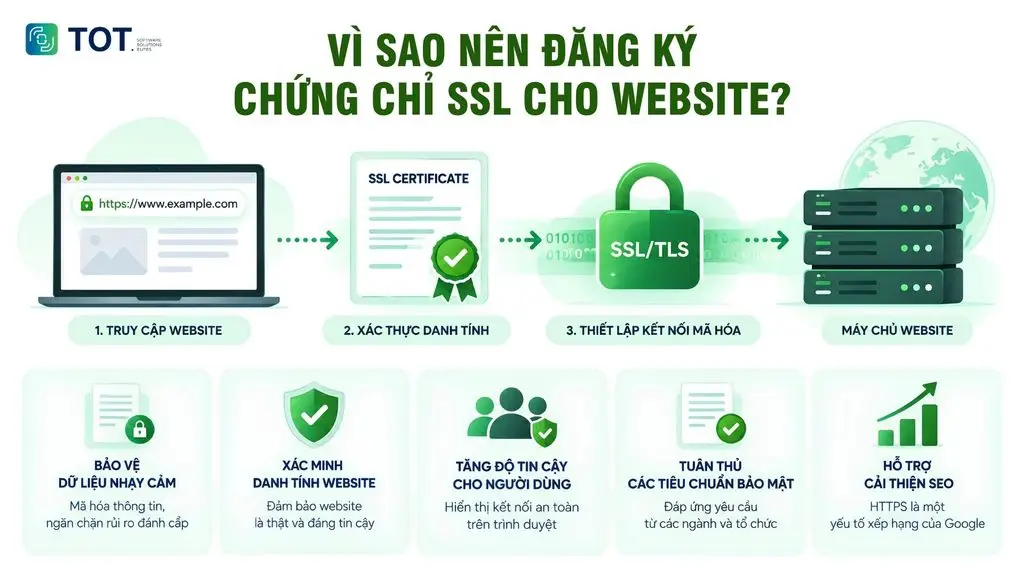
Bảo vệ dữ liệu nhạy cảm
Nếu tìm hiểu về SSL là gì, bạn sẽ biết rằng đây là giao thức giúp mã hóa toàn bộ thông tin trao đổi giữa khách hàng và website, bảo vệ khỏi nguy cơ bị tin tặc đánh cắp. Điều này đặc biệt quan trọng đối với các thông tin nhạy cảm như số thẻ tín dụng, địa chỉ, số điện thoại và các dữ liệu cá nhân khác.
Quá trình thiết lập kết nối mã hóa SSL diễn ra như sau:
- Bước 1: Người dùng truy cập vào một website có cài đặt chứng chỉ SSL. Ví dụ như: https://topon.tech/vi/ssl-la-gi/
- Bước 2: Máy chủ tiếp nhận yêu cầu và bắt đầu thực hiện SSL handshake. Đây là quá trình, trình duyệt và máy chủ xác minh danh tính lẫn nhau để thiết lập kết nối an toàn.
- Bước 3: Nếu chứng chỉ hợp lệ và được trình duyệt tin cậy, hai bên sẽ cùng tạo ra một khóa mã hóa chung. Từ đó, mọi dữ liệu trao đổi giữa trình duyệt và máy chủ đều được mã hóa, giúp ngăn chặn rò rỉ thông tin và các cuộc tấn công mạng.
Xác minh danh tính website
Để được cấp chứng chỉ SSL, website cần trải qua quá trình kiểm tra danh tính từ các đơn vị cấp chứng chỉ uy tín. Nhờ đó, khi người dùng truy cập vào một trang web có SSL, họ có thể yên tâm rằng thông tin của mình được gửi đến đúng nơi, chứ không phải một trang web giả mạo. Vì vậy, SSL đóng vai trò xác thực và cho thấy website đó là thật và đáng tin cậy.
Tăng độ tin cậy với người dùng
Khi một website được bảo mật bằng SSL, trình duyệt sẽ hiển thị biểu tượng ổ khóa trên thanh địa chỉ, cho biết kết nối an toàn. Điều này giúp người dùng yên tâm hơn khi truy cập và thực hiện các giao dịch trên website, từ đó tăng độ tin cậy và uy tín của doanh nghiệp.
Tuân thủ các tiêu chuẩn bảo mật
Đối với một số ngành nghề đặc trưng, nhiều doanh nghiệp phải tuân thủ các quy định nghiêm ngặt về bảo mật thông tin. Ví dụ như, các công ty hoạt động trong lĩnh vực thẻ thanh toán cần tuân theo tiêu chuẩn PCI DSS để đảm bảo mọi giao dịch trực tuyến được thực hiện một cách an toàn. Trong đó, việc sử dụng chứng chỉ SSL để bảo vệ máy chủ web là một yêu cầu quan trọng giúp tăng cường bảo mật cho hệ thống.
Hỗ trợ cải thiện SEO
Google đã xác nhận rằng việc sử dụng HTTPS (tức là website có cài đặt SSL) là một yếu tố xếp hạng trong thuật toán tìm kiếm của họ. Do đó, việc cài đặt SSL không chỉ giúp bảo mật mà còn hỗ trợ cải thiện thứ hạng của website trên các công cụ tìm kiếm, tăng khả năng tiếp cận khách hàng tiềm năng.
>>> Xem thêm:
- WCAG là gì? Nguyên tắc về khả năng tiếp cận nội dung website
- SOC là gì? Tìm hiểu Security Operations Center (SOC)
- Hướng dẫn chi tiết cách bảo mật cho website WordPress tốt nhất
SSL có những thành phần nào?
SSL thường được nhắc đến khi nói về chứng chỉ bảo mật của website, nhưng về mặt kỹ thuật, SSL/TLS còn là giao thức giúp xác thực và mã hóa dữ liệu khi truyền qua mạng. Vì vậy, cần phân biệt chứng chỉ SSL và giao thức SSL/TLS. Chứng chỉ SSL chứa thông tin về website, khóa công khai và đơn vị cấp chứng chỉ.
Trong khi đó, SSL/TLS sử dụng chứng chỉ cùng các cơ chế mã hóa để thiết lập và bảo vệ kết nối giữa trình duyệt và máy chủ. Do đó, các thành phần liên quan đến SSL có thể chia thành hai nhóm chính: thành phần của chứng chỉ SSL và thành phần của giao thức SSL/TLS.
Các thành phần cấu tạo nên Chứng chỉ số SSL (SSL Certificate)
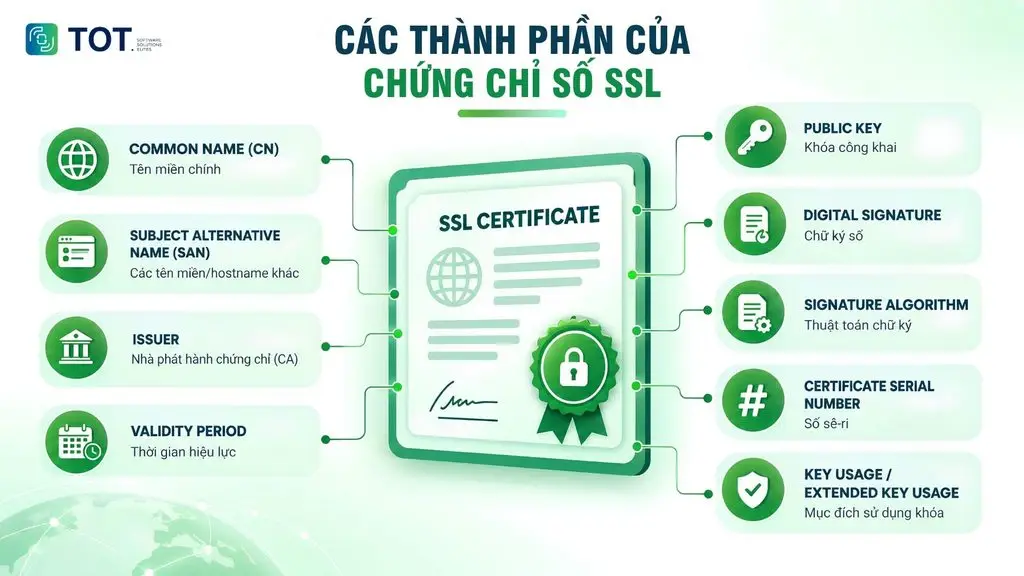
Chứng chỉ SSL được xây dựng theo các tiêu chuẩn chứng chỉ số, phổ biến nhất là X.509. Mỗi trường trong chứng chỉ đảm nhiệm một chức năng riêng, từ xác định tên miền, nhà phát hành đến khóa công khai và chữ ký số. Những thông tin này giúp trình duyệt có cơ sở để kiểm tra chứng chỉ trước khi tin tưởng kết nối với website.
Subject/Common Name (CN)
Subject là trường xác định chủ thể được cấp chứng chỉ. Trong các chứng chỉ dành cho website, thông tin này có thể chứa tên của tổ chức hoặc thực thể được chứng chỉ đại diện. Common Name (CN) là một thuộc tính trong Subject và trước đây thường được sử dụng để chứa tên miền chính của website, chẳng hạn như example.com.
Tuy nhiên, với chứng chỉ hiện đại, việc xác định tên miền cần dựa chủ yếu vào trường Subject Alternative Name (SAN). Vì vậy, chỉ nhìn vào CN không đủ để kết luận một chứng chỉ có bảo vệ tên miền cụ thể hay không.
Subject Alternative Name (SAN)
SAN (Subject Alternative Name) là trường chứa các tên miền hoặc hostname mà chứng chỉ được phép bảo vệ. Một chứng chỉ có thể chứa nhiều giá trị SAN, chẳng hạn như tên miền chính, phiên bản www hoặc các hostname khác thuộc phạm vi chứng chỉ.
Ví dụ, một chứng chỉ có thể chứa các tên như:
- example.com
- www.example.com
- api.example.com
SAN là trường đặc biệt quan trọng trong chứng chỉ SSL hiện đại. Khi trình duyệt kiểm tra chứng chỉ, tên miền người dùng truy cập sẽ được đối chiếu với các tên được khai báo trong SAN. Nếu tên miền không khớp, trình duyệt có thể cảnh báo rằng chứng chỉ không hợp lệ cho website đó.
Issuer – Nhà phát hành chứng chỉ
Issuer cho biết tổ chức nào đã phát hành chứng chỉ. Tổ chức này thường là một CA (Certificate Authority) – đơn vị chịu trách nhiệm xác minh thông tin theo loại chứng chỉ và ký phát hành chứng chỉ.
Thông tin Issuer cũng đóng vai trò trong việc xây dựng chuỗi chứng chỉ. Trình duyệt có thể sử dụng chuỗi chứng chỉ từ chứng chỉ của website đến CA trung gian và CA gốc để xác định liệu chứng chỉ có dẫn đến một nguồn tin cậy hay không.
Validity Period – Thời hạn hiệu lực
Validity Period xác định khoảng thời gian chứng chỉ có hiệu lực, bao gồm thời điểm chứng chỉ bắt đầu có hiệu lực và thời điểm chứng chỉ hết hạn. Khi truy cập website, trình duyệt kiểm tra thời gian hiện tại có nằm trong khoảng hiệu lực được khai báo hay không.
Nếu chứng chỉ đã hết hạn hoặc chưa đến thời điểm có hiệu lực, trình duyệt có thể hiển thị cảnh báo bảo mật. Đây cũng là lý do doanh nghiệp cần theo dõi và gia hạn chứng chỉ trước khi hết hạn để tránh làm gián đoạn kết nối HTTPS.
Public Key – Khóa công khai
Public Key là khóa công khai được chứa trong chứng chỉ và được liên kết với chủ thể của chứng chỉ. Chứng chỉ đồng thời mô tả thuật toán và các tham số liên quan đến khóa này. Tùy cơ chế mật mã được sử dụng, khóa có thể dựa trên RSA, ECDSA hoặc các thuật toán khóa công khai khác.
Trong quá trình thiết lập kết nối, public key có thể được sử dụng trong các cơ chế mật mã phù hợp để xác thực hoặc hỗ trợ thiết lập bí mật chung. Private key tương ứng không được chứa trong chứng chỉ và phải được máy chủ bảo vệ an toàn. Việc để lộ private key có thể làm ảnh hưởng nghiêm trọng đến khả năng bảo vệ kết nối.
Digital Signature – Chữ ký số
Digital Signature (chữ ký số) là thành phần giúp xác minh chứng chỉ đã được CA phát hành và nội dung chứng chỉ không bị thay đổi sau khi được ký. Về nguyên tắc, CA sử dụng private key của mình để tạo chữ ký trên dữ liệu chứng chỉ.
Khi nhận chứng chỉ, trình duyệt có thể sử dụng public key tương ứng của CA trong chuỗi tin cậy để kiểm tra chữ ký. Nếu chữ ký hợp lệ và các điều kiện xác minh khác cũng được đáp ứng, chứng chỉ có thể tiếp tục được xem xét để thiết lập kết nối.
Signature Algorithm – Thuật toán chữ ký
Signature Algorithm xác định thuật toán được sử dụng để tạo chữ ký số của chứng chỉ. Thông tin này cho biết chứng chỉ được ký bằng cơ chế mật mã nào và được sử dụng cùng với các tham số liên quan để kiểm tra chữ ký.
Trường này thường thể hiện sự kết hợp giữa thuật toán khóa công khai như RSA hoặc ECDSA và hàm băm như SHA-256. Một số thuật toán thường gặp là SHA256WithRSAEncryption và ECDSA with SHA-256.
Certificate Serial Number – Số sê-ri
Certificate Serial Number là giá trị định danh được CA gán cho từng chứng chỉ. Số sê-ri giúp CA và các hệ thống liên quan phân biệt chứng chỉ này với những chứng chỉ khác do cùng CA phát hành.
Thông tin này cũng có thể được sử dụng trong các cơ chế quản lý chứng chỉ, chẳng hạn như khi xác định một chứng chỉ cụ thể trong danh sách thu hồi hoặc trong hệ thống quản lý chứng chỉ của CA.
Key Usage / Extended Key Usage
Key Usage xác định những mục đích mà khóa trong chứng chỉ được phép sử dụng theo các thuộc tính được khai báo. Trong khi đó, Extended Key Usage (EKU) cung cấp thông tin chi tiết hơn về mục đích sử dụng, chẳng hạn như TLS Web Server Authentication để xác thực máy chủ hoặc TLS Web Client Authentication để xác thực máy khách.
Các trường này giúp hệ thống xác định chứng chỉ có phù hợp với mục đích sử dụng cụ thể hay không, thay vì chỉ dựa vào tên miền hoặc thông tin chủ thể.
Các trường trên mô tả danh tính, tên miền, thời hạn, khóa công khai và thông tin xác thực của chứng chỉ. Tuy nhiên, chứng chỉ chỉ là một phần của cơ chế bảo mật. Để thiết lập kết nối mã hóa giữa trình duyệt và máy chủ, SSL/TLS còn sử dụng nhiều thành phần ở cấp độ giao thức mạng.
>>> Tìm hiểu thêm:
- HSTS là gì? Nguyên lý hoạt động, cách bật, tắt của cơ chế bảo mật HSTS
- React Native là gì? Cách lập trình ứng dụng iOS & Android
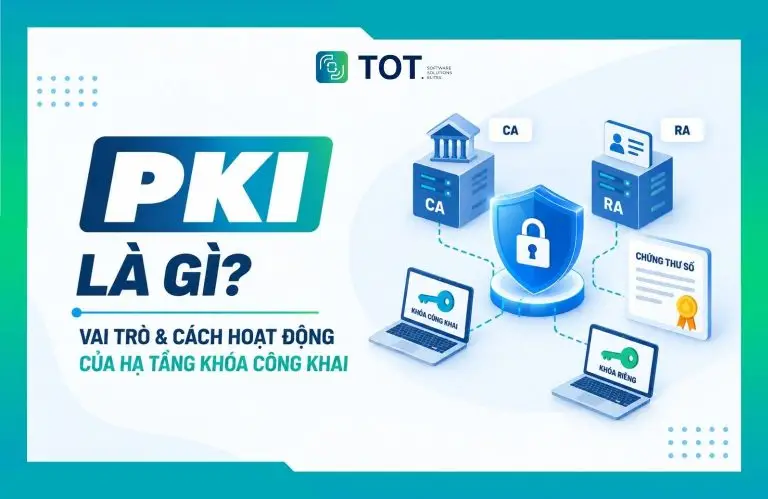
- PKI là gì? Tổng quan về Public Key Infrastructure
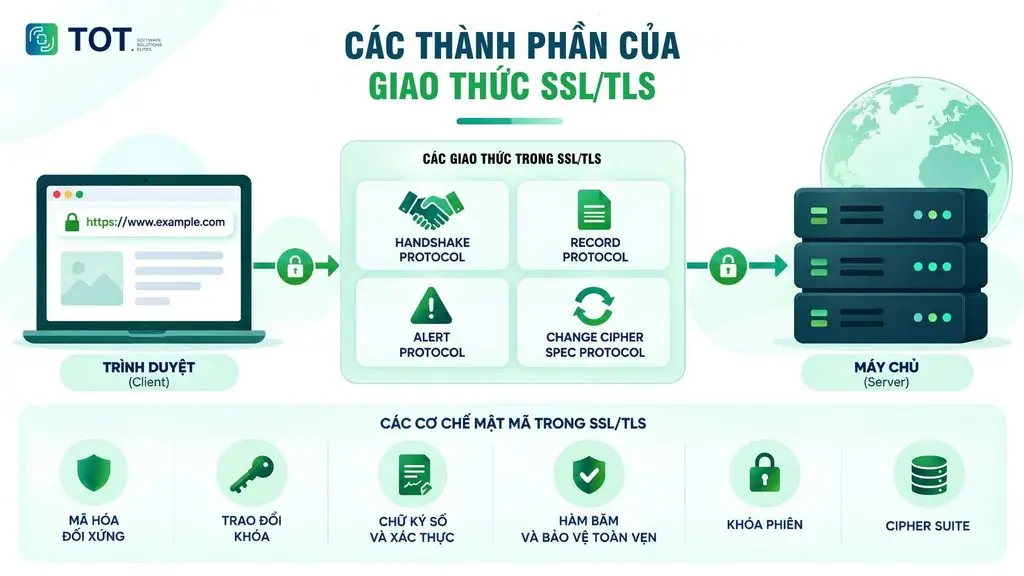
Các thành phần của giao thức SSL/TLS (Mặt kỹ thuật mạng)
Ở cấp độ giao thức, SSL/TLS đảm nhiệm việc thiết lập phiên bảo mật và bảo vệ dữ liệu sau khi kết nối được hình thành. Các phiên bản TLS hiện đại có cách tổ chức và xử lý khác nhau so với SSL cũ, vì vậy không nên hiểu các protocol dưới đây như một cấu trúc hoàn toàn giống nhau ở mọi phiên bản.
Handshake Protocol (Giao thức bắt tay)
Handshake Protocol chịu trách nhiệm điều phối quá trình thiết lập kết nối bảo mật. Trong quá trình này, client và server trao đổi thông tin về phiên bản giao thức, thuật toán mật mã, chứng chỉ và các tham số cần thiết để xác thực lẫn nhau và thiết lập bí mật chung.
Hiểu đơn giản, handshake là giai đoạn hai bên “thỏa thuận cách giao tiếp an toàn” trước khi truyền dữ liệu ứng dụng. Sau khi quá trình này hoàn tất, kết nối có thể chuyển sang trạng thái sử dụng các khóa phiên để bảo vệ dữ liệu.
Record Protocol (Giao thức ghi dữ liệu)
Record Protocol chịu trách nhiệm đóng gói dữ liệu được truyền qua kết nối thành các record để xử lý theo cơ chế bảo mật của TLS. Dữ liệu có thể được phân mảnh, bảo vệ bằng cơ chế mã hóa và kiểm tra tính toàn vẹn trước khi gửi hoặc sau khi nhận.
Trong các phiên bản TLS hiện đại, Record Protocol sử dụng những cơ chế bảo mật như AEAD (Authenticated Encryption with Associated Data) để đồng thời bảo vệ tính bí mật và tính toàn vẹn của dữ liệu.
Alert Protocol (Giao thức cảnh báo)
Alert Protocol được sử dụng để truyền các thông báo liên quan đến trạng thái hoặc lỗi của kết nối. Khi phát hiện vấn đề khiến phiên TLS không thể tiếp tục an toàn, một bên có thể gửi cảnh báo cho bên còn lại.
Các cảnh báo có thể liên quan đến việc đóng kết nối hoặc những lỗi xảy ra trong quá trình xác thực, bắt tay và xử lý dữ liệu. Đây cũng là một trong những cơ chế liên quan đến các thông báo lỗi mà người dùng có thể gặp khi kết nối HTTPS gặp vấn đề.
Change Cipher Spec Protocol (Giao thức thay đổi mã hóa)
Change Cipher Spec là thành phần xuất hiện trong các phiên bản TLS trước đây và được sử dụng để báo hiệu chuyển sang trạng thái mã hóa đã thỏa thuận. Tuy nhiên, trong TLS 1.3, vai trò này đã được thay đổi đáng kể và thông điệp ChangeCipherSpec chủ yếu được giữ lại nhằm hỗ trợ khả năng tương thích với các hệ thống cũ.
Do đó, không nên xem Change Cipher Spec là một bước bắt buộc độc lập trong mọi kết nối TLS hiện đại.
Các cơ chế mật mã trong SSL/TLS
Bên cạnh các protocol, SSL/TLS còn kết hợp nhiều cơ chế mật mã để bảo vệ kết nối:
- Mã hóa đối xứng: Sử dụng chung một khóa để mã hóa và giải mã dữ liệu lớn (như AES, ChaCha20) vì tốc độ xử lý rất nhanh.
- Trao đổi khóa: Sử dụng thuật toán bất đối xứng (như RSA, Diffie-Hellman) để hai bên có thể tự động tạo và trao đổi khóa bí mật qua môi trường mạng mà không sợ bị tin tặc đánh cắp.
- Chữ ký số và xác thực: Đảm bảo rằng máy chủ đang giao tiếp thực sự là chủ sở hữu hợp pháp của tên miền, thông qua việc kiểm chứng chữ ký của CA trên chứng chỉ.
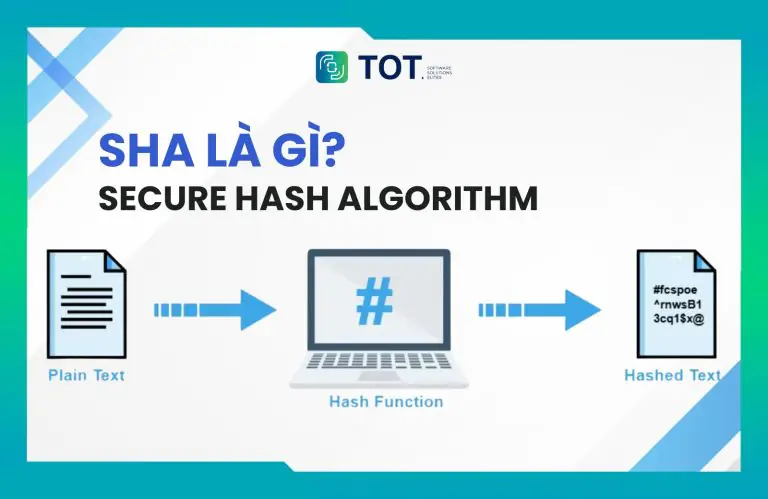
- Hàm băm và bảo vệ tính toàn vẹn: Sử dụng các thuật toán như SHA-256 để tạo ra mã MAC, đảm bảo dữ liệu không bị thay đổi, cắt xén hay tiêm nhiễm mã độc trên đường truyền.
- Khóa phiên (Session key): Các khóa đối xứng mang tính tạm thời, chỉ tồn tại trong đúng một phiên kết nối và sẽ bị hủy ngay khi trình duyệt đóng lại.
- Cipher Suite (Bộ mã hóa): Một chuỗi mã tiêu chuẩn hóa quy định kết hợp cụ thể của các cơ chế trên (ví dụ: TLS_AES_256_GCM_SHA384), được client và server thống nhất sử dụng trong suốt phiên làm việc.
>>> Tham khảo:
- OWASP là gì? 10 lỗ hổng và rủi ro bảo mật hàng đầu theo OWASP
- Chi phí thiết kế website bán hàng bao nhiêu? Báo giá chi tiết
- CSP là gì? Tổng hợp thông tin chính sách bảo mật nội dung từ A – Z
- CSRF là gì? Kỹ thuật tấn công và cách phòng chống CSRF hiệu quả
SSL hoạt động như thế nào?
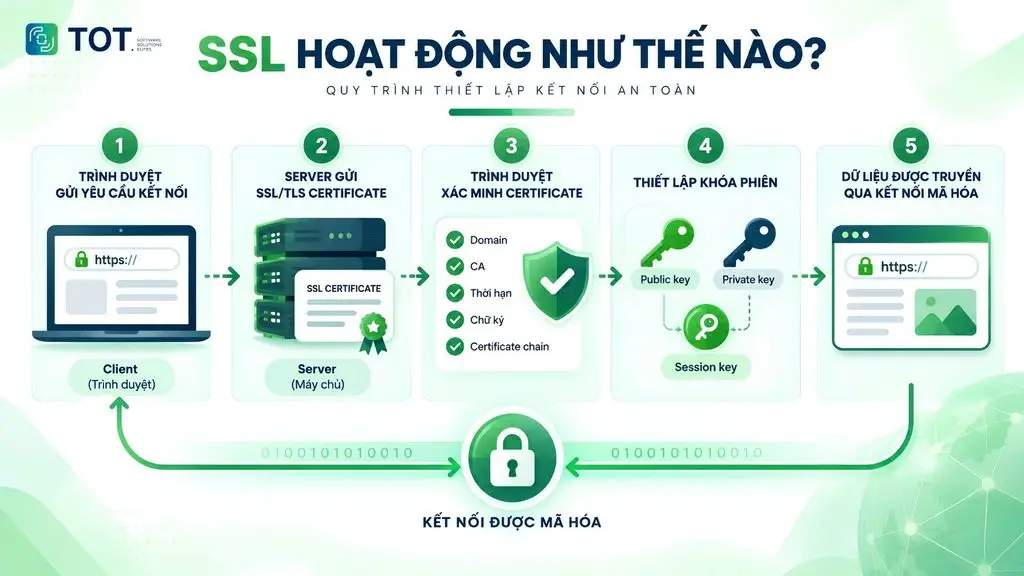
Khi người dùng truy cập một website sử dụng HTTPS, trình duyệt và máy chủ sẽ thực hiện một quy trình gọi là TLS Handshake để xác thực máy chủ và thiết lập các thông tin cần thiết cho kết nối bảo mật. Mặc dù thường được gọi là “kết nối SSL”, các website hiện đại thực tế sử dụng TLS – phiên bản kế nhiệm của SSL. Sau khi handshake hoàn tất, hai bên sử dụng session key (khóa phiên) để mã hóa dữ liệu trong quá trình trao đổi.
Bước 1 – Trình duyệt gửi yêu cầu kết nối
Khi người dùng nhập địa chỉ website bắt đầu bằng https://, trình duyệt yêu cầu thiết lập một kết nối HTTPS với máy chủ. Trong bước đầu của TLS Handshake, trình duyệt gửi các thông tin cần thiết như phiên bản TLS được hỗ trợ và các tùy chọn mật mã mà nó có thể sử dụng.
Mục đích của bước này là giúp trình duyệt và máy chủ xác định cách thức giao tiếp an toàn phù hợp trước khi trao đổi dữ liệu website.
Bước 2 – Server gửi SSL/TLS Certificate
Sau khi nhận yêu cầu, server phản hồi và gửi SSL/TLS Certificate của website cho trình duyệt. Certificate chứa các thông tin quan trọng như tên miền, đơn vị phát hành, thời hạn hiệu lực và public key (khóa công khai) của máy chủ.
Chứng chỉ này giúp trình duyệt có cơ sở xác minh rằng máy chủ đang kết nối thực sự sở hữu danh tính tương ứng với tên miền mà người dùng truy cập.
Bước 3 – Trình duyệt xác minh Certificate
Trước khi tiếp tục thiết lập kết nối, trình duyệt kiểm tra certificate để xác định chứng chỉ có hợp lệ và đáng tin cậy hay không. Một số thông tin chính được kiểm tra gồm:
- Domain: Tên miền người dùng truy cập có khớp với tên miền được bảo vệ trong certificate hay không.
- CA: Chứng chỉ có được cấp bởi Certificate Authority (CA) đáng tin cậy hay không.
- Thời hạn: Certificate còn hiệu lực hay đã hết hạn.
- Chữ ký: Chữ ký số của CA có hợp lệ và certificate có bị thay đổi hay không.
- Certificate chain: Chứng chỉ website có tạo được chuỗi tin cậy hợp lệ đến CA gốc hay không.
Nếu các bước kiểm tra đáp ứng yêu cầu, trình duyệt tiếp tục handshake. Ngược lại, trình duyệt có thể hiển thị cảnh báo bảo mật và không khuyến khích người dùng tiếp tục truy cập.
Bước 4 – Thiết lập khóa phiên
Sau khi xác minh certificate, trình duyệt và server cần tạo ra một session key để mã hóa dữ liệu trong phiên kết nối. Đây là bước quan trọng vì dữ liệu thực tế không được mã hóa bằng public key cho toàn bộ phiên.
Có thể hiểu đơn giản:
- Public key: Khóa công khai, được chứa trong certificate và có thể được chia sẻ.
- Private key: Khóa bí mật tương ứng, được server bảo vệ và không được gửi cho trình duyệt.
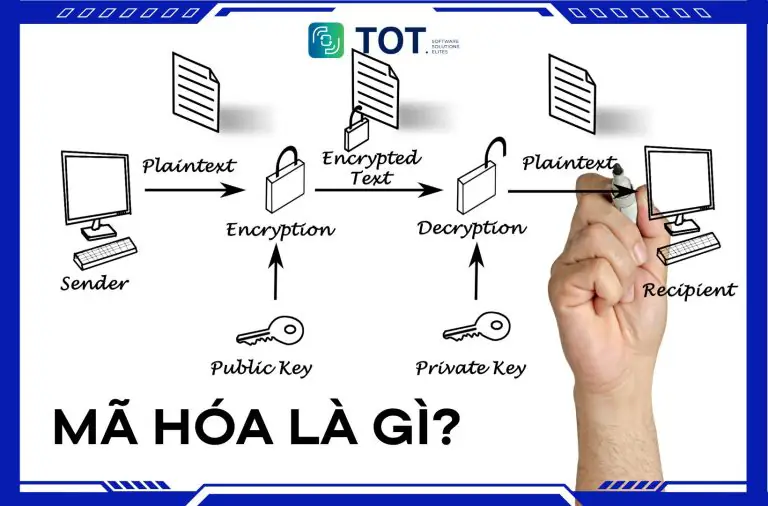
- Mã hóa bất đối xứng: Sử dụng một cặp public key và private key, chủ yếu phục vụ xác thực và các cơ chế thiết lập bí mật.
- Session key: Khóa bí mật được hai bên thiết lập để bảo vệ dữ liệu trong phiên kết nối.
- Mã hóa đối xứng: Sử dụng cùng khóa bí mật để mã hóa và giải mã dữ liệu, có tốc độ nhanh và phù hợp với việc truyền lượng dữ liệu lớn.
Theo cách đơn giản, quy trình handshake có thể hình dung là:
Trình duyệt yêu cầu kết nối → Server gửi chứng chỉ → Trình duyệt xác minh chứng chỉ → Hai bên thiết lập bí mật chung → Tạo session key → Bắt đầu trao đổi dữ liệu được mã hóa.
Cách thiết lập khóa cụ thể phụ thuộc vào phiên bản TLS và cơ chế trao đổi khóa được sử dụng. Với TLS hiện đại, quá trình này được thiết kế để không cần truyền trực tiếp session key qua mạng.
Bước 5 – Dữ liệu được truyền qua kết nối mã hóa
Khi handshake hoàn tất, trình duyệt và server sử dụng session key cùng các cơ chế bảo mật của TLS để bảo vệ dữ liệu trao đổi. Khi đó, thông tin như dữ liệu đăng nhập, nội dung biểu mẫu hoặc cookie phiên được truyền qua kết nối HTTPS thay vì được gửi dưới dạng dữ liệu thuần.
Nhờ mã hóa, bên thứ ba khó đọc được nội dung dữ liệu nếu chặn được lưu lượng truyền. Đồng thời, các cơ chế bảo vệ tính toàn vẹn giúp phát hiện dữ liệu bị thay đổi trong quá trình truyền.
Vì vậy, khi tìm hiểu kết nối SSL là gì, có thể hiểu đơn giản đây là quá trình sử dụng SSL/TLS để xác thực và tạo một kênh liên lạc được bảo vệ giữa trình duyệt và máy chủ.
>>> Xem thêm:
- MFA là gì? Tìm hiểu xác thực đa yếu tố & vai trò trong bảo mật hiện đại
- XSS là gì? Kỹ thuật tấn công XSS, cách kiểm tra và ngăn chặn hiệu quả
- GDPR là gì? Quy định về luật bảo vệ dữ liệu của EU
Phân loại các chứng chỉ SSL phổ biến hiện nay
Chứng chỉ SSL có thể được phân loại theo mức độ xác thực và số lượng tên miền được bảo vệ. Mỗi loại phục vụ một nhu cầu khác nhau, từ website cá nhân đến hệ thống doanh nghiệp có nhiều tên miền hoặc subdomain. Việc phân loại giúp doanh nghiệp dễ xác định loại chứng chỉ bảo mật phù hợp với cấu trúc website và yêu cầu quản lý.
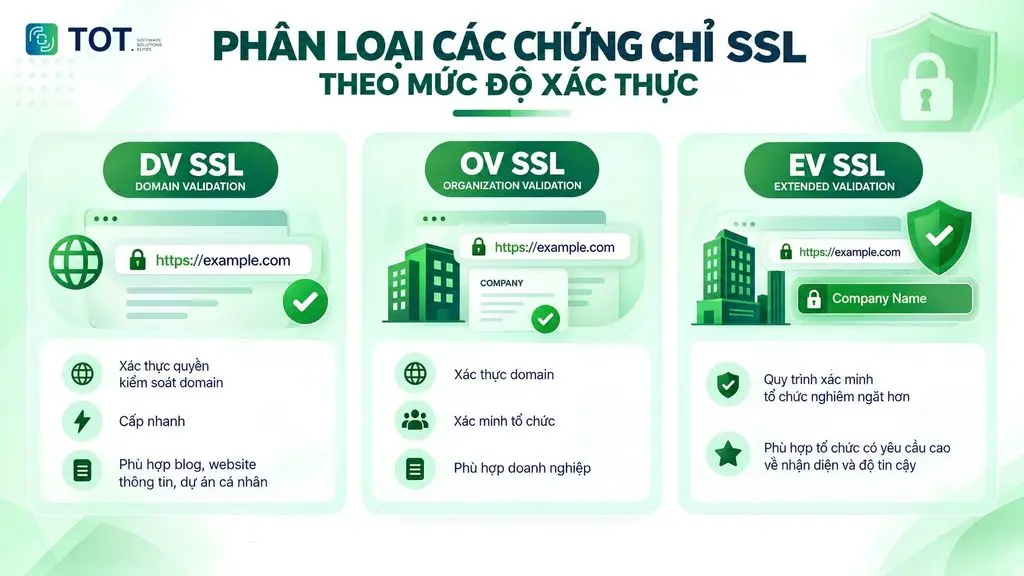
Phân loại theo mức độ xác thực
DV SSL – Domain Validation
DV SSL là loại chứng chỉ xác thực ở mức cơ bản, chủ yếu kiểm tra quyền kiểm soát tên miền. Quy trình xác minh đơn giản nên chứng chỉ thường được cấp nhanh. DV SSL phù hợp với blog, website thông tin, landing page hoặc các dự án cá nhân không cần xác minh thông tin tổ chức.
OV SSL – Organization Validation
OV SSL xác thực cả quyền kiểm soát tên miền và thông tin của tổ chức đứng sau website. Do đó, quá trình cấp chứng chỉ cần thêm bước kiểm tra doanh nghiệp hoặc tổ chức. OV SSL thường phù hợp với website doanh nghiệp, website giới thiệu công ty và các hệ thống cần thể hiện rõ danh tính của tổ chức sở hữu.
EV SSL – Extended Validation
EV SSL có quy trình xác minh tổ chức chặt chẽ hơn, bao gồm kiểm tra sự tồn tại, danh tính và quyền kiểm soát tên miền của tổ chức. Loại chứng chỉ này phù hợp với những tổ chức có yêu cầu cao về việc xác minh danh tính pháp lý. Tuy nhiên, EV không có nghĩa là kết nối được mã hóa mạnh hơn DV hoặc OV; điểm khác biệt chính nằm ở mức độ xác minh thông tin tổ chức.
Bảng so sánh DV SSL, OV SSL, EV SSL:
| Tiêu chí | DV SSL | OV SSL | EV SSL |
| Xác thực tên miền | Có | Có | Có |
| Xác thực tổ chức | Không | Có | Có, nghiêm ngặt hơn |
| Thời gian cấp | Nhanh | Lâu hơn DV | Thường lâu hơn |
| Phù hợp | Blog, website cá nhân | Website doanh nghiệp | Tổ chức cần xác minh danh tính cao |
>>> Tham khảo thêm:
- Nguyên nhân và cách phòng chống lỗi bảo mật khi vào web
- 25 cách khắc phục lỗi web không thể truy cập hiệu quả
- Hướng dẫn 16 cách bảo mật cho website WordPress từ A
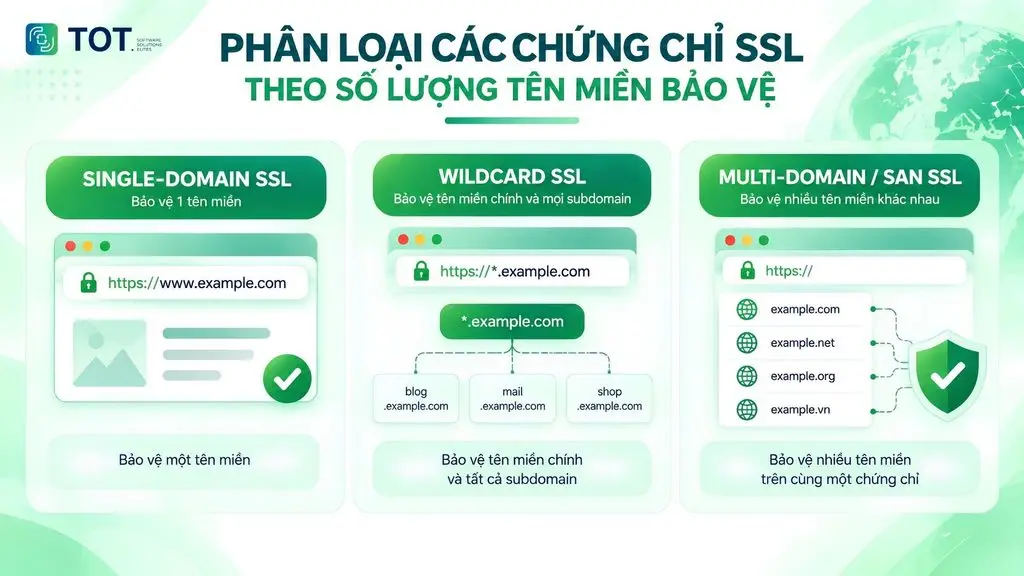
Phân loại theo số lượng tên miền bảo vệ
Wildcard SSL
Wildcard SSL cho phép bảo vệ một tên miền chính và nhiều subdomain cấp một bằng cùng một chứng chỉ. Ví dụ, chứng chỉ *.example.com có thể bảo vệ www.example.com, shop.example.com và mail.example.com. Đây là lựa chọn phù hợp khi website có nhiều subdomain và thường xuyên phát sinh thêm subdomain.
Multi-Domain/SAN SSL
Multi-Domain SSL, còn gọi là SAN SSL, cho phép một chứng chỉ bảo vệ nhiều tên miền hoặc hostname khác nhau. Loại này phù hợp với doanh nghiệp quản lý nhiều website, tên miền hoặc hệ thống có nhiều hostname nhưng muốn tập trung vào việc quản lý chứng chỉ.
Single-Domain SSL
Single-Domain SSL được cấp để bảo vệ một tên miền cụ thể. Đây là lựa chọn đơn giản cho website chỉ sử dụng một domain và không có nhu cầu bảo vệ nhiều tên miền hoặc nhiều subdomain bằng cùng một certificate.
Bảng so sánh Single-Domain, Wildcard, Multi-Domain/SAN:
| Loại SSL | Phạm vi bảo vệ | Phù hợp |
| Single-Domain | Một tên miền | Website có cấu trúc đơn giản |
| Wildcard | Một domain và nhiều subdomain cấp một | Website có nhiều subdomain |
| Multi-Domain/SAN | Nhiều domain/hostname | Doanh nghiệp có nhiều website hoặc hostname |
Lưu ý: DV, OV và EV mô tả mức độ xác thực, còn Single-Domain, Wildcard và Multi-Domain mô tả phạm vi tên miền được bảo vệ. Hai cách phân loại này có thể kết hợp với nhau khi lựa chọn chứng chỉ SSL cho website.
>>> Tìm hiểu thêm:
- What Is DNS Over HTTPS? Cách hoạt động và bật DoH
- Tấn công Brute Force là gì? Cách phòng chống hiệu quả
Cách chọn SSL phù hợp cho website
Không phải website nào cũng cần cùng một loại chứng chỉ SSL. Để lựa chọn phù hợp, bạn nên xem xét cấu trúc tên miền và mức độ xác thực cần thiết. Việc xác định đúng ngay từ đầu giúp tránh mua chứng chỉ có phạm vi bảo vệ không phù hợp hoặc phải quản lý nhiều chứng chỉ hơn cần thiết.
Chọn SSL theo cấu trúc tên miền (Domain Structure)
Trước tiên, hãy xác định website đang sử dụng một hay nhiều tên miền và có bao nhiêu subdomain cần bảo vệ.
- Single-Domain SSL: Phù hợp khi website chỉ có một tên miền, chẳng hạn như example.com. Đây là lựa chọn đơn giản nếu không cần bảo vệ thêm các domain khác.
- Wildcard SSL: Phù hợp khi một website có nhiều subdomain như shop.example.com, blog.example.com hoặc mail.example.com. Một chứng chỉ Wildcard có thể bảo vệ domain chính và các subdomain cấp một thuộc domain đó.
- Multi-Domain/SAN SSL: Nên cân nhắc khi doanh nghiệp cần bảo vệ nhiều domain hoặc hostname khác nhau bằng một chứng chỉ, chẳng hạn như example.com, example.net và các hostname liên quan.
Nếu hệ thống có nhiều domain và subdomain, nên lập danh sách các hostname cần bảo vệ trước khi đăng ký để xác định chính xác phạm vi của chứng chỉ.
Chọn SSL theo mức độ xác thực (Validation Level)
Sau khi xác định phạm vi domain, bước tiếp theo là lựa chọn mức độ xác thực phù hợp với mục đích của website.
- DV SSL: Xác minh quyền kiểm soát tên miền. Loại này phù hợp với blog, website cá nhân, landing page hoặc website thông tin không cần xác minh danh tính tổ chức.
- OV SSL: Ngoài xác minh tên miền, CA còn xác minh thông tin tổ chức. Đây có thể là lựa chọn phù hợp cho website doanh nghiệp muốn chứng minh danh tính của tổ chức đứng sau website.
- EV SSL: Có quy trình xác minh tổ chức nghiêm ngặt hơn. Loại này phù hợp với các tổ chức có yêu cầu cao về việc xác minh danh tính pháp lý.
Cần lưu ý rằng mức độ xác thực không đồng nghĩa với mức độ mã hóa mạnh hơn. DV, OV và EV đều có thể được sử dụng để thiết lập kết nối HTTPS an toàn khi được cấu hình đúng. Sự khác biệt chính nằm ở thông tin được CA xác minh trước khi cấp chứng chỉ.
SSL miễn phí và SSL trả phí khác nhau thế nào?
SSL miễn phí và SSL trả phí đều có thể giúp website sử dụng HTTPS và mã hóa kết nối. Điểm khác biệt không nằm ở việc “miễn phí thì không mã hóa” mà chủ yếu ở loại chứng chỉ, mức độ xác thực, dịch vụ hỗ trợ và cách quản lý chứng chỉ. Vì vậy, lựa chọn loại nào nên dựa trên nhu cầu thực tế của website thay vì chỉ dựa vào giá.
SSL miễn phí là gì? Có nên dùng SSL miễn phí không?
SSL miễn phí là chứng chỉ TLS được cung cấp mà người dùng không phải trả phí trực tiếp cho việc cấp chứng chỉ. Một ví dụ phổ biến là Let’s Encrypt, một Certificate Authority cung cấp chứng chỉ DV miễn phí và tự động hóa quá trình cấp và gia hạn.
SSL miễn phí phù hợp với blog, website cá nhân, landing page, website thông tin hoặc các dự án cần HTTPS nhưng không yêu cầu xác minh tổ chức. Let’s Encrypt hiện cung cấp chứng chỉ DV và mặc định có thời hạn 90 ngày, vì vậy việc tự động gia hạn đóng vai trò quan trọng trong quá trình quản lý.
Do đó, có thể sử dụng SSL miễn phí nếu loại chứng chỉ đáp ứng đúng nhu cầu. Việc miễn phí không đồng nghĩa với việc kém an toàn hơn về khả năng mã hóa kết nối; điểm cần cân nhắc là phạm vi xác thực và cách quản lý chứng chỉ.
SSL trả phí là gì? Khi nào nên chọn SSL trả phí?
SSL trả phí là chứng chỉ được cung cấp kèm chi phí cho chứng chỉ và có thể đi kèm các dịch vụ bổ sung tùy nhà cung cấp, chẳng hạn như hỗ trợ kỹ thuật, quản lý tập trung, cấp lại hoặc thay thế chứng chỉ.
SSL trả phí có thể phù hợp với doanh nghiệp cần OV/EV, quản lý nhiều chứng chỉ, yêu cầu hỗ trợ kỹ thuật hoặc cần quy trình quản lý chứng chỉ chuyên nghiệp. Một số nhà cung cấp cũng cung cấp nền tảng quản lý vòng đời chứng chỉ, giúp doanh nghiệp theo dõi và xử lý việc cấp, gia hạn, thay thế chứng chỉ.
| Tiêu chí | SSL miễn phí | SSL trả phí |
| Chi phí chứng chỉ | Miễn phí | Có phí |
| HTTPS & mã hóa | Có | Có |
| DV SSL | Phổ biến | Có |
| OV/EV | Tùy nhà cung cấp, Let’s Encrypt không cung cấp | Có thể có |
| Hỗ trợ kỹ thuật | Thường dựa vào tài liệu/cộng đồng | Thường có tùy gói |
| Quản lý nhiều chứng chỉ | Tùy công cụ | Thường có thêm công cụ quản lý |
| Phù hợp | Blog, website cá nhân, website thông tin | Doanh nghiệp, hệ thống cần quản lý chuyên nghiệp |
Tóm lại, website không nhất thiết phải mua SSL trả phí mới có kết nối HTTPS an toàn. Nếu chỉ cần xác thực domain và bảo vệ kết nối, SSL miễn phí có thể đáp ứng tốt. Ngược lại, khi website cần xác thực tổ chức, hỗ trợ kỹ thuật hoặc quản lý chứng chỉ ở quy mô lớn, SSL trả phí có thể phù hợp hơn.
>>> Tham khảo thêm:
- Scrubbing Center là gì? Chức năng và cách hoạt động
- Tiêu chuẩn W3C là gì? Vì sao nên thiết kế website chuẩn W3C?
Cách cài đặt SSL cho website
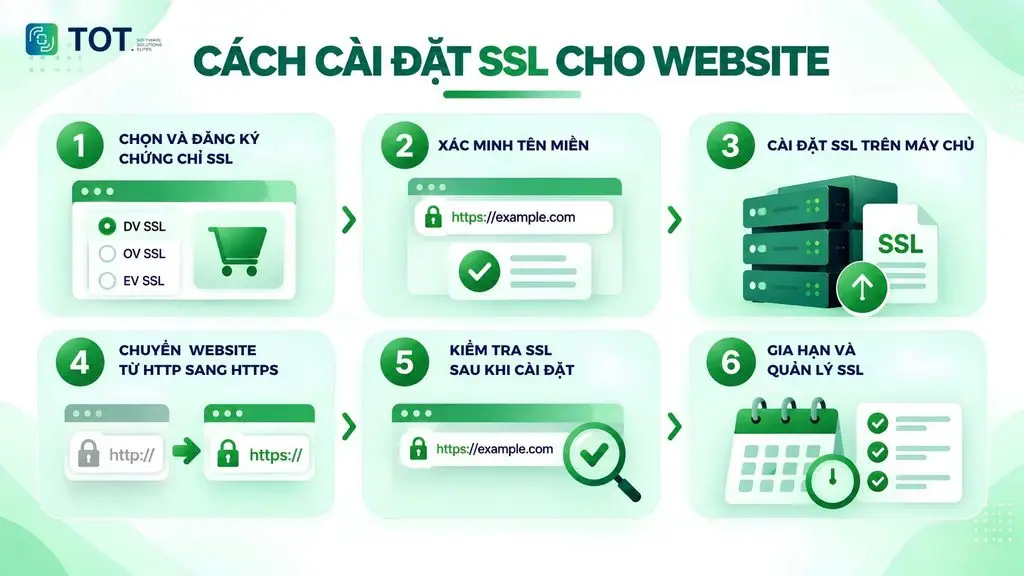
Cài đặt SSL giúp website chuyển từ kết nối HTTP sang HTTPS, qua đó bảo vệ dữ liệu trao đổi giữa trình duyệt và máy chủ. Quy trình thực tế có thể khác nhau tùy loại chứng chỉ, nhà cung cấp và máy chủ web, nhưng thường gồm 6 bước cơ bản sau:
Bước 1: Chọn và đăng ký chứng chỉ SSL
Trước tiên, xác định website cần bảo vệ một hay nhiều tên miền, subdomain và mức độ xác thực mong muốn. Bạn có thể chọn Single-Domain, Wildcard hoặc Multi-Domain SSL, đồng thời cân nhắc DV, OV hoặc EV. Sau khi chọn loại phù hợp, tiến hành đăng ký chứng chỉ với CA hoặc nhà cung cấp SSL.
Bước 2: Xác minh tên miền
Sau khi đăng ký, bạn cần chứng minh quyền kiểm soát tên miền. Phương thức phổ biến là thêm DNS record, tải tệp xác minh lên website hoặc xác nhận qua email tùy CA. Với OV và EV, quá trình xác minh có thể yêu cầu thêm thông tin về tổ chức.
Khi xác minh thành công, CA sẽ cấp chứng chỉ cho tên miền đã đăng ký.
Bước 3: Cài đặt SSL trên máy chủ
Sau khi nhận chứng chỉ, cài đặt chứng chỉ cùng private key và các chứng chỉ trung gian cần thiết lên máy chủ. Cách thực hiện phụ thuộc vào môi trường như Apache, Nginx, IIS, hosting control panel hoặc nền tảng cloud.
Private key cần được bảo vệ cẩn thận và không được chia sẻ công khai.
Bước 4: Chuyển website từ HTTP sang HTTPS
Sau khi SSL hoạt động, cấu hình website sử dụng HTTPS thay cho HTTP. Bạn nên thiết lập 301 redirect từ HTTP sang HTTPS để chuyển hướng người dùng và đảm bảo các URL cũ được xử lý đúng.
Đồng thời, cập nhật các tài nguyên nội bộ như hình ảnh, CSS, JavaScript và API sang HTTPS để tránh lỗi mixed content.
Bước 5: Kiểm tra SSL sau khi cài đặt
Truy cập website bằng https:// và kiểm tra biểu tượng bảo mật trên trình duyệt. Bạn cũng nên kiểm tra:
- Certificate có đúng tên miền không.
- Certificate còn hiệu lực không.
- Certificate chain có đầy đủ không.
- Website có lỗi mixed content không.
- HTTP có được chuyển hướng sang HTTPS không.
Có thể sử dụng các công cụ kiểm tra SSL trực tuyến để phát hiện lỗi cấu hình hoặc vấn đề về chứng chỉ.
Bước 6: Gia hạn và quản lý SSL
SSL có thời hạn nên cần theo dõi ngày hết hạn và gia hạn trước khi chứng chỉ hết hiệu lực. Với chứng chỉ được cấp tự động, nên thiết lập cơ chế tự động gia hạn và kiểm tra định kỳ để hạn chế nguy cơ website bị lỗi HTTPS.
Đối với doanh nghiệp có nhiều website hoặc chứng chỉ, việc quản lý tập trung giúp theo dõi thời hạn, trạng thái và quá trình gia hạn dễ dàng hơn.
>>> Xem thêm:
- Mã hóa PGP là gì? Nguyên lý hoạt động của Pretty Good Privacy
- Mã hóa đầu cuối End-to-end encryption (E2EE) là gì? Cách hoạt động?
Cách kiểm tra website có SSL hay chưa
Kiểm tra SSL giúp xác định website đã thiết lập kết nối HTTPS và chứng chỉ SSL/TLS có đang hoạt động bình thường hay không. Người dùng có thể kiểm tra trực tiếp trên trình duyệt hoặc sử dụng các công cụ chuyên dụng. Các phương pháp dưới đây phù hợp để kiểm tra nhanh SSL của website, đồng thời phát hiện chứng chỉ hết hạn hoặc cấu hình chưa chính xác.
Kiểm tra HTTPS trên trình duyệt
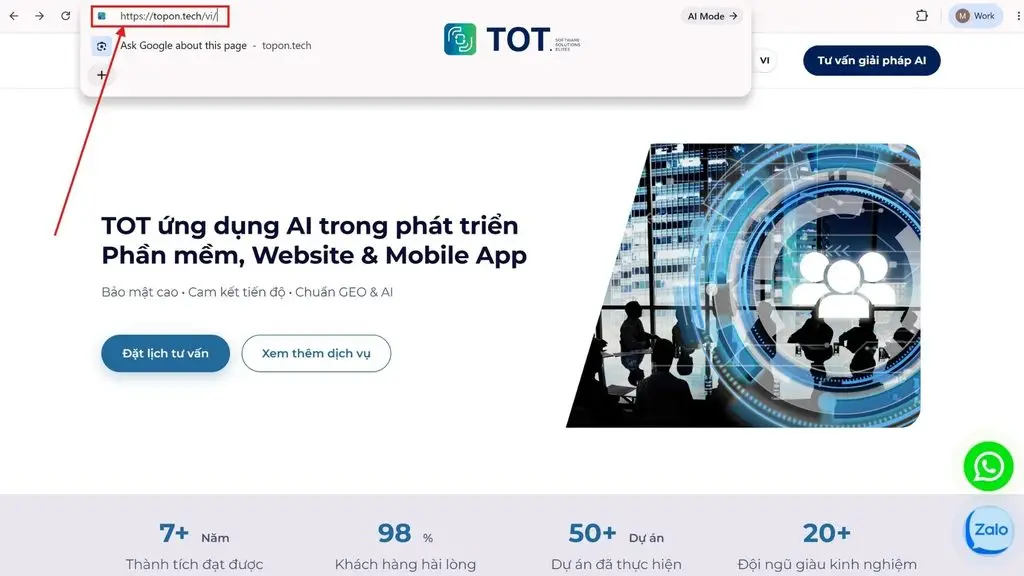
Cách đơn giản nhất để kiểm tra website có SSL hay chưa là quan sát địa chỉ URL trên trình duyệt.
- Website sử dụng https:// thay vì http:// cho biết kết nối đang sử dụng HTTPS.
- Biểu tượng ổ khóa bên cạnh URL thường cho biết trình duyệt đã thiết lập kết nối HTTPS hợp lệ.
- Khi truy cập bằng http://, website có thể tự động chuyển hướng sang https:// nếu đã được cấu hình chuyển hướng HTTP sang HTTPS.
Tuy nhiên, chỉ nhìn thấy HTTPS chưa đủ để đánh giá toàn bộ cấu hình SSL/TLS. Chứng chỉ có thể gặp vấn đề về thời hạn, tên miền hoặc chuỗi chứng thực.
>>> Tham khảo thêm:
- SAML SSO là gì? Cơ chế xác thực một lần duy nhất
- SSL và TLS khác nhau ở điểm nào? Giao thức nào bảo mật tốt hơn
Kiểm tra thông tin chứng chỉ SSL trên trình duyệt
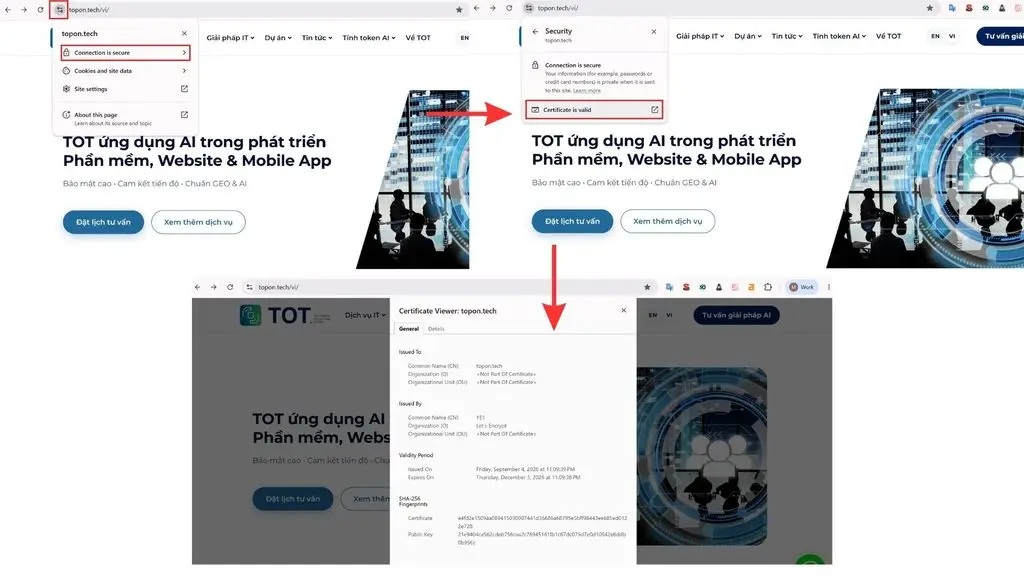
Người dùng có thể xem thông tin chứng chỉ ngay trên trình duyệt để xác định website đang sử dụng chứng chỉ nào.
Trên Chrome hoặc các trình duyệt Chromium, nhấp vào biểu tượng bên trái thanh địa chỉ rồi mở thông tin kết nối và chứng chỉ. Tùy phiên bản trình duyệt, vị trí hiển thị có thể khác nhau.
Thông tin thường bao gồm:
- Tên miền được chứng chỉ bảo vệ.
- Đơn vị cấp chứng chỉ (Certificate Authority – CA).
- Thời gian chứng chỉ có hiệu lực.
- Thông tin về khóa công khai và chữ ký số.
- Chuỗi chứng chỉ liên quan.
Nếu tên miền trên chứng chỉ không khớp với website hoặc chứng chỉ không được trình duyệt tin cậy, trình duyệt có thể hiển thị cảnh báo bảo mật.
>>> Tìm hiểu thêm:
- Tổng hợp danh sách DNS tốt, nhanh nhất hiện nay
- Cyber Security Hygiene là gì? Vì sao vệ sinh mạng lại quan trọng?
Kiểm tra thời hạn SSL
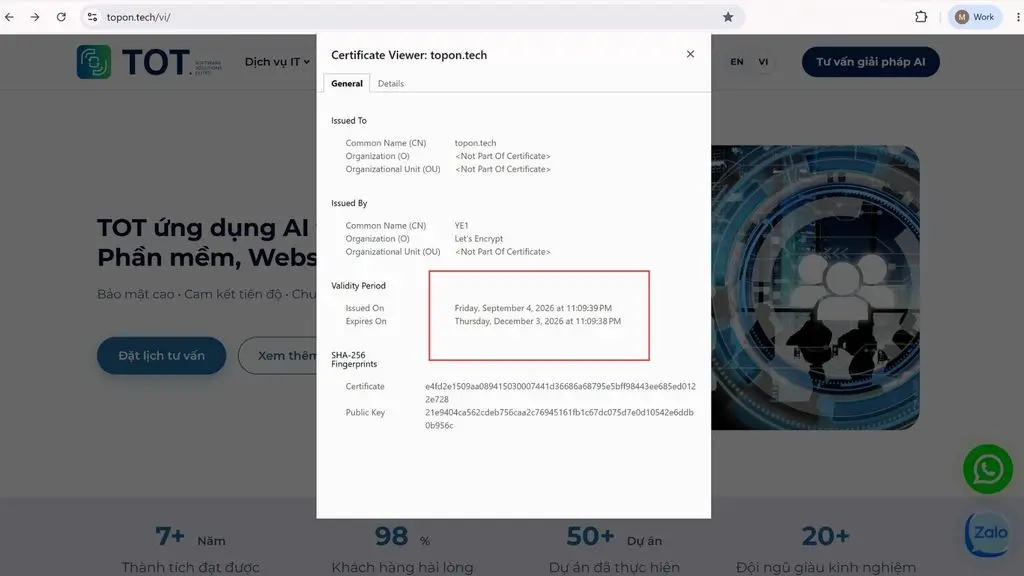
Chứng chỉ SSL/TLS có thời hạn sử dụng nhất định. Vì vậy, cần kiểm tra ngày bắt đầu và ngày hết hạn của chứng chỉ.
Nếu chứng chỉ đã hết hạn, trình duyệt có thể cảnh báo kết nối không an toàn và ảnh hưởng đến khả năng truy cập website. Doanh nghiệp nên theo dõi thời hạn để gia hạn hoặc thay thế chứng chỉ trước khi hết hiệu lực.
Ngoài việc kiểm tra thủ công, quản trị viên có thể sử dụng hệ thống giám sát để cảnh báo trước khi chứng chỉ hết hạn.
>>> Tham khảo thêm:
- Cách tạo SSH Key và xác thực kết nối bằng bộ Public/Private Key
- CSP (Chính sách bảo mật nội dung) là gì? Khi nào cần áp dụng
Kiểm tra bằng công cụ SSL
Các công cụ kiểm tra SSL trực tuyến có thể phân tích sâu hơn cấu hình HTTPS của website. Người dùng chỉ cần nhập tên miền để kiểm tra chứng chỉ, giao thức TLS, chuỗi chứng thực và một số thiết lập bảo mật.
Một số công cụ phổ biến gồm:
| Công cụ | Mục đích chính | Đường dẫn |
| Qualys SSL Labs | Phân tích chuyên sâu cấu hình SSL/TLS, chứng chỉ, giao thức và cipher | SSL Labs Server Test |
| DigiCert SSL Checker | Kiểm tra chứng chỉ, cấu hình SSL và lỗi trong quá trình triển khai | DigiCert SSL Checker |
| GlobalSign SSL Configuration Checker | Kiểm tra chứng chỉ và cấu hình SSL/TLS của website | GlobalSign SSL Checker |
| SSL Shopper SSL Checker | Kiểm tra thông tin chứng chỉ, ngày hết hạn và chuỗi chứng thực | SSL Shopper SSL Checker |
| Why No Padlock? | Phát hiện lỗi Mixed Content khiến website chưa hoàn toàn an toàn | Why No Padlock? |
| Hardenize | Kiểm tra SSL/TLS cùng nhiều yếu tố bảo mật khác của domain | Hardenize |
Kết quả kiểm tra giúp phát hiện các vấn đề như chứng chỉ hết hạn, chứng chỉ không khớp tên miền, thiếu intermediate certificate hoặc cấu hình TLS chưa phù hợp. Đây là phương pháp hữu ích khi cần đánh giá SSL website toàn diện thay vì chỉ xác nhận website có HTTPS.
Kết luận
SSL là lớp bảo mật quan trọng giúp mã hóa dữ liệu và bảo vệ kết nối giữa trình duyệt và máy chủ. Hiểu rõ SSL là gì, cấu trúc, cách hoạt động và cách kiểm tra SSL giúp doanh nghiệp chủ động bảo vệ website, dữ liệu người dùng và xây dựng mức độ tin cậy khi truy cập. Việc lựa chọn chứng chỉ SSL phù hợp, cài đặt đúng và thường xuyên kiểm tra thời hạn giúp duy trì kết nối HTTPS ổn định, hạn chế các cảnh báo bảo mật và hỗ trợ website vận hành an toàn hơn.
SSL là gì?
SSL (Secure Sockets Layer) là giao thức bảo mật được thiết kế để mã hóa dữ liệu truyền giữa trình duyệt và máy chủ. SSL giúp bảo vệ thông tin khỏi nguy cơ bị đọc hoặc thay đổi khi truyền qua Internet. Hiện nay, SSL đã được thay thế bằng TLS (Transport Layer Security), nhưng thuật ngữ “SSL” vẫn được sử dụng phổ biến để chỉ công nghệ bảo mật HTTPS và chứng chỉ SSL/TLS trên website.
Chứng chỉ SSL là gì?
Chứng chỉ SSL là một chứng chỉ số dùng để xác thực danh tính của website và hỗ trợ thiết lập kết nối HTTPS được mã hóa. Chứng chỉ SSL cho website giúp bảo vệ dữ liệu trao đổi giữa người dùng và máy chủ. SSL Certificates là gì cũng thường được hiểu là các chứng chỉ số do Certificate Authority (CA) cấp, chứa thông tin về tên miền, khóa công khai và đơn vị cấp chứng chỉ.
Lỗi giao thức SSL là gì?
Lỗi giao thức SSL là lỗi xảy ra khi trình duyệt và máy chủ không thể thiết lập kết nối HTTPS an toàn. Nguyên nhân có thể liên quan đến chứng chỉ SSL hết hạn, chứng chỉ không hợp lệ, tên miền không khớp, cấu hình TLS không tương thích hoặc chuỗi chứng thực bị thiếu. Tùy nguyên nhân, trình duyệt có thể hiển thị các cảnh báo như “SSL protocol error”, “Your connection is not private” hoặc không thể kết nối đến website.
SSL VPN là gì?
SSL VPN là công nghệ VPN sử dụng giao thức SSL/TLS để tạo kết nối mã hóa giữa thiết bị của người dùng và hệ thống mạng hoặc tài nguyên nội bộ. SSL VPN thường được sử dụng để hỗ trợ truy cập từ xa vào ứng dụng, máy chủ hoặc tài nguyên doanh nghiệp thông qua Internet. Khác với chứng chỉ SSL của website, SSL VPN tập trung vào việc bảo mật kết nối truy cập từ xa thay vì chỉ bảo vệ kết nối giữa trình duyệt và website.
SSL trên iPhone là gì?
SSL trên iPhone thường đề cập đến cơ chế mã hóa SSL/TLS được sử dụng khi iPhone kết nối đến website, máy chủ email hoặc các dịch vụ trực tuyến. Khi truy cập website bằng HTTPS, iPhone sử dụng TLS để mã hóa dữ liệu trao đổi với máy chủ. Vì SSL đã được thay thế bằng TLS, thuật ngữ “SSL trên iPhone” thường là cách gọi phổ biến cho các kết nối được bảo vệ bằng SSL/TLS.
TLS khác gì SSL?
SSL và TLS đều là các giao thức bảo mật được sử dụng để mã hóa dữ liệu khi truyền qua mạng. Tuy nhiên, TLS là phiên bản kế nhiệm của SSL, được thiết kế với nhiều cải tiến về bảo mật và hiệu năng. SSL 2.0 và SSL 3.0 đã lỗi thời và không còn được khuyến nghị sử dụng. Các hệ thống hiện đại chủ yếu sử dụng TLS 1.2 hoặc TLS 1.3. Vì vậy, khi nói “SSL” hiện nay, nhiều trường hợp thực tế đang đề cập đến công nghệ TLS.