HTTPS là giao thức giúp bảo vệ quá trình trao đổi dữ liệu giữa trình duyệt và máy chủ bằng công nghệ TLS, qua đó giảm nguy cơ bị nghe lén, giả mạo hoặc can thiệp vào dữ liệu khi truyền qua mạng. Hiểu rõ HTTPS là gì sẽ giúp doanh nghiệp lựa chọn phương thức bảo mật phù hợp và xây dựng website đáng tin cậy hơn. Trong bài viết này, TOT sẽ giải thích HTTPS hoạt động như thế nào, phân biệt HTTP và HTTPS, làm rõ vai trò của SSL/TLS và chứng chỉ bảo mật, đồng thời hướng dẫn cách chuyển website từ HTTP sang HTTPS.
>>> Xem thêm các bài viết:
- Lỗi bảo mật khi vào web: Nguyên nhân và cách khắc phục
- DNS over HTTPS là gì? Tìm hiểu cách thức hoạt động của DoH
- RFI là gì? Vai trò của yêu cầu thông tin trong kinh doanh
- 25 cách khắc phục lỗi web không thể truy cập hiệu quả
HTTPS là gì?
HTTPS (HyperText Transfer Protocol Secure) là phiên bản HTTP được truyền qua một kết nối được bảo vệ bằng TLS (Transport Layer Security), giúp bảo mật dữ liệu trao đổi giữa máy khách (client) và máy chủ (server). Theo IETF, HTTPS về bản chất là việc sử dụng HTTP trên lớp TLS, tức HTTPS không phải là một giao thức hoàn toàn khác HTTP mà là HTTP được bổ sung cơ chế bảo mật. Chữ “S” trong HTTPS là “Secure”, thể hiện kết nối được bảo vệ trước các rủi ro trên mạng không đáng tin cậy. TLS hiện đại cung cấp 3 thuộc tính quan trọng cho kết nối: encryption (mã hóa), integrity (toàn vẹn) và authentication (xác thực)
HTTPS được sử dụng để mã hóa dữ liệu truyền giữa trình duyệt và máy chủ, xác thực danh tính của máy chủ và phát hiện việc dữ liệu bị thay đổi trong quá trình truyền. Nhờ đó, HTTPS giúp giảm nguy cơ bị kẻ tấn công nghe lén thông tin hoặc can thiệp vào kết nối theo kiểu Man-in-the-Middle (MITM). Mozilla Developer Network (MDN) cũng xác định TLS bảo vệ kết nối bằng ba cơ chế chính: mã hóa, xác thực và bảo đảm tính toàn vẹn dữ liệu. Đây là lý do HTTPS đặc biệt quan trọng với các website có đăng nhập, biểu mẫu, giao dịch hoặc xử lý dữ liệu người dùng.
Trên website, HTTPS thường được nhận biết trực tiếp qua “https://” ở đầu URL, chẳng hạn “https://example.com”. Phần https trong URL cho trình duyệt biết tài nguyên được truyền bằng HTTP nhưng thông qua kênh TLS bảo mật. Khi truy cập website HTTPS, trình duyệt cũng có thể hiển thị biểu tượng bảo mật và cho phép người dùng kiểm tra thông tin chứng chỉ của website.
HTTPS không chỉ áp dụng cho trang HTML mà còn nên được sử dụng cho các tài nguyên như hình ảnh, JavaScript và CSS để tránh Mixed Content. Vì vậy, với website hiện đại, HTTPS nên được triển khai xuyên suốt toàn bộ quá trình tải và trao đổi dữ liệu.
>>> Tham khảo thêm:
- Bảo mật website là gì? Tầm quan trọng và cách giữ cho website an toàn
- CSRF là gì? Kỹ thuật tấn công và cách phòng chống CSRF hiệu quả
- Hướng dẫn chi tiết cách bảo mật cho website WordPress tốt nhất
HTTPS hoạt động như thế nào?
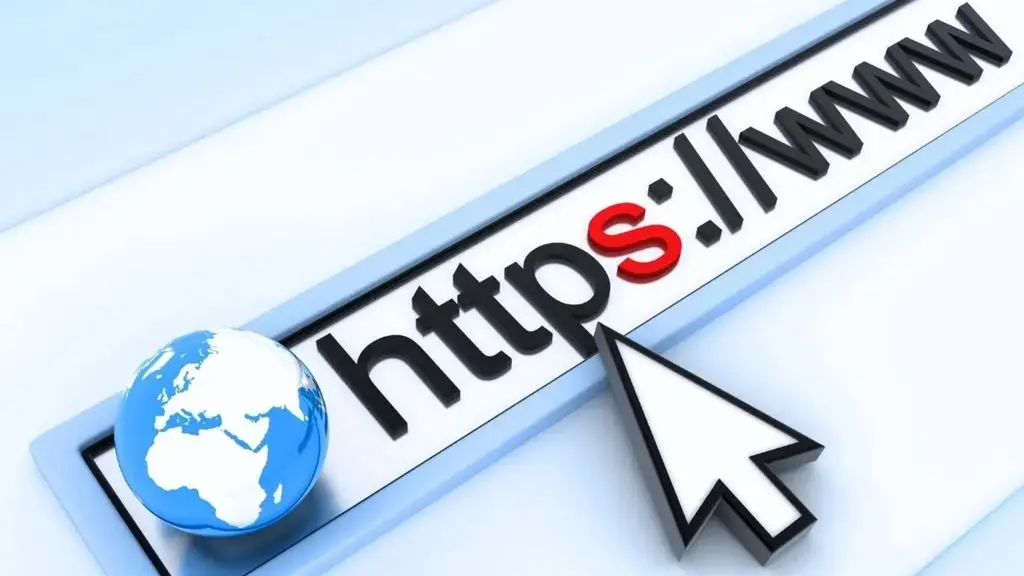
HTTPS hoạt động bằng cách kết hợp HTTP với TLS (Transport Layer Security) để tạo ra một kênh truyền dữ liệu được bảo vệ giữa trình duyệt và máy chủ. Khi người dùng truy cập một địa chỉ bắt đầu bằng “https://”, trình duyệt không gửi dữ liệu HTTP theo cách thông thường ngay lập tức mà trước tiên thiết lập kết nối TLS với server.
Trong quá trình này, hai bên thực hiện TLS handshake để trao đổi thông tin bảo mật, xác minh danh tính máy chủ và thống nhất các tham số cần thiết cho phiên kết nối. Sau khi quá trình thiết lập hoàn tất, dữ liệu HTTP như request, response, cookie hoặc thông tin biểu mẫu sẽ được truyền qua kết nối TLS và được mã hóa.
Bước 1 – Trình duyệt yêu cầu kết nối HTTPS
Khi người dùng nhập “https://example.com” vào trình duyệt, trình duyệt xác định đây là một địa chỉ HTTPS và bắt đầu thiết lập kết nối bảo mật với máy chủ tương ứng. Trước khi dữ liệu website được trao đổi, trình duyệt và server cần thống nhất cách thức bảo vệ kết nối bằng TLS.
Ở giai đoạn đầu, client gửi thông tin cần thiết để bắt đầu TLS handshake, chẳng hạn phiên bản TLS được hỗ trợ và các lựa chọn mật mã phù hợp. Server phản hồi bằng các thông tin cần thiết để tiếp tục quá trình thiết lập. Điểm quan trọng là HTTP request thực tế chỉ được truyền sau khi kênh TLS đã được thiết lập, thay vì gửi dữ liệu ứng dụng qua một kết nối chưa được bảo vệ.
Bước 2 – TLS handshake diễn ra
TLS handshake là quá trình giúp client và server thiết lập các điều kiện bảo mật trước khi trao đổi dữ liệu. Có thể hình dung đây giống như một bước “thỏa thuận bảo mật” giữa trình duyệt và máy chủ.
Trong quá trình này, client và server trao đổi các thông tin cần thiết, bao gồm khả năng hỗ trợ TLS và các tham số mật mã. Server gửi chứng chỉ số (digital certificate) cho trình duyệt. Chứng chỉ chứa thông tin nhận diện server và khóa công khai, đồng thời được một Certificate Authority (CA) đáng tin cậy ký.
Trình duyệt sẽ kiểm tra chứng chỉ dựa trên nhiều yếu tố như tên miền, thời hạn hiệu lực và chuỗi chứng thực. Nếu chứng chỉ hợp lệ và phù hợp với website đang truy cập, quá trình handshake có thể tiếp tục. Sau đó, client và server thống nhất các tham số bảo mật cần dùng cho phiên kết nối.
TLS handshake không nhằm truyền nội dung website mà chủ yếu thiết lập các điều kiện cần thiết để tạo một kết nối bảo mật. Khi handshake hoàn tất, hai bên đã có cơ sở để trao đổi dữ liệu mà hạn chế nguy cơ bị bên thứ ba đọc hoặc thay đổi trên đường truyền.
Bước 3 – Thiết lập khóa phiên
Sau khi xác thực và thống nhất các tham số bảo mật, client và server sử dụng cơ chế mật mã của TLS để thiết lập một bí mật chung (shared secret), từ đó tạo ra các khóa dùng cho phiên kết nối. Người dùng không cần hiểu chi tiết thuật toán phía sau, điều quan trọng là khóa này được sử dụng để bảo vệ dữ liệu trong quá trình truyền.
Khi khóa phiên được thiết lập, dữ liệu ứng dụng có thể được mã hóa trước khi gửi qua mạng. Cơ chế mã hóa phiên giúp việc xử lý dữ liệu hiệu quả hơn so với việc sử dụng các cơ chế mật mã bất đối xứng cho toàn bộ lượng dữ liệu trao đổi.
Nói đơn giản, quá trình này giống như việc trình duyệt và server thống nhất một “chìa khóa phiên” mà chỉ hai bên kết nối có thể sử dụng. Sau đó, dữ liệu HTTP được bảo vệ bằng các khóa và thuật toán đã được thống nhất trong phiên TLS.
Bước 4 – Dữ liệu được truyền qua kết nối TLS
Khi TLS handshake hoàn tất và khóa phiên đã được thiết lập, trình duyệt có thể gửi HTTP request qua kết nối bảo mật. Server xử lý request và trả HTTP response về trình duyệt cũng thông qua kết nối TLS.
Dữ liệu truyền đi được bảo vệ khỏi việc đọc hoặc sửa đổi trái phép trong quá trình vận chuyển. Vì vậy, thông tin như dữ liệu đăng nhập, nội dung biểu mẫu, cookie hoặc các dữ liệu ứng dụng khác không được truyền dưới dạng HTTP thuần túy trên đường truyền.
Có thể hình dung toàn bộ quá trình HTTPS như sau:
Browser → HTTPS Request → TLS Handshake → Xác thực chứng chỉ → Thiết lập khóa phiên → Encrypted HTTP Data → Web Server → Encrypted HTTP Response → Browser
Điểm cần nhớ là HTTPS không thay thế HTTP. HTTP vẫn chịu trách nhiệm định nghĩa cách trình duyệt và server trao đổi request, response và dữ liệu ứng dụng. TLS tạo thêm lớp bảo mật cho quá trình truyền đó. Vì vậy, có thể hiểu ngắn gọn: HTTPS = HTTP chạy trên kết nối được bảo vệ bằng TLS.
Nhờ cơ chế này, HTTPS cung cấp ba thuộc tính bảo mật quan trọng: mã hóa dữ liệu, xác thực máy chủ và bảo đảm tính toàn vẹn dữ liệu. Đây cũng là lý do HTTPS trở thành tiêu chuẩn phổ biến cho website hiện đại, đặc biệt với các trang có đăng nhập, biểu mẫu, tài khoản người dùng hoặc giao dịch trực tuyến.
>>> Xem thêm:
- Vulnerability Assessment là gì? Giải pháp đánh giá lỗ hổng bảo mật
- WCAG là gì? Nguyên tắc về khả năng tiếp cận nội dung website
- Chi phí thiết kế app mobile, duy trì app mới nhất giá bao nhiêu?
HTTP là gì?
HTTP (HyperText Transfer Protocol) là giao thức truyền tải siêu văn bản, được sử dụng để trao đổi tài nguyên và dữ liệu giữa trình duyệt hoặc ứng dụng khách (client) với máy chủ web (server). HTTP hoạt động theo mô hình client-server và dựa trên cơ chế request-response.
Khi người dùng truy cập một URL, trình duyệt trước tiên xác định địa chỉ máy chủ, thiết lập kết nối mạng phù hợp, sau đó gửi HTTP Request để yêu cầu tài nguyên. Server tiếp nhận và xử lý request, rồi trả về HTTP Response chứa nội dung hoặc thông tin trạng thái. Trình duyệt tiếp tục phân tích response và có thể gửi thêm request để tải CSS, JavaScript, hình ảnh hoặc các tài nguyên khác.
HTTP hoạt động như thế nào?
Quá trình HTTP có thể được hiểu đơn giản qua các bước sau:
Bước 1 – Trình duyệt gửi yêu cầu: Khi người dùng truy cập một địa chỉ như “http://example.com”, trình duyệt xác định tài nguyên cần lấy và gửi HTTP Request đến server. Request có thể chứa phương thức như GET để lấy dữ liệu hoặc POST để gửi dữ liệu, cùng các thông tin như URL, HTTP headers và dữ liệu đi kèm nếu cần.
Bước 2 – Web server xử lý request: Server tiếp nhận request, xác định tài nguyên hoặc thực hiện tác vụ tương ứng. Chẳng hạn, với một request GET đến trang chủ, server có thể tìm file HTML hoặc chạy logic ứng dụng để tạo nội dung trả về.
Bước 3 – Server gửi HTTP Response: Sau khi xử lý, server gửi response về trình duyệt. Response thường bao gồm status code như 200 khi yêu cầu thành công, 404 khi không tìm thấy tài nguyên hoặc 500 khi server gặp lỗi. Response cũng có thể chứa HTML, JSON, hình ảnh hoặc dữ liệu khác.
Bước 4 – Trình duyệt xử lý response: Browser đọc response và hiển thị nội dung cho người dùng. Nếu HTML tham chiếu đến CSS, JavaScript, hình ảnh hoặc tài nguyên khác, trình duyệt sẽ tiếp tục gửi các HTTP Request tương ứng để tải chúng.
HTTP có an toàn không?
Bản thân HTTP không cung cấp lớp mã hóa TLS để bảo vệ dữ liệu trong quá trình truyền. Vì vậy, nội dung HTTP có thể bị bên thứ ba quan sát hoặc can thiệp nếu kết nối bị chặn trên một mạng không đáng tin cậy. Chẳng hạn, nếu người dùng gửi thông tin qua một website chỉ sử dụng HTTP, dữ liệu truyền giữa trình duyệt và server không được bảo vệ bằng cơ chế mã hóa của TLS.
HTTP vì vậy không phù hợp để bảo vệ các thông tin nhạy cảm như mật khẩu, thông tin tài khoản hoặc dữ liệu cá nhân khi truyền qua Internet. Đây chính là điểm khác biệt quan trọng khi tìm hiểu HTTP và HTTPS là gì: HTTPS vẫn sử dụng HTTP để trao đổi dữ liệu, nhưng bổ sung TLS nhằm mã hóa kết nối, xác thực máy chủ và bảo đảm tính toàn vẹn của dữ liệu. Vì vậy, với website hiện đại, HTTPS được ưu tiên thay cho HTTP thuần túy.
>>> Tìm hiểu thêm:
- PCI DSS là gì? 12 tiêu chuẩn bảo mật ngành thẻ thanh toán
- DNS over HTTPS là gì? Tìm hiểu cách hoạt động của DoH
HTTP và HTTPS khác nhau như thế nào?
HTTP và HTTPS đều được sử dụng để trao đổi dữ liệu giữa trình duyệt và máy chủ web, nhưng khác nhau chủ yếu ở lớp bảo mật của kết nối. HTTP truyền dữ liệu mà không có TLS bảo vệ, trong khi HTTPS sử dụng TLS để mã hóa dữ liệu, xác thực máy chủ và bảo đảm tính toàn vẹn trong quá trình truyền.
Vì vậy, khi tìm hiểu HTTP và HTTPS, có thể hiểu ngắn gọn rằng HTTPS vẫn sử dụng HTTP để xử lý request và response, nhưng được triển khai trên một kết nối TLS an toàn hơn. Nói cách khác, HTTPS và HTTP không phải hai giao thức hoàn toàn độc lập; HTTPS là HTTP được bảo vệ bằng TLS.
Bảng so sánh HTTP và HTTPS
| Tiêu chí | HTTP | HTTPS |
| Bảo mật | Không có lớp bảo mật TLS | Có TLS bảo vệ kết nối |
| Mã hóa dữ liệu | Không mã hóa ở lớp HTTP | Dữ liệu được mã hóa khi truyền qua TLS |
| Xác thực máy chủ | Không sử dụng chứng chỉ TLS để xác thực | Sử dụng chứng chỉ TLS để hỗ trợ xác thực server |
| Toàn vẹn dữ liệu | Không có cơ chế TLS bảo vệ tính toàn vẹn | TLS giúp phát hiện dữ liệu bị thay đổi trong quá trình truyền |
| Cổng mặc định | Port 80 | Port 443 |
| URL | http://example.com | https://example.com |
Bảng trên cho thấy điểm khác biệt giữa HTTPS và HTTP không nằm ở cách HTTP xử lý nội dung web mà chủ yếu nằm ở cách kết nối được bảo vệ. HTTP vẫn có thể được sử dụng để tải trang và trao đổi dữ liệu, nhưng dữ liệu không được TLS bảo vệ trên đường truyền. HTTPS bổ sung lớp bảo mật này để giảm các rủi ro phổ biến khi dữ liệu đi qua Internet.
HTTP và HTTPS khác nhau quan trọng nhất ở đâu?
Thay vì chỉ kết luận “HTTPS an toàn hơn HTTP”, có thể hiểu sự khác biệt giữa https và http thông qua ba yếu tố cốt lõi:
1. Mã hóa dữ liệu
Với HTTP, dữ liệu được truyền mà không có cơ chế mã hóa của TLS. Nếu một bên thứ ba có khả năng quan sát lưu lượng trên đường truyền, nội dung trao đổi có thể bị đọc hoặc phân tích.
HTTPS sử dụng TLS để mã hóa dữ liệu sau khi kết nối bảo mật được thiết lập. Nhờ đó, nội dung như thông tin đăng nhập, dữ liệu biểu mẫu hoặc cookie được bảo vệ tốt hơn khi truyền giữa browser và server. Đây là một trong những lý do quan trọng khiến HTTPS trở thành tiêu chuẩn cho website hiện đại.
2. Xác thực máy chủ
HTTP không cung cấp cơ chế xác thực server thông qua chứng chỉ TLS. HTTPS sử dụng chứng chỉ số để giúp trình duyệt xác minh rằng kết nối đang hướng đến đúng máy chủ hoặc tên miền được chứng chỉ xác nhận.
Cơ chế này đặc biệt quan trọng trước nguy cơ Man-in-the-Middle (MITM), trong đó kẻ tấn công cố gắng đứng giữa client và server để can thiệp vào quá trình trao đổi. TLS không loại bỏ mọi hình thức tấn công mạng, nhưng xác thực máy chủ giúp giảm đáng kể nguy cơ người dùng thiết lập kết nối với một server giả mạo.
3. Toàn vẹn dữ liệu
Một kết nối an toàn không chỉ cần giữ bí mật dữ liệu mà còn phải đảm bảo dữ liệu không bị sửa đổi trên đường truyền. HTTPS sử dụng các cơ chế của TLS để phát hiện việc dữ liệu bị thay đổi hoặc giả mạo trong quá trình truyền.
Ví dụ, khi server gửi một tài nguyên đến trình duyệt, TLS giúp bảo đảm dữ liệu nhận được phù hợp với dữ liệu đã được gửi. Đây là điểm mà cách giải thích giao thức http và https là gì thường bỏ qua khi chỉ tập trung vào yếu tố “mã hóa”.
HTTPS có làm website chậm hơn HTTP không?
HTTPS có thêm chi phí xử lý so với HTTP, bởi kết nối cần thực hiện TLS handshake trước khi dữ liệu ứng dụng được truyền. Tuy nhiên, điều này không có nghĩa là website HTTPS sẽ chậm hơn đáng kể trong mọi trường hợp.
Các công nghệ web hiện đại đã giảm đáng kể chi phí của việc thiết lập và duy trì kết nối bảo mật. TLS hỗ trợ cơ chế tái sử dụng phiên và kết nối, trong khi trình duyệt và server hiện đại được tối ưu để xử lý mã hóa hiệu quả. Đặc biệt, HTTP/2 và HTTP/3 trong thực tế thường được triển khai cùng HTTPS, mang lại các cải tiến về hiệu suất bên cạnh khả năng bảo mật.
Do đó, khi cân nhắc HTTP và HTTPS, không nên đánh đổi HTTPS chỉ để kỳ vọng một lợi ích nhỏ về tốc độ. Với website hiện đại, bảo mật dữ liệu, xác thực máy chủ và tính toàn vẹn của kết nối quan trọng hơn chi phí bổ sung của TLS. HTTPS hiện nên được xem là nền tảng mặc định cho website thay vì một tùy chọn chỉ dành cho trang thanh toán.
>>> Tham khảo thêm:
- Threat Intelligence là gì? Định hướng mới trong lĩnh vực an ninh mạng
- XSS là gì? Cách kiểm tra và ngăn chặn tấn công XSS hiệu quả
- Offshore development center là gì? Giải pháp tối ưu cho doanh nghiệp
SSL, TLS và HTTPS có giống nhau không?
SSL, TLS và HTTPS có liên quan chặt chẽ nhưng không phải là ba khái niệm giống nhau. SSL (Secure Sockets Layer) là công nghệ bảo mật tiền thân của TLS (Transport Layer Security), trong khi HTTPS (HyperText Transfer Protocol Secure) là HTTP được truyền qua một kết nối được bảo vệ bằng TLS.
Nói đơn giản, TLS là giao thức bảo mật, còn HTTPS là cách HTTP sử dụng TLS để bảo vệ dữ liệu khi truyền giữa máy khách và máy chủ.
| Tiêu chí | SSL | TLS | HTTPS |
| Tên đầy đủ | Secure Sockets Layer | Transport Layer Security | HyperText Transfer Protocol Secure |
| Bản chất | Công nghệ/giao thức bảo mật cũ | Giao thức bảo mật kế nhiệm SSL | HTTP chạy trên kết nối TLS |
| Vai trò | Tiền thân của TLS | Mã hóa, xác thực và bảo vệ toàn vẹn dữ liệu | Bảo vệ lưu lượng HTTP khi truyền qua mạng |
| Trạng thái hiện nay | Đã lỗi thời, không còn được khuyến nghị | Đang được sử dụng | Được sử dụng rộng rãi cho website hiện đại |
| Mối quan hệ | Tiền thân của TLS | Lớp bảo mật cho HTTPS | Ứng dụng HTTP trên TLS |
SSL là gì?
SSL là viết tắt của Secure Sockets Layer, một công nghệ được phát triển để bảo vệ dữ liệu truyền giữa hai bên trên mạng. SSL tạo ra một kết nối được mã hóa, giúp hạn chế nguy cơ bên thứ ba đọc hoặc can thiệp vào dữ liệu trong quá trình truyền.
Tuy nhiên, các phiên bản SSL cũ đã bộc lộ nhiều vấn đề về bảo mật và được thay thế bởi TLS. Vì vậy, khi nói “chứng chỉ SSL” hoặc “SSL certificate” trong thực tế, nhiều người đang sử dụng cách gọi quen thuộc để chỉ chứng chỉ TLS được website sử dụng hiện nay. Website hiện đại không nên sử dụng các phiên bản SSL đã lỗi thời.
TLS là gì?
TLS là viết tắt của Transport Layer Security, là giao thức bảo mật kế nhiệm SSL. TLS bảo vệ kết nối giữa máy khách (client) và máy chủ (server) bằng cách cung cấp các cơ chế mã hóa dữ liệu, xác thực máy chủ và đảm bảo tính toàn vẹn của thông tin.
Trong quá trình thiết lập kết nối HTTPS, trình duyệt và máy chủ thực hiện TLS handshake để xác định các tham số bảo mật và thiết lập khóa phiên. Sau đó, dữ liệu HTTP được truyền qua kết nối TLS đã được bảo vệ.
HTTPS liên quan gì đến SSL/TLS?
HTTPS có thể hiểu đơn giản là HTTP + TLS. HTTPS không phải là một giao thức mã hóa riêng biệt thay thế HTTP. Thay vào đó, HTTP vẫn đảm nhiệm việc trao đổi request và response, còn TLS tạo lớp bảo mật cho quá trình truyền dữ liệu đó.
Vì vậy, khi truy cập “https://example.com”, trình duyệt trước tiên thiết lập kết nối TLS với máy chủ, xác minh chứng chỉ và thiết lập cơ chế bảo mật. Sau đó, các HTTP request và response được truyền qua kết nối đã được mã hóa.
Có thể ghi nhớ mối quan hệ như sau:
SSL → tiền thân của TLS → TLS bảo vệ kết nối → HTTPS sử dụng TLS để bảo vệ HTTP.
Do đó, cách gọi “SSL/HTTPS” hay “SSL certificate” vẫn phổ biến, nhưng về mặt kỹ thuật, HTTPS hiện đại chủ yếu sử dụng TLS thay vì SSL.
>>> Xem thêm:
- SOC là gì? Tìm hiểu Security Operations Center (SOC)
- RSA là gì? Cách mã hóa RSA hoạt động và ứng dụng trong chữ ký số
- Brute Force là gì? Nguyên nhân và cách phòng chống hiệu quả
Chứng chỉ HTTPS là gì?
Chứng chỉ HTTPS thường được gọi là chứng chỉ SSL/TLS, là chứng chỉ số được sử dụng để hỗ trợ xác thực website và thiết lập kết nối HTTPS an toàn giữa trình duyệt và máy chủ. Khi người dùng truy cập một website qua “https://”, trình duyệt có thể kiểm tra chứng chỉ để xác định website đang kết nối với máy chủ nào và sử dụng các thông tin trong chứng chỉ để thiết lập kết nối TLS.
Chứng chỉ được cấp bởi Certificate Authority – tổ chức có trách nhiệm xác minh thông tin theo loại chứng chỉ và ký chứng chỉ số. Khi chứng chỉ hợp lệ, chưa hết hạn và phù hợp với tên miền, trình duyệt có thể sử dụng thông tin đó trong quá trình xác thực máy chủ.
Chứng chỉ SSL/TLS dùng để làm gì?
Chứng chỉ SSL/TLS có một số vai trò chính trong quá trình thiết lập HTTPS:
- Xác thực danh tính website: Chứng chỉ chứa thông tin về tên miền và dữ liệu nhận dạng đã được CA xác thực theo cấp độ của chứng chỉ. Điều này giúp trình duyệt kiểm tra máy chủ đang kết nối có phù hợp với tên miền được truy cập hay không.
- Cung cấp thông tin khóa công khai: Chứng chỉ chứa public key (khóa công khai) của máy chủ, được sử dụng trong cơ chế mật mã của TLS.
- Hỗ trợ thiết lập kết nối TLS: Trong quá trình TLS handshake, trình duyệt và máy chủ sử dụng chứng chỉ cùng các cơ chế bảo mật liên quan để xác thực và thiết lập kết nối được bảo vệ.
- Tạo cơ sở để trình duyệt xác minh server: Trình duyệt kiểm tra chứng chỉ dựa trên tên miền, thời hạn, chữ ký của CA và chuỗi chứng chỉ để xác định kết nối có đáp ứng các yêu cầu bảo mật hay không.
Các loại chứng chỉ SSL/TLS phổ biến
Tùy theo phạm vi xác thực và số lượng tên miền cần bảo vệ, một số loại chứng chỉ phổ biến gồm:
| Loại chứng chỉ | Đặc điểm |
| DV (Domain Validation) | Xác minh quyền kiểm soát tên miền; thường được cấp nhanh và phù hợp với nhiều website phổ thông. |
| OV (Organization Validation) | Xác minh tên miền và một số thông tin của tổ chức đứng sau website. |
| EV (Extended Validation) | Quy trình xác minh tổ chức ở mức mở rộng theo yêu cầu của CA và tiêu chuẩn áp dụng. |
| Wildcard | Bảo vệ một tên miền và các subdomain phù hợp, ví dụ: “*.example.com”. |
| Multi-domain | Cho phép một chứng chỉ bảo vệ nhiều tên miền hoặc hostname theo phạm vi được cấp. |
Các loại trên có thể phục vụ những nhu cầu khác nhau. Chẳng hạn, Wildcard phù hợp khi doanh nghiệp cần bảo vệ nhiều subdomain, trong khi Multi-domain hữu ích khi một hệ thống quản lý nhiều tên miền.
Website có HTTPS có phải chắc chắn an toàn không?
Không. HTTPS không đồng nghĩa với việc website an toàn 100%. HTTPS chủ yếu bảo vệ kết nối giữa máy khách và máy chủ, giúp mã hóa dữ liệu truyền đi, hỗ trợ xác thực máy chủ và đảm bảo tính toàn vẹn của dữ liệu trong quá trình truyền.
Một website vẫn có thể chứa mã độc, lỗ hổng bảo mật, nội dung lừa đảo hoặc các hành vi nguy hiểm dù đã sử dụng HTTPS. Thậm chí, website giả mạo cũng có thể được cấp chứng chỉ cho tên miền mà kẻ xấu kiểm soát.
Vì vậy, biểu tượng ổ khóa hoặc “https://” nên được hiểu là tín hiệu về kết nối được bảo vệ, không phải cam kết rằng toàn bộ website đều đáng tin cậy. Người dùng và doanh nghiệp vẫn cần kết hợp HTTPS với các biện pháp khác như bảo mật máy chủ, cập nhật phần mềm, kiểm soát quyền truy cập và giám sát website.
>>> Tham khảo thêm:
- Lỗ hổng bảo mật là gì? Tìm hiểu về lỗ hổng website và cách ngăn chặn hiệu quả
- OWASP là gì? 10 lỗ hổng và rủi ro bảo mật hàng đầu theo OWASP
- Cyber Security là gì? Tổng hợp 9 loại Cyber Security phổ biến hiện nay
HTTPS mang lại lợi ích gì cho website?
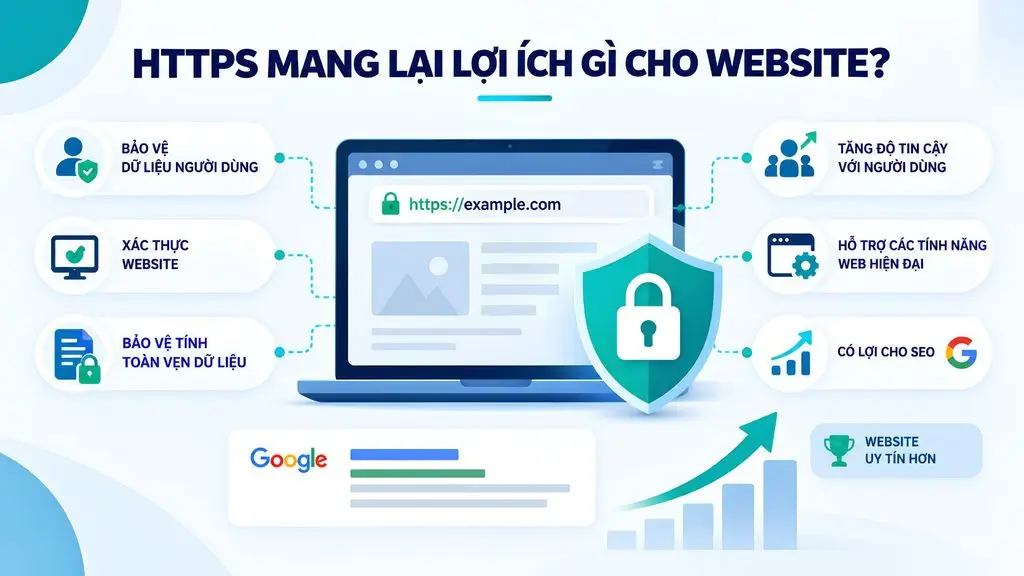
HTTPS không chỉ giúp website hiển thị biểu tượng kết nối an toàn trên trình duyệt mà còn đóng vai trò quan trọng trong việc bảo vệ dữ liệu, xác thực máy chủ và duy trì tính toàn vẹn của thông tin khi truyền qua Internet.
Với website doanh nghiệp, thương mại điện tử, nền tảng đăng nhập hoặc bất kỳ hệ thống nào xử lý dữ liệu người dùng, HTTPS nên được xem là một tiêu chuẩn bảo mật cơ bản. Bên cạnh đó, HTTPS còn hỗ trợ nhiều tính năng web hiện đại và là một trong những tín hiệu được Google sử dụng trong hệ thống xếp hạng.
Bảo vệ dữ liệu người dùng
Một trong những lợi ích quan trọng nhất của HTTPS là mã hóa dữ liệu trong quá trình truyền tải. Khi người dùng đăng nhập, điền biểu mẫu, gửi thông tin liên hệ hoặc thực hiện giao dịch, dữ liệu được truyền qua kết nối TLS thay vì đi qua HTTP thuần túy.
Cơ chế mã hóa giúp giảm nguy cơ bên thứ ba đọc được thông tin khi dữ liệu đang di chuyển giữa trình duyệt và máy chủ. Yếu tố này đặc biệt quan trọng với dữ liệu nhạy cảm như thông tin tài khoản, thông tin cá nhân hoặc dữ liệu giao dịch.
Xác thực website
HTTPS sử dụng chứng chỉ SSL/TLS để hỗ trợ xác thực máy chủ. Trình duyệt có thể kiểm tra chứng chỉ, tên miền, thời hạn và chuỗi chứng thực để xác định kết nối đang được thiết lập với máy chủ phù hợp.
Cơ chế này giúp giảm nguy cơ người dùng bị chuyển hướng hoặc kết nối tới một máy chủ giả mạo trong các cuộc tấn công xen giữa (Man-in-the-Middle).
Bảo vệ tính toàn vẹn dữ liệu
HTTPS không chỉ mã hóa dữ liệu mà còn giúp bảo vệ tính toàn vẹn của dữ liệu trong quá trình truyền. Nếu dữ liệu bị thay đổi trái phép trên đường truyền, cơ chế bảo mật của TLS có thể phát hiện sự bất thường thay vì để thông tin bị âm thầm chỉnh sửa.
Cơ chế bảo vệ này giúp hạn chế các tình huống nội dung website, request hoặc response bị can thiệp khi truyền giữa máy khách và máy chủ.
Tăng độ tin cậy với người dùng
Trình duyệt hiện đại ngày càng nhấn mạnh trạng thái bảo mật của kết nối. Một website sử dụng HTTPS giúp người dùng nhận biết rằng dữ liệu trao đổi với website đang được truyền qua kết nối được bảo vệ.
Đối với doanh nghiệp, HTTPS cũng góp phần tạo trải nghiệm chuyên nghiệp hơn, đặc biệt với các trang đăng nhập, biểu mẫu liên hệ, website bán hàng và các nền tảng yêu cầu người dùng nhập thông tin.
Hỗ trợ các tính năng web hiện đại
HTTPS còn là nền tảng cho nhiều tính năng web hiện đại yêu cầu secure context (ngữ cảnh bảo mật). Một số API và khả năng của trình duyệt chỉ hoạt động đầy đủ khi website được phục vụ qua kết nối an toàn.
Vì vậy, triển khai HTTPS không chỉ nhằm bảo vệ dữ liệu mà còn giúp website đáp ứng tốt hơn các yêu cầu kỹ thuật của hệ sinh thái web hiện đại. Đây là một trong những lý do HTTPS ngày càng được xem là tiêu chuẩn mặc định thay vì một tùy chọn bổ sung.
HTTPS có ảnh hưởng đến SEO không?
Có. HTTPS là một tín hiệu xếp hạng của Google, nhưng mức độ ảnh hưởng không nên bị hiểu quá mức. Việc website sử dụng HTTPS không có nghĩa là website sẽ tự động lên top hoặc vượt qua những đối thủ có nội dung, độ uy tín và trải nghiệm tốt hơn.
Giá trị SEO của HTTPS còn nằm ở việc tạo nền tảng kỹ thuật ổn định và an toàn cho website. Khi chuyển từ HTTP sang HTTPS, doanh nghiệp cần triển khai migration đúng cách để tránh ảnh hưởng đến khả năng thu thập dữ liệu và lập chỉ mục.
Cụ thể, cần thiết lập redirect 301 từ URL HTTP sang URL HTTPS tương ứng, cập nhật canonical, XML sitemap, internal links và các URL tài nguyên liên quan. Đồng thời, cần kiểm tra redirect chain, lỗi crawl và các vấn đề mixed content sau khi chuyển đổi.
Do đó, HTTPS nên được xem là một yêu cầu nền tảng của website hiện đại, thay vì một thủ thuật SEO giúp website nhanh chóng tăng thứ hạng.
>>> Xem thêm:
- SQL injection là gì? 4 cách phòng chống SQL injection hiệu quả
- DDoS là gì? Dấu hiệu, cách ngăn chặn và xử lý hiệu quả
- Pentest là gì? Những thông tin cần biết về kiểm thử xâm nhập
Khi nào website cần sử dụng HTTPS?
Về mặt kỹ thuật, bất kỳ website nào cũng có thể sử dụng HTTPS, không chỉ những website xử lý thanh toán hoặc dữ liệu nhạy cảm. HTTPS giúp bảo vệ kết nối giữa máy khách và máy chủ, đồng thời hỗ trợ website đáp ứng các yêu cầu bảo mật của môi trường web hiện đại. Do đó, HTTPS nên được triển khai ngay từ đầu thay vì chờ đến khi website phát sinh vấn đề bảo mật.
Bạn nên sử dụng HTTPS nếu website thuộc một hoặc nhiều trường hợp sau:
- Website doanh nghiệp: Website giới thiệu công ty, thương hiệu hoặc dịch vụ nên sử dụng HTTPS để bảo vệ kết nối và tạo trải nghiệm đáng tin cậy cho khách truy cập.
- Website bán hàng: Các trang bán hàng thường có biểu mẫu liên hệ, thông tin khách hàng hoặc chức năng đặt hàng, vì vậy HTTPS giúp bảo vệ dữ liệu trong quá trình truyền tải.
- Website thương mại điện tử: Website xử lý nhiều thông tin tài khoản, đơn hàng và giao dịch, nên xem HTTPS là yêu cầu bảo mật cơ bản.
- Website có biểu mẫu đăng nhập: Tên người dùng, mật khẩu và dữ liệu phiên đăng nhập cần được truyền qua kết nối được bảo vệ để giảm nguy cơ bị nghe lén.
- Website thu thập thông tin khách hàng: Các biểu mẫu đăng ký, tư vấn, báo giá hoặc liên hệ có thể chứa họ tên, email, số điện thoại và những dữ liệu khác của người dùng.
- Website thanh toán trực tuyến: HTTPS là thành phần quan trọng trong việc bảo vệ kết nối khi người dùng thực hiện các thao tác liên quan đến thanh toán. Tuy nhiên, HTTPS không thay thế các tiêu chuẩn và biện pháp bảo mật chuyên biệt dành cho hệ thống thanh toán.
- Website sử dụng tài khoản người dùng: Những nền tảng có hồ sơ cá nhân, lịch sử hoạt động, nội dung riêng tư hoặc các chức năng yêu cầu đăng nhập nên sử dụng HTTPS để bảo vệ phiên kết nối.
- Website muốn sử dụng các tính năng yêu cầu secure context: Một số API và tính năng web hiện đại yêu cầu website được phục vụ trong secure context (ngữ cảnh bảo mật), trong đó HTTPS là điều kiện quan trọng.
>>> Tìm hiểu thêm:
- 40 công cụ kiểm tra bảo mật website và mã độc website hiệu quả
- Mã hóa đầu cuối End-to-end encryption (E2EE) là gì? Cách hoạt động?
Cách chuyển website từ HTTP sang HTTPS
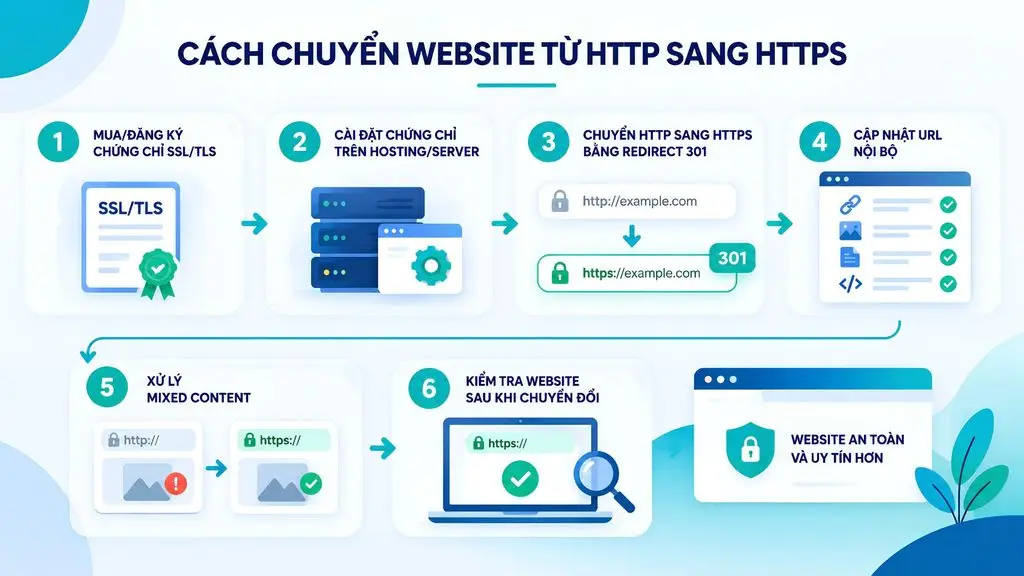
Chuyển website từ HTTP sang HTTPS không chỉ đơn giản là cài chứng chỉ SSL/TLS. Đây là một quá trình website migration có thể ảnh hưởng đến bảo mật, khả năng truy cập và SEO nếu cấu hình không chính xác. Doanh nghiệp cần đảm bảo HTTPS hoạt động trên server, chuyển hướng URL cũ bằng redirect 301, cập nhật toàn bộ URL nội bộ và kiểm tra các tài nguyên để tránh mixed content.
Quy trình cơ bản có thể thực hiện theo 6 bước sau:
Bước 1 – Mua hoặc đăng ký chứng chỉ SSL/TLS
Trước tiên, website cần có chứng chỉ SSL/TLS phù hợp với tên miền. Chứng chỉ có thể được cung cấp bởi Certificate Authority (CA), nhà cung cấp hosting hoặc được triển khai thông qua các dịch vụ cấp chứng chỉ miễn phí.
Khi lựa chọn chứng chỉ, cần xác định phạm vi tên miền cần bảo vệ. Website chỉ có một domain có thể sử dụng chứng chỉ phù hợp với domain đó, trong khi hệ thống có nhiều subdomain hoặc nhiều tên miền có thể cân nhắc Wildcard hoặc Multi-domain.
Trước khi cài đặt, cần kiểm tra tên miền trong chứng chỉ có bao phủ đúng các hostname website đang sử dụng, chẳng hạn example.com và www.example.com.
Bước 2 – Cài đặt chứng chỉ trên hosting/server
Sau khi có chứng chỉ, cần cài đặt chứng chỉ SSL/TLS trên hosting hoặc server nơi website được vận hành. Tùy môi trường như Apache, Nginx, IIS hoặc nền tảng hosting, cách cấu hình có thể khác nhau.
Sau khi cài đặt, hãy kiểm tra website bằng URL HTTPS và xác nhận chứng chỉ hợp lệ, còn hạn, đúng tên miền và có đầy đủ certificate chain. Nếu website sử dụng CDN hoặc reverse proxy, cũng cần kiểm tra cấu hình TLS ở lớp trung gian này.
Bước 3 – Chuyển HTTP sang HTTPS bằng redirect 301
Sau khi HTTPS hoạt động ổn định, thiết lập redirect 301 từ từng URL HTTP sang URL HTTPS tương ứng.
Ví dụ:
http://example.com/page → https://example.com/page
Redirect nên đưa người dùng và công cụ tìm kiếm trực tiếp đến phiên bản HTTPS tương ứng, thay vì tạo nhiều bước chuyển hướng. Đồng thời, tránh redirect toàn bộ URL về trang chủ nếu URL HTTPS tương ứng vẫn tồn tại.
Bước 4 – Cập nhật URL nội bộ
Sau khi chuyển đổi, cần rà soát toàn bộ website để thay thế các URL HTTP bằng HTTPS. Các thành phần quan trọng cần kiểm tra gồm:
- Internal links: Chuyển liên kết nội bộ sang URL HTTPS để giảm redirect không cần thiết.
- Canonical: Đảm bảo thẻ canonical trỏ đến phiên bản HTTPS chính thức.
- XML Sitemap: Cập nhật sitemap để chỉ sử dụng URL HTTPS cần được lập chỉ mục.
- Hình ảnh: Kiểm tra src, srcset và các URL hình ảnh có còn sử dụng HTTP hay không.
- CSS/JS: Chuyển các file CSS, JavaScript và tài nguyên frontend sang HTTPS.
- Structured data: Rà soát các URL trong dữ liệu có cấu trúc và cập nhật sang HTTPS khi cần.
Ngoài ra, cần kiểm tra các URL trong menu, breadcrumb, hreflang, Open Graph, schema và những cấu hình tạo URL tự động.
Bước 5 – Xử lý Mixed Content
Mixed Content xảy ra khi trang chính được tải bằng HTTPS nhưng một hoặc nhiều tài nguyên bên trong vẫn được gọi qua HTTP.
Ví dụ: https://example.com
Nhưng hình ảnh lại được tải từ:
http://example.com/image.jpg
Trường hợp này có thể khiến trình duyệt cảnh báo hoặc chặn một số tài nguyên không an toàn. Cách xử lý là chuyển URL của tài nguyên sang HTTPS:
https://example.com/image.jpg
Cần rà soát không chỉ hình ảnh mà còn CSS, JavaScript, font, video, iframe và các tài nguyên bên thứ ba. Với website lớn, có thể sử dụng công cụ crawl để phát hiện các URL HTTP còn sót lại.
Bước 6 – Kiểm tra website sau khi chuyển đổi
Sau khi hoàn tất quá trình chuyển đổi sang HTTPS, cần kiểm tra toàn bộ website trước và sau khi Google thu thập lại URL. Các hạng mục cần rà soát gồm:
- HTTPS hoạt động và chứng chỉ hợp lệ.
- HTTP redirect chính xác sang HTTPS.
- Không còn mixed content quan trọng.
- Canonical sử dụng đúng phiên bản HTTPS.
- XML Sitemap chứa URL HTTPS.
- Internal links ưu tiên HTTPS.
- Search Console được cập nhật và theo dõi dữ liệu của phiên bản HTTPS.
- Kiểm tra lỗi crawl, index và redirect sau migration.
Doanh nghiệp cũng có thể triển khai HSTS (HTTP Strict Transport Security) sau khi chắc chắn HTTPS đã hoạt động ổn định. HSTS yêu cầu trình duyệt ưu tiên sử dụng HTTPS cho các lần truy cập tiếp theo, qua đó giúp giảm nguy cơ các cuộc tấn công downgrade hoặc SSL stripping. Tuy nhiên, HSTS cần được cấu hình thận trọng vì chính sách này có thể khiến việc quay lại HTTP trở nên khó khăn khi cấu hình HTTPS chưa hoàn chỉnh.
>>> Tham khảo thêm:
- 10 công cụ AI thiết kế website tốt nhất kèm so sánh chi tiết
- Hướng dẫn thiết kế website bằng AI miễn phí, trả phí, hiệu quả
Cách kiểm tra website đã sử dụng HTTPS chưa
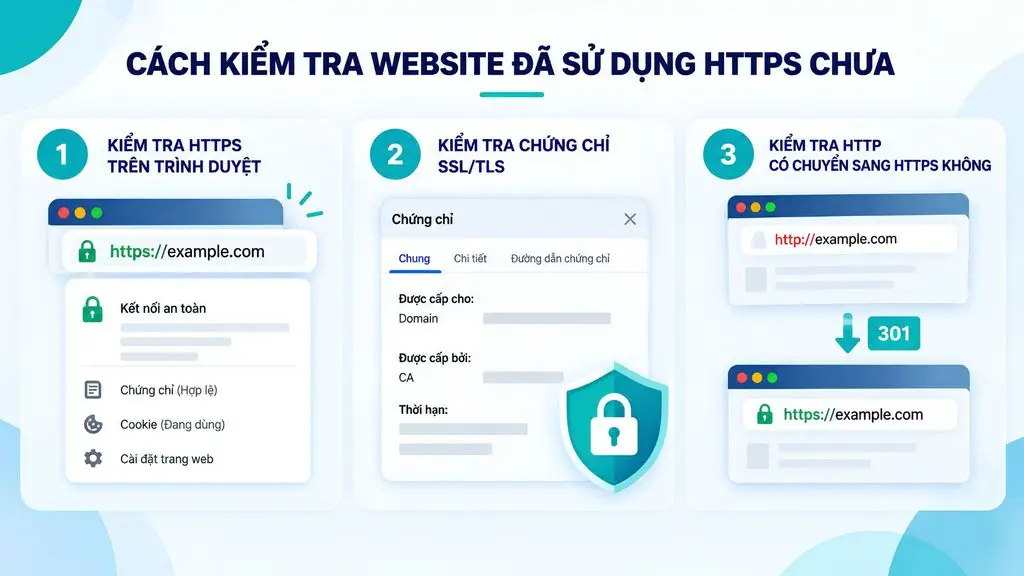
Bạn có thể kiểm tra website đã sử dụng HTTPS hay chưa bằng một vài thao tác đơn giản trên trình duyệt và kiểm tra trực tiếp thông tin chứng chỉ. Tuy nhiên, chỉ nhìn thấy “https://” là chưa đủ; cần xác nhận chứng chỉ hợp lệ và kiểm tra cả phiên bản HTTP có được chuyển hướng đúng sang HTTPS hay không.
Kiểm tra HTTPS trên trình duyệt
Cách nhanh nhất là mở website và quan sát URL trên thanh địa chỉ. Nếu địa chỉ bắt đầu bằng “https://”, website đang sử dụng kết nối HTTPS cho URL đó.
Bạn cũng có thể kiểm tra biểu tượng bảo mật bên cạnh URL. Khi nhấp vào biểu tượng này, trình duyệt thường cung cấp thông tin về trạng thái kết nối và chứng chỉ bảo mật của website.
Cần lưu ý rằng giao diện biểu tượng có thể khác nhau tùy trình duyệt. Vì vậy, nên xem thêm thông tin chi tiết về chứng chỉ thay vì chỉ dựa vào biểu tượng.
Kiểm tra chứng chỉ SSL/TLS
Trong phần thông tin bảo mật của trình duyệt, hãy kiểm tra các yếu tố chính của chứng chỉ SSL/TLS:
- Domain: Tên miền trên chứng chỉ phải phù hợp với website đang truy cập.
- Thời hạn: Chứng chỉ phải còn hiệu lực và chưa hết hạn.
- CA (Certificate Authority): Kiểm tra tổ chức đã cấp và ký chứng chỉ.
- Certificate chain: Đảm bảo chuỗi chứng chỉ hợp lệ và được trình duyệt tin cậy.
Nếu chứng chỉ hết hạn, sai tên miền hoặc chuỗi chứng thực gặp lỗi, trình duyệt có thể hiển thị cảnh báo bảo mật cho người dùng.
Kiểm tra HTTP có chuyển sang HTTPS không
Ngoài việc kiểm tra phiên bản HTTPS, cần xác nhận URL HTTP cũ được chuyển hướng sang URL HTTPS tương ứng.
Ví dụ: http://example.com → https://example.com
Lý tưởng nhất, redirect từ HTTP sang HTTPS sử dụng 301 và đưa người dùng trực tiếp đến URL HTTPS tương ứng. Với website đã tối ưu SEO, cũng nên kiểm tra các URL quan trọng bằng công cụ crawl hoặc kiểm tra HTTP response để phát hiện redirect chain, vòng lặp redirect và những URL vẫn đang trả về HTTP.
>>> Tham khảo thêm:
- Nguyên tắc về khả năng truy cập nội dung web WCAG 2.2
- Tiêu chuẩn W3C là gì? Vì sao nên thiết kế website chuẩn W3C?
Những lỗi HTTPS thường gặp
Trong quá trình triển khai hoặc chuyển website từ HTTP sang HTTPS, một số lỗi có thể khiến trình duyệt hiển thị cảnh báo, tài nguyên không tải được hoặc người dùng bị chuyển hướng sai. Với website doanh nghiệp, các lỗi này không chỉ ảnh hưởng đến trải nghiệm mà còn có thể gây vấn đề về bảo mật và Technical SEO. Dưới đây là những lỗi HTTPS phổ biến cần kiểm tra.
SSL certificate expired
SSL certificate expired xảy ra khi chứng chỉ SSL/TLS của website đã hết thời hạn nhưng chưa được gia hạn. Khi đó, trình duyệt có thể hiển thị cảnh báo bảo mật và ngăn người dùng tiếp tục truy cập.
Để xử lý, cần kiểm tra thời hạn chứng chỉ và gia hạn trước khi hết hạn. Với website quan trọng, nên thiết lập cơ chế tự động gia hạn hoặc theo dõi thời hạn để hạn chế nguy cơ chứng chỉ hết hiệu lực bất ngờ.
SSL certificate mismatch
SSL certificate mismatch xảy ra khi tên miền người dùng truy cập không khớp với tên miền hoặc hostname được chứng chỉ bảo vệ. Ví dụ, chứng chỉ chỉ được cấp cho example.com nhưng người dùng truy cập www.example.com, mà hostname này không nằm trong phạm vi chứng chỉ.
Cần kiểm tra lại danh sách domain/SAN (Subject Alternative Name) trong chứng chỉ và cấu hình chứng chỉ phù hợp với tất cả các hostname mà website thực sự sử dụng.
Mixed Content
Mixed Content xuất hiện khi trang chính được tải qua HTTPS nhưng một số tài nguyên vẫn được gọi bằng HTTP. Ví dụ, HTML sử dụng https://example.com nhưng hình ảnh, CSS hoặc JavaScript lại được tải từ http://example.com/….
Lỗi này có thể khiến trình duyệt cảnh báo hoặc chặn các tài nguyên không an toàn. Cách xử lý là cập nhật toàn bộ URL tài nguyên sang HTTPS và kiểm tra lại bằng công cụ dành cho developer hoặc crawler.
Too many redirects
Lỗi Too many redirects xảy ra khi website tạo ra quá nhiều bước chuyển hướng hoặc hình thành vòng lặp redirect. Một trường hợp thường gặp là HTTP chuyển sang HTTPS, nhưng cấu hình phía server hoặc proxy lại chuyển ngược HTTPS về HTTP.
Cần kiểm tra toàn bộ chuỗi redirect, đặc biệt khi website sử dụng CDN, reverse proxy hoặc nhiều lớp máy chủ. Mục tiêu là đảm bảo HTTP được chuyển trực tiếp đến URL HTTPS tương ứng mà không tạo vòng lặp.
Website HTTPS nhưng một số tài nguyên vẫn dùng HTTP
Đây là trường hợp thường gặp sau khi migration. Website chính đã sử dụng HTTPS nhưng các URL trong hình ảnh, CSS, JavaScript, font, video hoặc iframe vẫn sử dụng HTTP.
Ngoài việc gây ra Mixed Content, các URL này còn khiến website chưa chuyển đổi hoàn toàn sang HTTPS. Cần crawl website và tìm các URL bắt đầu bằng http://, sau đó cập nhật chúng sang phiên bản HTTPS nếu tài nguyên hỗ trợ HTTPS.
Redirect HTTP → HTTPS chưa đúng
Redirect HTTP → HTTPS có thể sai nếu URL cũ không chuyển đến đúng URL HTTPS tương ứng, redirect qua quá nhiều bước hoặc tất cả URL đều bị đưa về trang chủ.
Ví dụ, cách triển khai phù hợp là:
http://example.com/page → https://example.com/page
Thay vì:
http://example.com/page
→ https://example.com
→ https://example.com/page
Đối với SEO, nên kiểm tra status code, redirect chain và URL đích để đảm bảo migration không làm thất thoát tín hiệu từ các URL cũ. Sau khi cấu hình, cần kiểm tra cả các URL quan trọng, không chỉ trang chủ.
Kết luận
HTTPS giúp mã hóa dữ liệu, xác thực máy chủ và bảo vệ thông tin người dùng trong quá trình truyền tải. Đây là tiêu chuẩn cần thiết không chỉ với website thương mại điện tử mà còn với các trang doanh nghiệp, đăng nhập hoặc thu thập dữ liệu. Khi chuyển từ HTTP sang HTTPS, cần thiết lập SSL/TLS, redirect 301, canonical, sitemap, liên kết nội bộ và xử lý Mixed Content chính xác. Nhờ đó, website vừa tăng cường bảo mật, vừa duy trì hiệu quả SEO và xây dựng niềm tin với người truy cập.
Câu hỏi thường gặp về HTTPS
HTTPS là gì? HTTPS viết tắt của từ gì?
HTTPS (Hypertext Transfer Protocol Secure) là phiên bản bảo mật của giao thức HTTP, dùng để truyền tải dữ liệu an toàn giữa trình duyệt web và máy chủ. HTTPS là HTTP được truyền qua lớp bảo mật TLS, giúp mã hóa dữ liệu, xác thực máy chủ và bảo vệ tính toàn vẹn thông tin khi trao đổi giữa trình duyệt và máy chủ. HTTPS hiện là tiêu chuẩn phổ biến cho các website hiện đại.
Tại sao HTTPS lại an toàn hơn?
HTTPS an toàn hơn HTTP vì sử dụng TLS để mã hóa và bảo vệ dữ liệu trong quá trình truyền tải. TLS giúp ngăn bên thứ ba dễ dàng đọc nội dung trao đổi giữa máy khách và máy chủ, đồng thời hỗ trợ xác thực máy chủ và phát hiện dữ liệu bị thay đổi trái phép. Nhờ đó, HTTPS giảm nguy cơ bị nghe lén, giả mạo hoặc tấn công xen giữa (Man-in-the-Middle). Tuy nhiên, HTTPS chỉ bảo vệ kết nối; nó không đảm bảo website không chứa mã độc, lừa đảo hoặc nội dung nguy hiểm.
Sự khác biệt giữa HTTP và HTTPS là gì?
HTTP và HTTPS khác nhau chủ yếu ở lớp bảo mật. HTTP truyền dữ liệu mà không có lớp TLS để mã hóa và xác thực kết nối, trong khi HTTPS sử dụng TLS để bảo vệ dữ liệu khi truyền giữa trình duyệt và máy chủ. HTTP thường sử dụng cổng 80 và URL bắt đầu bằng “http://”; HTTPS thường sử dụng cổng 443 và URL bắt đầu bằng “https://”. Vì vậy, khi tìm hiểu http và https là gì, có thể hiểu đơn giản: HTTPS = HTTP được bảo vệ bằng TLS.
Trang web không hỗ trợ HTTPS là gì?
Trang web không hỗ trợ HTTPS là website chỉ sử dụng HTTP hoặc chưa cấu hình kết nối HTTPS hợp lệ. Khi đó, URL thường bắt đầu bằng “http://” thay vì “https://”, và dữ liệu trao đổi không được bảo vệ bởi TLS. Nếu website yêu cầu người dùng đăng nhập, nhập thông tin cá nhân hoặc gửi dữ liệu qua biểu mẫu, việc không có HTTPS làm tăng rủi ro dữ liệu bị nghe lén hoặc bị can thiệp trên đường truyền. Trình duyệt hiện đại cũng có thể hiển thị cảnh báo đối với các trang HTTP, đặc biệt khi chúng yêu cầu nhập thông tin.
Website không có HTTPS có sao không?
Website không có HTTPS vẫn có thể truy cập, nhưng không nên được xem là lựa chọn phù hợp cho website hiện đại. Dữ liệu truyền qua HTTP không được TLS bảo vệ, làm tăng nguy cơ bị nghe lén hoặc bị thay đổi khi truyền tải. Ngoài vấn đề bảo mật, trình duyệt có thể cảnh báo người dùng rằng một số tính năng web yêu cầu secure context sẽ không hoạt động qua HTTP. Với website doanh nghiệp, bán hàng, đăng nhập hoặc thu thập dữ liệu, HTTPS nên được triển khai mặc định để tăng tính an toàn và độ tin cậy.
Làm thế nào để chuyển website từ HTTP sang HTTPS?
Để chuyển website từ HTTP sang HTTPS, cần cài đặt chứng chỉ SSL/TLS và cấu hình toàn bộ website sử dụng kết nối HTTPS. Quy trình cơ bản gồm: cài chứng chỉ cho đúng tên miền, thiết lập redirect 301 từ URL HTTP sang URL HTTPS tương ứng, cập nhật canonical, sitemap, internal links và các tài nguyên như hình ảnh, CSS, JavaScript. Sau đó, kiểm tra Mixed Content, chứng chỉ, redirect và khả năng crawl/index. Với website SEO, nên cập nhật cấu hình trên Google Search Console và theo dõi lỗi sau khi migration.