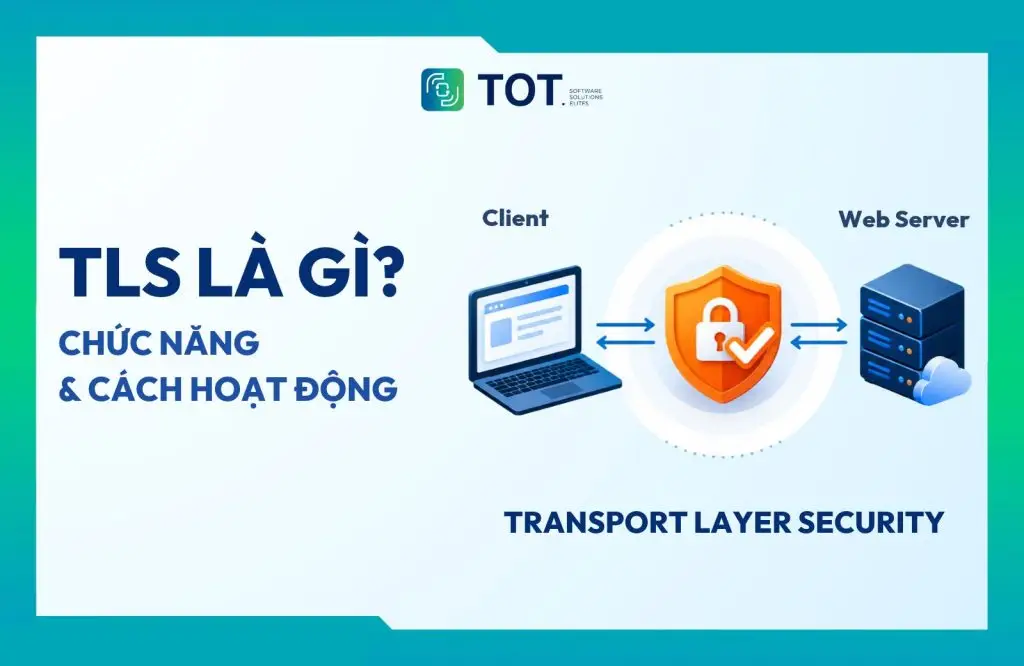
Mỗi lần đăng nhập tài khoản, gửi thông tin cá nhân hay thực hiện giao dịch trực tuyến, dữ liệu đều cần được bảo vệ trong quá trình truyền tải qua Internet. Đây là lúc TLS (Transport Layer Security) phát huy vai trò bằng cách mã hóa dữ liệu, xác thực máy chủ và bảo đảm thông tin không bị thay đổi trái phép khi truyền qua mạng. Vậy mã hoá tiêu chuẩn TLS là gì, hoạt động như thế nào, khác gì so với SSL và vì sao giao thức này quan trọng đối với bảo mật website? Cùng TOT tìm hiểu chi tiết trong bài viết dưới đây.
>>> Xem thêm:
- WCAG là gì? Nguyên tắc về khả năng tiếp cận nội dung website
- DNS over HTTPS là gì? Cách hoạt động của DOH
- 40 công cụ kiểm tra bảo mật website và mã độc website chính xác
Giao thức TLS là gì?
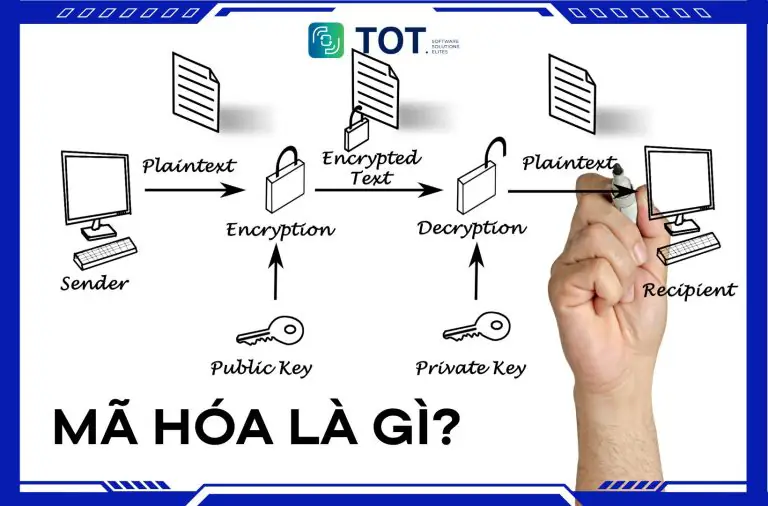
TLS (Transport Layer Security) là giao thức bảo mật giúp bảo vệ dữ liệu trong quá trình truyền tải giữa các ứng dụng qua mạng. Là giao thức kế nhiệm SSL (Secure Sockets Layer), TLS cung cấp cơ chế mã hóa, bảo vệ tính toàn vẹn dữ liệu và xác thực các đầu cuối giao tiếp nhằm hạn chế nguy cơ thông tin bị đọc trộm hoặc can thiệp trái phép.
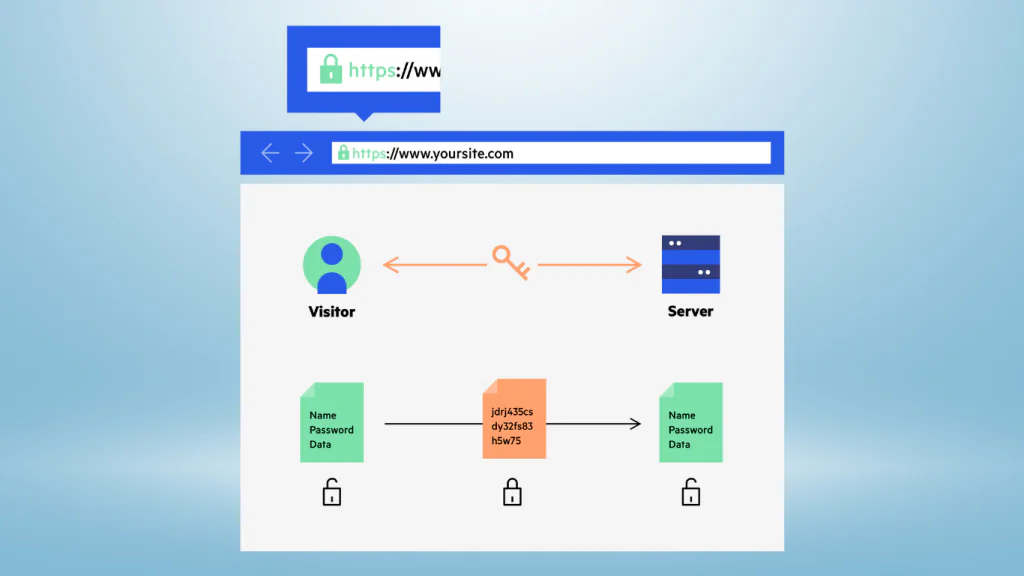
TLS được ứng dụng phổ biến trong HTTPS, giúp bảo vệ dữ liệu trao đổi giữa trình duyệt và máy chủ website. Chẳng hạn, khi người dùng đăng nhập tài khoản hoặc gửi thông tin qua một kết nối HTTPS được cấu hình đúng cách, TLS giúp hạn chế khả năng bên thứ ba đọc hoặc sửa đổi dữ liệu trong quá trình truyền tải.
Ngoài website, TLS còn được sử dụng để bảo vệ nhiều hình thức giao tiếp mạng khác, chẳng hạn như kết nối email và trao đổi dữ liệu giữa các ứng dụng thông qua API. Hiệu quả bảo vệ phụ thuộc vào phiên bản giao thức, thuật toán mật mã và cấu hình triển khai.
>> Xem thêm:
Cơ chế hoạt động của giao thức TLS là gì?
Nếu bạn còn băn khoăn TLS là gì và hoạt động như thế nào, nội dung dưới đây sẽ giúp bạn hình dung rõ hơn về quá trình thiết lập một kết nối an toàn thông qua giao thức này.
1. Khởi tạo phiên – ClientHello
TLS thiết lập kết nối an toàn thông qua quá trình bắt tay (handshake), trong đó client và server thương lượng các tham số bảo mật, thiết lập khóa mã hóa và xác thực danh tính khi cần. Sau khi quá trình này hoàn tất, dữ liệu ứng dụng được bảo vệ trong quá trình truyền tải qua mạng.
Khi người dùng truy cập một website qua HTTPS, trình duyệt (client) sẽ gửi thông điệp ClientHello đến máy chủ (server) để bắt đầu quá trình bắt tay TLS. Thông điệp này có thể chứa:
- Danh sách các phiên bản TLS mà client hỗ trợ
- Danh sách thuật toán mã hóa (cipher suite) tương thích
- Các extension như SNI, thuật toán chữ ký được hỗ trợ và thông tin phục vụ trao đổi khóa
2. Thương lượng tham số – ServerHello
Sau khi nhận ClientHello, server phản hồi bằng thông điệp ServerHello, xác nhận các tham số kết nối được lựa chọn. Tùy phương thức thiết lập khóa, thông điệp này có thể chứa thông tin key share hoặc thông tin về khóa bí mật được chia sẻ trước (PSK).
Ở các bước tiếp theo, server gửi những thông điệp cần thiết để xác thực danh tính và hoàn tất quá trình bắt tay.
>> Tham khảo:
- Zero Trust là gì? Cách hoạt động và nguyên tắc của Zero Trust
- DNS 8.8.8.8 là gì? Cách thay đổi DNS 8.8.8.8 đơn giản, dễ dàng
3. Xác thực từ máy chủ
Khi sử dụng phương thức xác thực bằng chứng chỉ, server gửi chứng chỉ số để client kiểm tra danh tính. Quá trình kiểm tra thường bao gồm:
- Chuỗi chứng chỉ có dẫn đến một tổ chức chứng thực (CA) được tin cậy hay không.
- Chứng chỉ còn hiệu lực và phù hợp với tên miền đang truy cập hay không.
- Chứng chỉ có đáp ứng các yêu cầu xác thực và mục đích sử dụng hay không.
Nếu xác thực thành công, client có cơ sở để xác nhận danh tính máy chủ theo chứng chỉ. Server cũng có thể cần chứng minh quyền sở hữu khóa riêng tương ứng thông qua thông điệp CertificateVerify.
4. Thiết lập khóa bảo mật (Key Exchange)
Client và server sử dụng cơ chế trao đổi khóa được thương lượng để thiết lập bí mật chung. Với phương thức (EC)DHE trong TLS 1.3, hai bên trao đổi thông tin khóa công khai tạm thời và thực hiện phép tính mật mã để cùng tạo ra bí mật chung mà không cần truyền trực tiếp bí mật đó qua mạng.
Từ bí mật chung và các thông tin của quá trình bắt tay, TLS sử dụng HKDF để dẫn xuất các khóa phục vụ bảo vệ dữ liệu. Những khóa này được sử dụng để bảo đảm tính bí mật và toàn vẹn của thông tin trao đổi.
5. Xác thực client (Tuỳ chọn)
Trong một số hệ thống, server yêu cầu client xác thực bằng chứng chỉ số. Cơ chế này thường được gọi là xác thực TLS hai chiều (mutual TLS hoặc mTLS), giúp server xác minh danh tính client trước khi cho phép tiếp tục giao tiếp theo chính sách bảo mật.
Tuy nhiên, mTLS có thể được sử dụng trong giao tiếp giữa các dịch vụ, API hoặc hệ thống doanh nghiệp cần xác thực máy khách ở cấp kết nối. Đây không phải bước bắt buộc trong mọi kết nối TLS.
>> Xem thêm:
- CSP là gì? Tổng hợp thông tin chính sách bảo mật nội dung từ A – Z
- CSRF là gì? Kỹ thuật tấn công và cách phòng chống CSRF hiệu quả
- Cách sử dụng AI trong phát triển phần mềm như thế nào?
6. Hoàn tất Handshake
Sau khi hoàn thành các bước thương lượng và xác thực cần thiết, các bên gửi thông điệp Finished để xác nhận khóa đã được thiết lập và kiểm tra tính toàn vẹn của quá trình bắt tay.
Khi các điều kiện của handshake được đáp ứng, kết nối có thể chuyển sang giai đoạn trao đổi dữ liệu ứng dụng được bảo vệ bằng các khóa lưu lượng đã dẫn xuất.
7. Truyền dữ liệu mã hóa
Sau khi kết nối được thiết lập, dữ liệu ứng dụng được bảo vệ bằng cơ chế mã hóa có xác thực của TLS. Nhờ đó, giao thức giúp hạn chế việc bên thứ ba đọc nội dung hoặc sửa đổi dữ liệu mà không bị phát hiện trong quá trình truyền tải.
>>> Xem thêm:
- RFI là gì? Vai trò của yêu cầu thông tin trong kinh doanh
- Brute Force là gì? Nguyên nhân và cách phòng chống hiệu quả
- SAML SSO là gì? Cơ chế xác thực một lần duy nhất
6 Chức năng chính của giao thức TLS
TLS không chỉ mã hóa dữ liệu mà còn cung cấp các cơ chế bảo mật giúp bảo vệ thông tin trong quá trình truyền tải qua mạng. Khi tìm hiểu TLS là gì, bạn cần nắm rõ sáu chức năng dưới đây để hiểu cách giao thức này góp phần bảo vệ các kết nối trực tuyến.
1. Mã hóa dữ liệu
TLS sử dụng mã hóa để bảo vệ dữ liệu khỏi việc bị đọc trộm hoặc thay đổi trong quá trình truyền tải. Trong quá trình bắt tay (handshake), client và server thương lượng các tham số bảo mật, thiết lập hoặc xác định bí mật chung, sau đó dẫn xuất các khóa lưu lượng dùng để mã hóa dữ liệu. Nhờ đó, bên thứ ba khó đọc được nội dung trao đổi nếu không có khóa phù hợp.
2. Xác thực máy chủ
TLS xác thực danh tính của máy chủ thông qua chứng chỉ số được cấp bởi các tổ chức chứng nhận (CA) và cơ chế mật mã tương ứng. Trình duyệt hoặc client kiểm tra chứng chỉ, bao gồm tên miền và chuỗi chứng chỉ được tin cậy, để xác minh danh tính máy chủ theo các quy tắc áp dụng. Cơ chế này giúp giảm nguy cơ kết nối với máy chủ giả mạo, đặc biệt khi truy cập website qua HTTPS.
3. Xác thực ngược
Ngoài việc xác thực máy chủ, TLS còn hỗ trợ xác thực ngược, tức là xác thực danh tính của khách hàng (client) đối với máy chủ. Cơ chế xác thực hai chiều này thường được gọi là mutual TLS (mTLS), giúp các hệ thống xác minh danh tính của cả hai đầu kết nối. mTLS thường được sử dụng trong giao tiếp giữa các dịch vụ, API và hệ thống doanh nghiệp cần kiểm soát truy cập ở cấp kết nối.
4. Bảo vệ dữ liệu
TLS sử dụng các cơ chế mật mã để phát hiện dữ liệu bị sửa đổi trái phép trong quá trình truyền tải. Tùy phiên bản và bộ mã được sử dụng, cơ chế này có thể dựa trên MAC hoặc mã hóa có xác thực (AEAD). Trong TLS 1.3, AEAD kết hợp bảo vệ tính bí mật và tính toàn vẹn dữ liệu, giúp phát hiện những thay đổi không hợp lệ đối với thông tin được bảo vệ.
5. Quản lý phiên
TLS hỗ trợ các cơ chế tiếp tục phiên, cho phép client và server tái sử dụng thông tin bảo mật phù hợp từ kết nối trước đó thay vì thực hiện toàn bộ quá trình bắt tay mới. Nhờ giảm một phần chi phí thiết lập kết nối, cơ chế này có thể cải thiện độ trễ và hiệu suất giao tiếp. Tuy nhiên, cách thực hiện phụ thuộc vào phiên bản TLS và cấu hình của hệ thống.
6. Giảm thiểu nguy cơ tấn công mạng
TLS được thiết kế để chống lại nhiều loại tấn công mạng, bao gồm tấn công trung gian (Man-in-the-Middle), tấn công phát lại (replay attacks), và các lỗ hổng bảo mật khác. Phiên bản mới nhất, TLS 1.3, đã loại bỏ các thuật toán cũ không an toàn và cải thiện hiệu suất, tăng cường khả năng bảo vệ dữ liệu.
>> Xem thêm:
- React Native là gì? Cách lập trình ứng dụng iOS & Android
- PKI là gì? Tổng quan về Public Key Infrastructure
- Top 20 phần mềm chatbot tốt nhất, miễn phí, phổ biến hiện nay
>
Sự khác nhau giữa SSL và TLS
SSL và TLS là hai giao thức bảo mật quan trọng, tuy có nhiều điểm tương đồng nhưng cũng tồn tại các khác biệt cơ bản. Việc hiểu rõ những điểm giống và khác này sẽ giúp bạn lựa chọn và áp dụng đúng công nghệ bảo mật phù hợp cho hệ thống của mình. Dưới đây là phân tích chi tiết về điểm tương đồng và khác nhau giữa SSL và TLS.
Điểm giống nhau giữa TLS và SSL là gì?
TLS và SSL có chung mục tiêu bảo vệ dữ liệu khi các ứng dụng giao tiếp qua mạng. Cả hai đều được thiết kế để hỗ trợ mã hóa dữ liệu, bảo vệ tính toàn vẹn thông tin và xác thực các bên giao tiếp theo cơ chế của từng phiên bản.
Mối quan hệ giữa SSL và TLS
SSL được phát triển trước, sau đó TLS ra đời với vai trò là giao thức kế nhiệm. TLS 1.0 được công bố năm 1999, dựa trên SSL 3.0 nhưng không tương thích hoàn toàn với giao thức tiền nhiệm. Qua các phiên bản tiếp theo, TLS tiếp tục được cải tiến nhằm tăng cường bảo mật và loại bỏ những cơ chế không còn an toàn.
Hiện nay, SSL 2.0 và SSL 3.0 đã lỗi thời và không nên sử dụng. Dù vậy, trong giao tiếp thông thường, nhiều người vẫn dùng cụm từ “SSL” hoặc “chứng chỉ SSL” để nói về chứng chỉ số được sử dụng trên website HTTPS. Về mặt kỹ thuật, TLS là tên giao thức hiện đại được sử dụng phổ biến, còn chứng chỉ số là một thành phần có thể hỗ trợ xác thực máy chủ trong quá trình thiết lập kết nối.
Vai trò của SSL/TLS trong HTTPS
HTTP là giao thức cho phép trình duyệt và máy chủ web trao đổi dữ liệu, nhưng bản thân HTTP thông thường không cung cấp cơ chế mã hóa dữ liệu truyền tải. HTTPS sử dụng TLS để bảo vệ kết nối HTTP, giúp hạn chế nguy cơ bên thứ ba đọc hoặc sửa đổi dữ liệu trong quá trình truyền tải.
Khi truy cập một website bằng HTTPS, trình duyệt và máy chủ thực hiện quá trình bắt tay (handshake) để thương lượng các tham số bảo mật, thiết lập khóa mã hóa và xác thực máy chủ theo cơ chế tương ứng. Sau khi kết nối được thiết lập thành công, dữ liệu HTTP được truyền qua kênh TLS đã được bảo vệ.
Tuy nhiên, biểu tượng HTTPS hoặc việc kết nối được mã hóa không đồng nghĩa website hoàn toàn đáng tin cậy. TLS chủ yếu bảo vệ dữ liệu trên đường truyền; mức độ an toàn tổng thể còn phụ thuộc vào bảo mật của website, máy chủ và ứng dụng.
>>> Xem thêm:
- SOC là gì? Tìm hiểu Security Operations Center (SOC)
- Bảo mật website là gì? Tầm quan trọng và cách giữ cho website an toàn
- Hướng dẫn chi tiết cách bảo mật cho website WordPress tốt nhất
SSL và TLS khác nhau ở điểm nào?
SSL và TLS khác nhau chủ yếu ở phiên bản giao thức, cơ chế mật mã và mức độ bảo mật. Bảng dưới đây tóm tắt những điểm khác biệt quan trọng:
| Tiêu chí | SSL (Secure Sockets Layer) | TLS (Transport Layer Security) |
| Vị thế và tình trạng sử dụng | Giao thức tiền nhiệm; SSL 2.0 và SSL 3.0 đã lỗi thời và không nên sử dụng. | Giao thức kế nhiệm SSL, được sử dụng để bảo vệ các kết nối mạng hiện nay. |
| Mức độ bảo mật | Có các điểm yếu bảo mật nghiêm trọng, không đáp ứng yêu cầu bảo vệ kết nối hiện đại. | Các phiên bản mới cải thiện cơ chế bảo mật. Mức độ an toàn còn phụ thuộc vào phiên bản và cấu hình triển khai. |
| Quy trình bắt tay (handshake) | Sử dụng cơ chế bắt tay của các phiên bản SSL cũ. | Cơ chế bắt tay được cải tiến qua từng phiên bản. TLS 1.3 giảm số lượt trao đổi mạng trong quá trình bắt tay đầy đủ thông thường so với TLS 1.2. |
| Cơ chế bảo vệ dữ liệu | Sử dụng các cơ chế mật mã cũ, trong đó có những cơ chế không còn an toàn. | Các phiên bản mới loại bỏ nhiều cơ chế lỗi thời. TLS 1.3 sử dụng mã hóa có xác thực (AEAD) để bảo vệ tính bí mật và tính toàn vẹn của dữ liệu. |
| Xác thực và chứng chỉ số | Hỗ trợ xác thực theo cơ chế của các phiên bản SSL cũ, nhưng không nên tiếp tục sử dụng do vấn đề bảo mật. | Hỗ trợ xác thực máy chủ thông qua chứng chỉ số và các cơ chế mật mã tương ứng; có thể hỗ trợ xác thực client khi được cấu hình. |
| Vai trò trong HTTPS | Không nên dùng SSL để bảo vệ website hiện nay. | TLS là giao thức bảo mật được sử dụng phổ biến để bảo vệ dữ liệu trong kết nối HTTPS. |
>> Xem thêm:
- Vulnerability assessment là gì? Giải pháp rà quét và quản lý lỗ hổng bảo mật
- GDPR là gì? Quy định về luật bảo vệ dữ liệu của EU
- Threat Intelligence là gì? Xu hướng mới của ngành an ninh mạng
Đ
Các phiên bản của giao thức TLS
Khi tìm hiểu TLS là gì, bạn sẽ thấy giao thức này đã trải qua nhiều phiên bản, mỗi phiên bản đều mang lại những cải tiến về bảo mật và hiệu suất. Dưới đây là tóm tắt các phiên bản chính của TLS:
TLS 1.0
Phát hành năm 1999, TLS 1.0 là phiên bản đầu tiên của giao thức Transport Layer Security, kế thừa từ SSL 3.0. Phiên bản này đặt nền tảng cho việc bảo vệ dữ liệu truyền tải qua mạng bằng các cơ chế mã hóa, xác thực và kiểm tra tính toàn vẹn.
Tuy nhiên, TLS 1.0 hiện đã lỗi thời do không còn đáp ứng các yêu cầu bảo mật hiện đại và thiếu hỗ trợ cho một số cơ chế mật mã được khuyến nghị. Vì vậy, phiên bản này đã bị chính thức ngừng khuyến nghị sử dụng.
TLS 1.1
Được công bố năm 2006, TLS 1.1 cải thiện một số hạn chế của TLS 1.0, đặc biệt trong cách xử lý vector khởi tạo (IV) và lỗi đệm (padding) khi sử dụng một số cơ chế mã hóa. Những thay đổi này giúp tăng cường khả năng bảo vệ kết nối trước các hình thức tấn công nhất định.
Dù có những cải tiến so với phiên bản trước, TLS 1.1 hiện cũng đã lỗi thời và bị ngừng khuyến nghị sử dụng. Các hệ thống mới nên ưu tiên những phiên bản TLS hiện đại hơn.
>> Xem thêm:
- MFA là gì? Tìm hiểu xác thực đa yếu tố & vai trò trong bảo mật hiện đại
- XSS là gì? Kỹ thuật tấn công XSS, cách kiểm tra và ngăn chặn hiệu quả
TLS 1.2
Phát hành năm 2008, TLS 1.2 mang đến nhiều cải tiến về cơ chế mật mã, bao gồm hỗ trợ các thuật toán băm thuộc họ SHA-2 và các bộ mã hóa kết hợp mã hóa với xác thực dữ liệu (AEAD).
TLS 1.2 vẫn được sử dụng rộng rãi nhờ khả năng tương thích với nhiều hệ thống và thiết bị. Tuy nhiên, mức độ an toàn của kết nối còn phụ thuộc vào cấu hình máy chủ, bộ mã hóa được lựa chọn và cách triển khai giao thức, chứ không chỉ riêng phiên bản TLS.
TLS 1.3
Ra mắt năm 2018, TLS 1.3 là phiên bản mới nhất với nhiều cải tiến về bảo mật và hiệu suất. Phiên bản này loại bỏ các thuật toán cũ không an toàn, giảm số lượng bước trong quá trình bắt tay, và hỗ trợ các tính năng bảo mật tiên tiến như Forward Secrecy.
>> Xem thêm:
- Mã hóa PGP là gì? Nguyên lý hoạt động của Pretty Good Privacy
- Hướng dẫn tạo website bán hàng bằng WordPress miễn phí, đơn giản
Tại sao nên sử dụng TLS 1.3?
TLS 1.3 là phiên bản mới nhất của giao thức bảo mật Transport Layer Security, được chính thức ban hành bởi IETF thông qua RFC 8446 vào tháng 8 năm 2018. So với các phiên bản trước, TLS 1.3 cải tiến quá trình thiết lập kết nối, loại bỏ nhiều cơ chế mật mã lỗi thời và tăng cường khả năng bảo vệ dữ liệu trong quá trình truyền tải.
Vậy TLS 1.3 mang lại những lợi ích gì và tại sao nên ưu tiên phiên bản này khi triển khai bảo mật website? Dưới đây là bốn ưu điểm chính của TLS 1.3.
1. Cải thiện tốc độ kết nối
TLS 1.3 rút ngắn quy trình bắt tay (handshake) còn một vòng phản hồi (1-RTT) thay vì hai vòng như ở TLS 1.2. Việc tối giản hóa quy trình này mang lại những lợi ích rõ rệt về tốc độ:
- Thời gian thiết lập kết nối an toàn được rút ngắn đáng kể.
- Cải thiện hiệu suất tải trang trên các thiết bị di động và môi trường mạng có độ trễ cao.
- Giảm thiểu thời gian chờ đối với các ứng dụng yêu cầu độ phản hồi tức thời như dịch vụ tài chính, trò chuyện thời gian thực, livestream và SaaS.
2. Bảo mật được nâng cấp toàn diện
TLS 1.3 loại bỏ hoàn toàn các thuật toán mã hóa lỗi thời và không an toàn từng tồn tại trong các phiên bản trước như RC4, 3DES, SHA-1, và đặc biệt là RSA key exchange. Thay vào đó, giao thức này chỉ hỗ trợ các bộ mã hóa hiện đại như AES-GCM và ChaCha20-Poly1305.
Ngoài ra, TLS 1.3 bắt buộc áp dụng Perfect Forward Secrecy (PFS), đảm bảo mỗi phiên kết nối sử dụng một khóa riêng biệt, giúp ngăn chặn khả năng giải mã thông tin quá khứ nếu một khóa riêng bị lộ.
3. Được hỗ trợ rộng rãi bởi các nền tảng lớn
TLS 1.3 hiện đã được triển khai và hỗ trợ mặc định bởi hầu hết các trình duyệt và nền tảng công nghệ hàng đầu thế giới. Cụ thể:
- Google Chrome, Mozilla Firefox, Microsoft Edge và Apple Safari đều hỗ trợ đầy đủ TLS 1.3.
- Các dịch vụ như Gmail, Facebook, Instagram, WhatsApp, AWS, iCloud và Google Cloud đã tích hợp TLS 1.3 như một phần không thể thiếu trong kiến trúc bảo mật.
- Các nhà cung cấp hạ tầng mạng như Cloudflare, Akamai, Fastly đều bật sẵn TLS 1.3 cho toàn bộ các domain trên hệ thống của họ.
Việc chậm trễ triển khai TLS 1.3 đồng nghĩa với việc website hoặc ứng dụng có thể bị xếp sau trong tiêu chí đánh giá bảo mật của các trình duyệt và công cụ tìm kiếm.
4. Phù hợp với tiêu chuẩn bảo mật quốc tế
TLS 1.3 được khuyến nghị hoặc yêu cầu bởi nhiều tổ chức bảo mật và quy chuẩn quốc tế như:
- OWASP Top 10 về bảo mật ứng dụng web.
- PCI DSS v4.0 – tiêu chuẩn bắt buộc đối với các hệ thống xử lý thanh toán trực tuyến.
- Mozilla SSL Configuration Guidelines – chỉ định TLS 1.3 làm lựa chọn mặc định cho cấu hình máy chủ hiện đại.
- Các tổ chức cấp chứng chỉ số (CA) như Let’s Encrypt, DigiCert, GlobalSign đã chính thức hỗ trợ và khuyến khích triển khai TLS 1.3.
>> Tìm hiểu thêm:
- Mã nguồn mở là gì? TOP 15 nền tảng mã nguồn mở tốt nhất
- Cyber Security là gì? 9 loại Cyber Security phổ biến
Câu hỏi thường gặp về TLS
Chứng chỉ TLS là gì?
Chứng chỉ TLS là một tệp kỹ thuật số xác thực danh tính của một trang web hoặc dịch vụ trực tuyến. Tệp này được phát hành bởi các tổ chức chứng nhận (CA) và chứa thông tin như tên miền, tổ chức sở hữu, và khóa công khai. Chứng chỉ TLS cho phép trình duyệt xác minh rằng họ đang kết nối với trang web chính thức, không phải một trang web giả mạo.
TLS 1.2 là gì?
TLS 1.2 là phiên bản của giao thức Transport Layer Security, được phát hành năm 2008, dùng để mã hóa và bảo mật dữ liệu truyền qua mạng, hỗ trợ các thuật toán mã hóa mạnh và xác thực an toàn.
Tại sao mã hóa TLS lại quan trọng?
Mã hóa TLS rất quan trọng vì giao thức này bảo vệ sự an toàn và tính riêng tư của dữ liệu khi truyền qua mạng bằng cách mã hóa các dữ liệu đó. Điều này sẽ khiến đối tượng truy cập trái phép không thể đánh cắp các thông tin nhạy cảm của khách hàng như thông tin tài khoản, mật khẩu ngân hàng hay các thông tin cá nhân khác của khách hàng.
Hy vọng những thông tin trên từ TOT đã giúp bạn hiểu rõ TLS là gì, cách thức hoạt động và vai trò của giao thức này trong việc bảo vệ dữ liệu khi truyền tải qua mạng. Để tăng cường bảo mật cho website và ứng dụng, doanh nghiệp nên ưu tiên TLS 1.3, duy trì TLS 1.2 khi cần tương thích và kết hợp với các biện pháp bảo mật phù hợp như cấu hình HSTS. Đồng thời, cần kiểm tra cấu hình thực tế và tuân thủ các yêu cầu bảo mật liên quan để nâng cao mức độ an toàn cho hệ thống.
TOT là đơn vị tiên phong trong lĩnh vực chuyển đổi số toàn diện, cung cấp các giải pháp thiết kế website, phát triển ứng dụng, và xây dựng hệ thống quản trị tối ưu cho doanh nghiệp.
TOT nổi bật với các gói dịch vụ linh hoạt, cá nhân hóa theo từng nhu cầu cụ thể, giúp doanh nghiệp dễ dàng tiếp cận công nghệ, tối ưu vận hành và nâng cao trải nghiệm khách hàng. Với định hướng “Công nghệ vì con người”, TOT không chỉ mang lại hiệu quả kỹ thuật mà còn tạo kết nối cảm xúc giữa thương hiệu và người dùng.
Khách hàng quan tâm đến các giải pháp số của TOT có thể tìm hiểu thêm tại trang Tin tức.
ĐẶT LỊCH TƯ VẤN VÀ NHẬN GÓI AUDIT WEBSITE MIỄN PHÍ NGAY HÔM NAY tại: https://topon.tech/en/contact/
Nguồn tham khảo: