PKI là gì? Đây là hạ tầng khóa công khai giúp doanh nghiệp xác thực danh tính, bảo vệ dữ liệu và thiết lập môi trường giao tiếp số an toàn thông qua chứng thư số cùng cặp khóa mật mã. PKI được ứng dụng rộng rãi trong HTTPS, chữ ký số, xác thực người dùng, bảo mật email, VPN và nhiều hệ thống doanh nghiệp. Trong bài viết này, TOT sẽ giải thích toàn diện PKI là gì, các thành phần cốt lõi, cách thức hoạt động và những mô hình PKI phổ biến.
>>> Xem thêm các bài viết:
- Bảo mật website là gì? Tầm quan trọng và cách giữ cho website an toàn
- Nguyên nhân và cách khắc phục lỗi bảo mật khi vào web
- Pentest là gì? Những thông tin cần biết về Kiểm thử xâm nhập
- AES là gì? Tiêu chuẩn mã hóa dữ liệu và các chế độ hoạt động của AES
- Viết app Android/iOS dễ dàng, không cần biết lập trình
PKI là gì?
PKI (Public Key Infrastructure), hay hạ tầng khóa công khai, là một hệ thống bao gồm công nghệ và quy trình bảo mật cho phép các bên giao tiếp an toàn với nhau trong môi trường số, thông qua chứng chỉ số và cặp khóa mã hóa bất đối xứng (gồm khóa công khai và khóa riêng tư). Đây là nền tảng giúp xác thực danh tính, mã hóa dữ liệu và bảo vệ thông tin khỏi truy cập trái phép.
Hệ thống PKI bao gồm các thành phần như phần cứng, phần mềm, chính sách, quy trình cùng với các tổ chức chứng thực số (Certificate Authority – CA), đóng vai trò xác minh danh tính và phát hành chứng chỉ. Hệ thống này thường được triển khai trong các giao tiếp qua Internet như giữa trình duyệt và máy chủ, hoặc giữa các hệ thống trong doanh nghiệp.
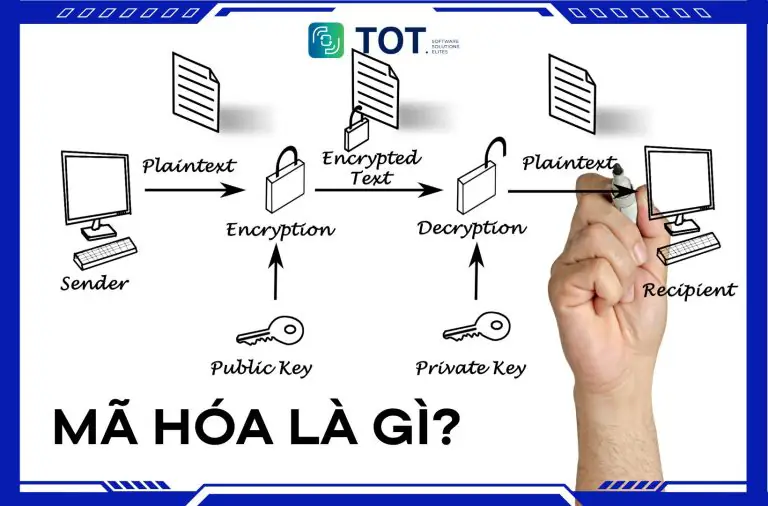
Về mặt kỹ thuật, PKI hoạt động dựa trên nguyên lý mật mã khóa công khai, cho phép người dùng chia sẻ khóa công khai rộng rãi trong khi vẫn giữ bí mật khóa riêng. Cơ chế này đảm bảo tính toàn vẹn, xác thực và bảo mật trong các hoạt động số như ký điện tử, truyền thông tin hay truy cập hệ thống.
>>> Xem thêm:
- CSRF là gì? Kỹ thuật tấn công và cách phòng chống CSRF hiệu quả
- Hướng dẫn chi tiết cách bảo mật cho website WordPress tốt nhất
- Các chứng chỉ bảo mật website phổ biến
- Dịch vụ thiết kế website tại Đà Nẵng uy tín, chuyên nghiệp, cao cấp
- Dịch vụ thiết kế website theo yêu cầu cao cấp, chuẩn SEO

Vai trò và chức năng của PKI
PKI (Public Key Infrastructure) đóng vai trò xây dựng nền tảng tin cậy số cho việc xác thực danh tính, bảo vệ dữ liệu và quản lý khóa mật mã. Thay vì chỉ cung cấp cơ chế mã hóa, hạ tầng khóa công khai PKI bao phủ toàn bộ vòng đời của khóa và chứng thư số, từ tạo khóa, cấp chứng thư, xác thực, phân phối đến thu hồi. Nhờ đó, PKI có thể được triển khai ở quy mô lớn cho người dùng, máy chủ, thiết bị, ứng dụng và các hệ thống IoT.
Vai trò của PKI trong bảo mật thông tin
Vai trò cốt lõi của PKI thể hiện qua bốn khía cạnh:
- Xác thực danh tính: PKI giúp xác minh người dùng, máy chủ, thiết bị hoặc tổ chức có đúng là chủ thể đã đăng ký hay không. Certificate đóng vai trò liên kết danh tính với public key tương ứng.
- Bảo mật dữ liệu: PKI hỗ trợ các cơ chế mã hóa và trao đổi khóa an toàn, hạn chế nguy cơ dữ liệu bị đọc trái phép trong quá trình truyền tải.
- Đảm bảo tính toàn vẹn: Khi dữ liệu được ký bằng private key, bên nhận có thể sử dụng public key để kiểm tra chữ ký và phát hiện nội dung đã bị thay đổi.
- Hỗ trợ chống chối bỏ: Chữ ký số có thể cung cấp bằng chứng về nguồn gốc và hành động ký của một chủ thể. Tuy nhiên, giá trị chống chối bỏ còn phụ thuộc vào cơ chế kỹ thuật, quy trình xác thực và yêu cầu pháp lý của từng hệ thống.
Chức năng quản lý khóa mật mã
Một trong những chức năng quan trọng của PKI infrastructure là quản lý vòng đời của cặp khóa công khai và khóa riêng. Quy trình có thể bao gồm tạo khóa, phân phối public key, bảo vệ private key, liên kết public key với danh tính thông qua certificate, gia hạn, thay thế và hủy bỏ khóa khi cần thiết.
Điểm cần lưu ý là PKI không đơn thuần là cơ chế tạo khóa. Đây là một hệ thống quản lý khóa và danh tính ở quy mô lớn, giúp doanh nghiệp kiểm soát khóa và chứng thư nhất quán trong suốt vòng đời sử dụng.
Chức năng cấp và quản lý chứng thư số
PKI cung cấp quy trình quản lý chứng thư từ khi phát sinh yêu cầu đến khi chứng thư không còn hiệu lực. Các hoạt động chính gồm tiếp nhận yêu cầu cấp chứng thư, xác minh thông tin chủ thể, phát hành certificate, gia hạn, cập nhật hoặc thay thế và thu hồi chứng thư khi cần.
Trong quy trình này, CA (Certificate Authority) chịu trách nhiệm phát hành và ký certificate, trong khi RA (Registration Authority) có thể đảm nhiệm việc tiếp nhận và xác minh thông tin của chủ thể theo mô hình triển khai.
Chức năng xác thực và xây dựng chuỗi tin cậy
PKI sử dụng trust chain (chuỗi tin cậy) để xác định một certificate có thể được tin cậy hay không. Trong mô hình phổ biến, chuỗi có dạng:
Root CA → Intermediate CA → Certificate → Người dùng/Server/Thiết bị
Khi xác thực certificate, hệ thống không chỉ kiểm tra chữ ký của CA mà còn xem xét nhiều điều kiện: certificate có được cấp bởi CA đáng tin cậy hay không, còn trong thời hạn hay không, có bị thu hồi không và toàn bộ chuỗi chứng thư có hợp lệ hay không. Cơ chế này giúp xây dựng niềm tin có cấu trúc giữa các chủ thể trong môi trường số.
Chức năng thu hồi và kiểm tra trạng thái chứng thư
Certificate có thể cần được thu hồi trước thời hạn nếu private key bị lộ, certificate được cấp sai thông tin hoặc chủ thể không còn đủ điều kiện sử dụng. PKI hỗ trợ kiểm tra trạng thái chứng thư thông qua hai cơ chế phổ biến:
- CRL (Certificate Revocation List): danh sách các certificate đã bị CA thu hồi.
- OCSP (Online Certificate Status Protocol): giao thức cho phép hệ thống truy vấn trạng thái của một certificate thay vì phải tải và kiểm tra toàn bộ danh sách CRL.
Nhờ đó, hệ thống có thể hạn chế việc tiếp tục tin cậy vào một certificate đã mất an toàn hoặc không còn hợp lệ.
Chức năng hỗ trợ chữ ký số và mã hóa
PKI hỗ trợ hai mục đích mật mã quan trọng là chữ ký số và mã hóa. Với chữ ký số, chủ thể sử dụng private key để ký dữ liệu, sau đó bên nhận dùng public key tương ứng để kiểm tra chữ ký:
Private Key → Ký dữ liệu → Digital Signature
Public Key → Kiểm tra Digital Signature
Đối với mã hóa, public key có thể được sử dụng trong các cơ chế mã hóa hoặc thiết lập khóa phiên an toàn, tùy theo giao thức và thuật toán cụ thể. Giá trị quan trọng của PKI nằm ở việc cung cấp cơ chế tin cậy để xác định public key thực sự thuộc về chủ thể nào, thay vì chỉ sử dụng một khóa công khai không có thông tin định danh.
Chức năng quản lý danh tính số
Phạm vi của PKI không giới hạn ở website và HTTPS. Hạ tầng này có thể quản lý nhiều loại danh tính số (digital identity), bao gồm danh tính người dùng, máy chủ, thiết bị, ứng dụng và thiết bị IoT. Mỗi danh tính có thể được gắn với certificate và khóa mật mã phù hợp để phục vụ xác thực hoặc bảo mật giao tiếp.
Đối với doanh nghiệp có hàng nghìn người dùng và thiết bị, cách tiếp cận này giúp chuyển từ quản lý danh tính thủ công sang quản lý tập trung, có chính sách và kiểm soát vòng đời rõ ràng.
>>> Xem thêm:
- WCAG là gì? Cách cải thiện khả năng tiếp cận website của bạn
- Vulnerability assessment là gì? Giải pháp rà quét và quản lý lỗ hổng bảo mật
- Chi phí thiết kế app, duy trì app trên CH Play, App Store
- Thiết kế website bán hàng online bứt phá thứ hạng, tăng doanh thu
Các thành phần của PKI
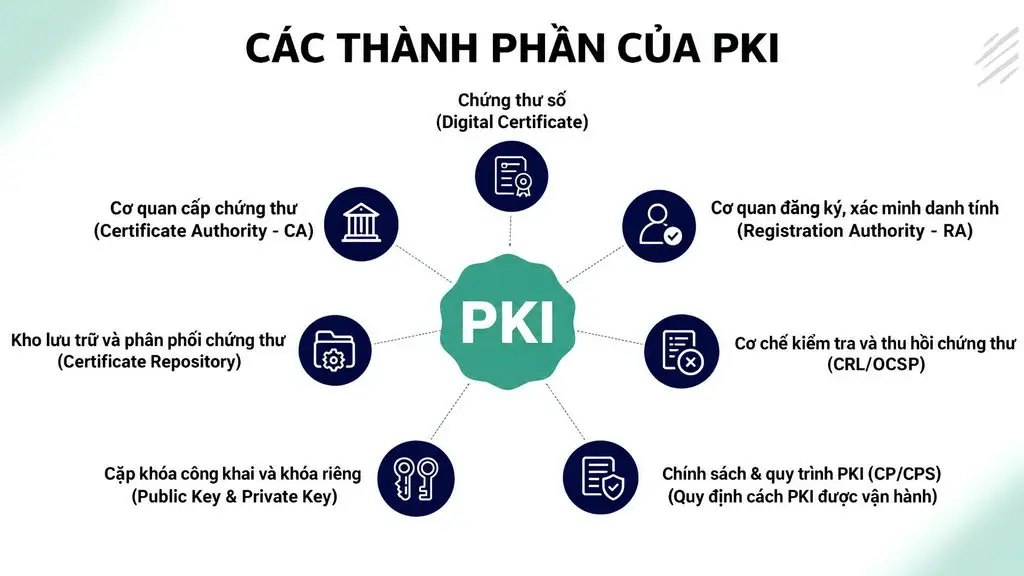
PKI là một hệ thống gồm nhiều thành phần phối hợp để quản lý danh tính số, khóa mật mã và chứng thư số trong suốt vòng đời sử dụng. Mỗi thành phần đảm nhiệm một vai trò riêng, từ xác minh danh tính, phát hành certificate đến lưu trữ, kiểm tra trạng thái và thu hồi chứng thư. Bên cạnh công nghệ, PKI còn cần chính sách và quy trình vận hành rõ ràng để đảm bảo các certificate được cấp và sử dụng đúng mục đích.
CA (Certificate Authority) – Cơ quan chứng thực
CA (Certificate Authority) là cơ quan chịu trách nhiệm phát hành, ký và quản lý chứng thư số trong hệ thống PKI. CA xác nhận mối liên kết giữa danh tính của một chủ thể và public key được ghi trong certificate. Khi certificate được phát hành, CA sử dụng private key của mình để tạo chữ ký số trên certificate. Bên nhận có thể sử dụng public key của CA để kiểm tra chữ ký này.
CA có thể cấp certificate cho nhiều đối tượng khác nhau như người dùng, máy chủ, thiết bị hoặc ứng dụng. Trong hệ thống PKI phân cấp, CA thường được tổ chức thành Root CA và Intermediate CA:
- Root CA (CA gốc): Nằm ở đỉnh tháp tin cậy, nắm giữ khóa gốc tối quan trọng. Root CA thường được lưu trữ ngoại tuyến trong môi trường an ninh cao để chống lại các nguy cơ tấn công mạng.
- Intermediate CA (CA trung gian): Được Root CA ủy quyền để trực tiếp ký cấp chứng thư cho người dùng cuối. Mô hình này giúp giảm thiểu rủi ro lộ khóa cho Root CA nếu CA trung gian gặp sự cố.
Việc phân tách này giúp giảm rủi ro đối với Root CA và cho phép doanh nghiệp tổ chức hệ thống cấp phát certificate theo nhiều cấp độ khác nhau.
RA (Registration Authority) – Cơ quan đăng ký, xác minh danh tính
RA (Registration Authority) là thành phần thực hiện hoặc hỗ trợ quá trình tiếp nhận và xác minh danh tính trước khi CA cấp certificate. RA có thể kiểm tra thông tin của người dùng, doanh nghiệp, máy chủ hoặc thiết bị dựa trên các yêu cầu xác minh được quy định trong chính sách PKI.
Ví dụ, khi một nhân viên yêu cầu certificate để xác thực trong hệ thống nội bộ, RA có thể kiểm tra thông tin tài khoản và quyền hạn của nhân viên trước khi chuyển yêu cầu đến CA. Sau khi quá trình xác minh hoàn tất, CA mới tiến hành phát hành certificate theo chính sách đã thiết lập.
RA và CA có thể được triển khai dưới dạng các hệ thống riêng biệt hoặc tích hợp trong cùng một nền tảng, tùy thuộc vào quy mô và kiến trúc PKI. Sự phân tách giữa xác minh danh tính và phát hành certificate giúp quy trình quản lý danh tính có thêm lớp kiểm soát.
Digital Certificate – Chứng thư số
Digital Certificate (chứng thư số) là một cấu trúc dữ liệu điện tử dùng để liên kết public key với danh tính của một chủ thể. Trong Internet PKI, certificate thường dựa trên chuẩn X.509 và được CA ký để các bên khác có thể kiểm tra tính xác thực.
Một certificate có thể chứa nhiều thông tin như:
- Subject: Thông tin định danh của chủ sở hữu (tên cá nhân, tên miền, tổ chức).
- Public Key: Khóa công khai của chủ sở hữu.
- Issuer: Thông tin của CA phát hành.
- Validity Period: Thời gian có hiệu lực (ngày bắt đầu và ngày hết hạn).
- Serial Number: Mã định danh duy nhất của chứng thư.
- Digital Signature: Chữ ký số do CA tạo ra để chống giả mạo.
Certificate vì vậy không phải là public key. Public key là một thành phần bên trong certificate, còn certificate bổ sung thông tin định danh và chữ ký của CA để tạo cơ sở hình thành trust.
Public Key & Private Key – Cặp khóa công khai và khóa riêng
Public Key và Private Key là một cặp khóa thuộc hệ thống mật mã khóa công khai (Public Key Cryptography). Hai khóa có mối quan hệ toán học với nhau nhưng được sử dụng cho các mục đích khác nhau tùy thuộc vào thuật toán và giao thức.
- Public Key (Khóa công khai): Có thể được chia sẻ với các bên khác. Public key được sử dụng để xác minh chữ ký số do private key tương ứng tạo ra, hoặc tham gia vào các cơ chế mã hóa và thiết lập khóa tùy theo thuật toán, giao thức.
- Private Key (Khóa riêng): Phải được bảo vệ nghiêm ngặt và chỉ được phép sử dụng bởi chủ thể sở hữu. Private key có thể được dùng để tạo chữ ký số hoặc tham gia vào quá trình giải mã/thiết lập khóa trong những cơ chế mật mã phù hợp.
Trong PKI, chứng thư số liên kết public key với danh tính của người dùng, máy chủ hoặc thiết bị. Nhờ đó, bên nhận có thể xác định public key thuộc về đúng chủ thể. Bảo vệ private key là yêu cầu quan trọng vì nếu bị lộ, kẻ tấn công có thể giả mạo chủ thể trong các hoạt động sử dụng khóa.
Certificate Repository – Kho lưu trữ và phân phối chứng thư
Certificate Repository là nơi lưu trữ và cung cấp certificate, CRL cùng các thông tin liên quan để những hệ thống khác có thể truy xuất khi cần. Repository có thể được triển khai dưới nhiều hình thức, chẳng hạn như thư mục dịch vụ, máy chủ chuyên dụng hoặc hệ thống quản lý certificate tập trung.
Khi một client cần xác thực certificate của máy chủ hoặc người dùng, hệ thống có thể cần truy xuất certificate của CA trung gian, Root CA hoặc thông tin thu hồi liên quan. Repository giúp quá trình phân phối các dữ liệu này trở nên nhất quán và thuận tiện hơn.
Trong môi trường doanh nghiệp có số lượng lớn certificate, việc tổ chức repository hiệu quả đặc biệt quan trọng. Nếu certificate bị phân tán, khó tìm kiếm hoặc không được cập nhật kịp thời, quá trình xác thực và quản lý vòng đời certificate có thể phát sinh lỗi.
CRL/OCSP – Cơ chế kiểm tra và thu hồi chứng thư
Certificate có thời hạn hiệu lực, nhưng trong một số trường hợp cần thu hồi trước thời hạn. Ví dụ, private key của máy chủ bị lộ, certificate được cấp sai thông tin hoặc chủ thể không còn được phép sử dụng certificate.
Hai cơ chế phổ biến để kiểm tra trạng thái của certificate là CRL và OCSP.
- CRL (Certificate Revocation List) là danh sách các certificate đã bị CA thu hồi. Hệ thống có thể tải CRL từ địa chỉ được công bố và kiểm tra serial number của certificate cần xác thực.
- OCSP (Online Certificate Status Protocol) hoạt động theo cách truy vấn trạng thái của một certificate thông qua OCSP responder. Thay vì phải tải toàn bộ danh sách thu hồi, client có thể gửi yêu cầu để nhận thông tin trạng thái tương ứng.
CRL và OCSP phục vụ cùng mục tiêu là giúp hệ thống không tiếp tục tin cậy certificate đã bị thu hồi, nhưng cách thức hoạt động và yêu cầu triển khai của hai cơ chế có sự khác biệt.
Chính sách & quy trình PKI (CP/CPS) – Quy định cách PKI được vận hành
Một hệ thống PKI không thể vận hành hiệu quả chỉ dựa vào CA, certificate và khóa mật mã. Doanh nghiệp còn cần chính sách và quy trình quy định certificate được cấp cho ai, sử dụng trong trường hợp nào, cách xác minh danh tính ra sao và xử lý thế nào khi certificate hoặc private key gặp sự cố.
Hai khái niệm thường gặp là CP (Certificate Policy) và CPS (Certification Practice Statement).
- Certificate Policy (CP) xác định các quy tắc và yêu cầu liên quan đến việc sử dụng certificate. Chính sách có thể quy định đối tượng được cấp certificate, mức độ xác minh danh tính, mục đích sử dụng và yêu cầu bảo vệ khóa.
- Certification Practice Statement (CPS) mô tả cách tổ chức thực hiện những chính sách đó trong thực tế. Nội dung có thể bao gồm quy trình tiếp nhận yêu cầu, xác minh danh tính, phát hành certificate, quản lý khóa, gia hạn và thu hồi.
Vì vậy, một hệ thống PKI đáng tin cậy cần kết hợp cả công nghệ và quy trình. CA đảm nhiệm việc chứng thực, RA hỗ trợ xác minh danh tính, certificate liên kết danh tính với public key, repository hỗ trợ phân phối, CRL/OCSP kiểm tra trạng thái, còn CP/CPS đặt ra nguyên tắc để toàn bộ hệ thống được vận hành nhất quán và an toàn.
>>> Xem thêm:
- Phần mềm ứng dụng là gì? Ví dụ, chức năng & các phần mềm hay dùng
- Thiết kế phần mềm theo yêu cầu tại Hà Nội chuyên nghiệp, giá tốt
- Viết phần mềm theo yêu cầu tại HCM, thiết kế chuyên nghiệp, đa dạng nền tảng
- Dịch vụ thiết kế website chuẩn SEO chuyên nghiệp tối ưu chuyển đổi
Cách hoạt động của PKI
PKI hoạt động dựa trên sự kết hợp giữa cặp khóa mật mã, chứng thư số, cơ quan chứng thực và các cơ chế xác thực, kiểm tra trạng thái. Quy trình bắt đầu từ việc tạo public key và private key, sau đó public key được gắn với danh tính thông qua certificate do CA cấp. Khi certificate được sử dụng, hệ thống có thể kiểm tra tính hợp lệ trước khi cho phép xác thực, thiết lập kết nối bảo mật hoặc xác minh chữ ký số.
Toàn bộ quá trình có thể được hình dung qua 6 bước chính:
1. Tạo cặp khóa
Người dùng, máy chủ, thiết bị hoặc ứng dụng trước tiên tạo một cặp khóa mật mã, gồm public key và private key. Hai khóa có mối quan hệ toán học với nhau và được sử dụng cho các mục đích khác nhau tùy theo thuật toán và giao thức.
Public key có thể được chia sẻ với các bên khác. Ngược lại, private key phải được bảo vệ nghiêm ngặt và chỉ được sử dụng bởi chủ thể sở hữu. Nếu private key bị đánh cắp hoặc lộ ra ngoài, kẻ tấn công có thể giả mạo chủ thể trong những hệ thống dựa trên khóa đó.
Trong môi trường doanh nghiệp, private key có thể được bảo vệ bằng các cơ chế như phần cứng bảo mật hoặc hệ thống quản lý khóa nhằm giảm nguy cơ bị truy cập trái phép.
2. Cấp chứng thư số
Sau khi có cặp khóa, chủ thể gửi yêu cầu cấp chứng thư số. Yêu cầu thường chứa public key cùng thông tin nhận dạng cần được chứng thực.
CA hoặc thành phần RA thực hiện quá trình xác minh danh tính theo chính sách của hệ thống. Nếu yêu cầu đáp ứng các điều kiện cần thiết, CA sẽ phát hành certificate và dùng private key của CA để ký certificate.
Certificate lúc này tạo ra mối liên kết có thể kiểm chứng giữa danh tính của chủ thể và public key. Đây là yếu tố quan trọng giúp các bên khác biết public key đang sử dụng thuộc về ai hoặc thuộc về hệ thống nào.
3. Xác thực chứng thư
Khi một bên muốn thiết lập kết nối hoặc xác thực một chủ thể, hệ thống sẽ kiểm tra certificate được cung cấp. Quá trình này không chỉ đơn giản là xem certificate còn thời hạn hay không.
Hệ thống có thể kiểm tra chữ ký của CA, thời hạn hiệu lực, mục đích sử dụng, tên hoặc danh tính của chủ thể, chuỗi chứng thực và trạng thái thu hồi. Với certificate thuộc một CA trung gian, hệ thống còn có thể xây dựng và kiểm tra chuỗi tin cậy từ certificate đó đến Root CA đáng tin cậy.
Nếu các điều kiện xác thực đều hợp lệ, public key trong certificate có thể được tin cậy để tiếp tục thực hiện quá trình xác thực hoặc thiết lập giao tiếp bảo mật.
4. Mã hóa và trao đổi dữ liệu
Sau khi certificate được xác thực, public key có thể được sử dụng trong các cơ chế mật mã để bảo vệ quá trình trao đổi dữ liệu. Trong các giao thức hiện đại như TLS, certificate chủ yếu giúp xác thực danh tính của máy chủ và cung cấp public key để hỗ trợ thiết lập khóa phiên (session key).
Khóa phiên thường được sử dụng để mã hóa dữ liệu trong quá trình giao tiếp vì phù hợp hơn với việc truyền một lượng dữ liệu lớn. Nhờ đó, hệ thống kết hợp được ưu điểm của mật mã khóa công khai trong việc thiết lập niềm tin và trao đổi khóa với hiệu năng của mật mã đối xứng khi truyền dữ liệu.
Private key tương ứng đóng vai trò quan trọng trong quá trình xác thực hoặc thiết lập khóa, tùy thuộc vào thuật toán và giao thức được sử dụng.
5. Tạo và kiểm tra chữ ký số
PKI cũng hỗ trợ chữ ký số, cho phép xác minh nguồn gốc và tính toàn vẹn của dữ liệu.
Khi cần ký một tài liệu hoặc thông điệp, chủ thể sử dụng private key để tạo chữ ký số. Bên nhận sử dụng public key tương ứng để kiểm tra chữ ký. Nếu chữ ký hợp lệ, bên nhận có thể xác định dữ liệu chưa bị thay đổi kể từ khi được ký và chữ ký được tạo bằng private key tương ứng.
Tuy nhiên, public key chỉ cho biết chữ ký tương ứng với private key nào. Để xác định public key đó thuộc về đúng chủ thể nào, hệ thống dựa vào certificate và chuỗi tin cậy do PKI cung cấp.
6. Thu hồi chứng thư khi cần
Certificate không phải lúc nào cũng được sử dụng đến hết thời hạn. Nếu private key bị lộ, certificate được cấp sai thông tin hoặc chủ thể không còn được phép sử dụng certificate, CA có thể thu hồi certificate trước ngày hết hạn.
Trạng thái thu hồi có thể được phân phối và kiểm tra thông qua các cơ chế như CRL hoặc OCSP. Khi hệ thống phát hiện certificate đã bị thu hồi, certificate đó không nên tiếp tục được xem là cơ sở tin cậy cho các hoạt động xác thực.
Như vậy, PKI không chỉ là quá trình tạo khóa và cấp certificate. Đây là một chu trình quản lý danh tính và khóa mật mã xuyên suốt vòng đời, từ tạo cặp khóa, xác minh danh tính, cấp và sử dụng certificate đến kiểm tra, gia hạn và thu hồi khi cần thiết. Chính quy trình này giúp PKI trở thành nền tảng cho HTTPS, chữ ký số, xác thực người dùng, thiết bị và nhiều ứng dụng bảo mật khác.
>>> Xem thêm:
- Offshore development center là gì? Giải pháp tối ưu cho doanh nghiệp
- DNS over HTTPS là gì? Tìm hiểu cách thức hoạt động của DoH
- RFI là gì? Vai trò của yêu cầu thông tin trong kinh doanh
- Báo giá thiết kế website chuyên nghiệp, trọn gói, chi tiết

Các mô hình PKI phổ biến
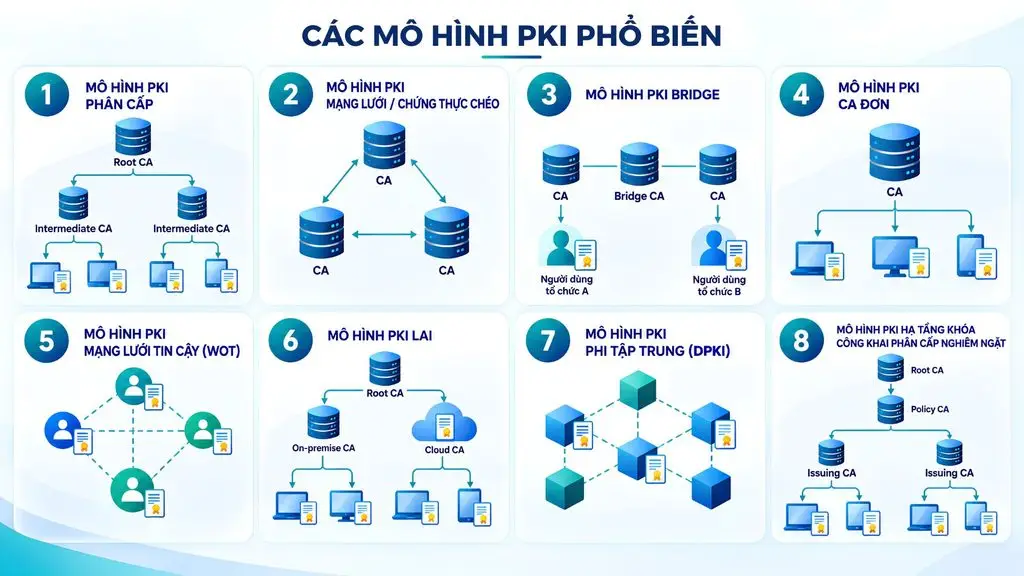
Tùy quy mô tổ chức, yêu cầu bảo mật và cách xây dựng quan hệ tin cậy, PKI có thể được triển khai theo nhiều mô hình khác nhau. Mỗi mô hình có cách thiết lập trust, khả năng mở rộng và mức độ quản trị khác nhau.
Bảng tổng hợp các mô hình PKI phổ biến:
| Mô hình PKI | Cách xây dựng trust | Ưu điểm chính | Hạn chế |
| Hierarchical PKI | Root CA → Intermediate CA → End Entity | Dễ quản lý, mở rộng tốt | Root CA là điểm tin cậy quan trọng |
| Mesh / Cross-Certification | Các CA chứng thực chéo | Kết nối nhiều PKI độc lập | Quản lý trust phức tạp khi quy mô lớn |
| Bridge CA | Bridge CA kết nối nhiều CA/PKI | Phù hợp kết nối nhiều tổ chức | Cần quản trị quan hệ trust chặt chẽ |
| Single CA | Một CA cấp certificate trực tiếp | Đơn giản, dễ triển khai | Khả năng mở rộng và phân quyền hạn chế |
| Web of Trust (WoT) | Người dùng trực tiếp xác nhận lẫn nhau | Không phụ thuộc CA trung tâm | Khó quản lý trong môi trường lớn |
| Hybrid PKI | Kết hợp nhiều mô hình | Linh hoạt theo từng nhu cầu | Kiến trúc và vận hành phức tạp hơn |
| DPKI | Danh tính/trust phân tán | Giảm phụ thuộc CA tập trung | Công nghệ và tiêu chuẩn còn đang phát triển |
| Strict Hierarchical PKI | Trust theo cây phân cấp cố định | Kiểm soát chặt chẽ, rõ ràng | Ít linh hoạt khi thay đổi kiến trúc |
Mô hình PKI phân cấp (Hierarchical PKI)
Hierarchical PKI tổ chức hệ thống theo cấu trúc cây, với Root CA nằm ở cấp cao nhất. Bên dưới Root CA có thể có một hoặc nhiều Intermediate CA, chịu trách nhiệm cấp certificate cho các hệ thống hoặc thực thể ở cấp thấp hơn. Chuỗi tin cậy được xây dựng từ certificate của End Entity lên Intermediate CA và cuối cùng đến Root CA. Đây là mô hình phổ biến trong các hệ thống PKI cần tổ chức CA theo nhiều cấp.
Mô hình PKI mạng lưới/chứng thực chéo (Mesh / Cross-Certification Model)
Mesh PKI xây dựng quan hệ tin cậy giữa các CA thông qua cơ chế cross-certification (chứng thực chéo). Một CA có thể cấp certificate cho public key của CA khác, qua đó thiết lập quan hệ trust giữa các miền PKI độc lập. Không giống mô hình phân cấp, các CA trong mạng lưới không nhất thiết phải nằm dưới cùng một Root CA. Mô hình này thường xuất hiện khi nhiều tổ chức hoặc hệ thống PKI cần xác thực lẫn nhau.
Mô hình PKI Bridge (Bridge CA)
Bridge PKI sử dụng một Bridge CA làm cầu nối giữa các hệ thống PKI độc lập. Thay vì yêu cầu từng CA thiết lập quan hệ chứng thực chéo trực tiếp với tất cả các CA khác, các miền PKI có thể kết nối thông qua Bridge CA. Mỗi tổ chức vẫn có thể duy trì CA, chính sách và cơ chế quản trị riêng trong hệ thống của mình. Bridge CA chủ yếu đóng vai trò kết nối các miền trust thay vì trực tiếp cấp certificate cho mọi End Entity.
Mô hình PKI CA đơn (Single CA Model)
Single CA Model sử dụng một CA duy nhất để phát hành và quản lý certificate trong toàn bộ phạm vi hệ thống. CA có thể trực tiếp cấp certificate cho người dùng, máy chủ, thiết bị hoặc ứng dụng mà không cần triển khai nhiều tầng CA. Do chỉ có một CA, cấu trúc trust tương đối đơn giản và dễ hình dung. Mô hình này thường được áp dụng trong các hệ thống có phạm vi quản lý tương đối nhỏ hoặc yêu cầu kiến trúc PKI đơn giản.
Mô hình PKI mạng lưới tin cậy (Web of Trust – WoT)
Web of Trust (WoT) xây dựng trust dựa trên việc các cá nhân hoặc thực thể xác minh và ký xác nhận public key của nhau. Thay vì dựa vào một CA trung tâm, mỗi người tham gia có thể đưa ra đánh giá về mức độ tin cậy của khóa mà họ đã xác minh. Các mối quan hệ xác nhận này tạo thành một mạng lưới trust giữa những người tham gia. Mô hình Web of Trust được biết đến nhiều trong các hệ thống sử dụng OpenPGP.
Mô hình PKI lai (Hybrid PKI Model)
Hybrid PKI kết hợp hai hoặc nhiều mô hình PKI hoặc cơ chế trust trong cùng một kiến trúc. Ví dụ, doanh nghiệp có thể sử dụng Hierarchical PKI để quản lý certificate nội bộ, đồng thời sử dụng cross-certification để kết nối với một hệ thống PKI khác. Các miền khác nhau trong cùng tổ chức có thể áp dụng cơ chế quản lý certificate riêng nhưng vẫn thiết lập trust khi cần. Vì vậy, Hybrid PKI thường được sử dụng cho những môi trường có kiến trúc phức tạp hoặc nhiều yêu cầu bảo mật khác nhau.
Mô hình PKI phi tập trung (Decentralized PKI – DPKI)
Decentralized PKI (DPKI) hướng đến việc quản lý danh tính và quan hệ trust theo kiến trúc phi tập trung, thay vì phụ thuộc hoàn toàn vào một CA trung tâm. Trong một số thiết kế, thông tin liên quan đến danh tính hoặc public key có thể được lưu trữ và xác minh thông qua blockchain hoặc distributed ledger. DPKI thường gắn với khái niệm Decentralized Identifiers (DIDs) và các mô hình định danh tự chủ. Cách triển khai cụ thể phụ thuộc vào kiến trúc, tiêu chuẩn và công nghệ được lựa chọn.
Mô hình PKI hạ tầng khóa công khai phân cấp nghiêm ngặt (Strict Hierarchical PKI)
Strict Hierarchical PKI là dạng PKI phân cấp trong đó quan hệ trust được xác định chặt chẽ theo cấu trúc cây. Root CA nằm ở đỉnh, các Intermediate CA được tổ chức theo những cấp đã xác định và End Entity nằm ở các nhánh thấp hơn. Một certificate chỉ được tin cậy khi có thể xây dựng chuỗi chứng thực hợp lệ đến một Root CA được tin cậy. Mô hình này nhấn mạnh việc kiểm soát rõ ràng phạm vi trust và quyền chứng thực giữa các cấp CA.
>>> Xem thêm:
- SOC là gì? Lợi ích của Trung tâm Điều hành An ninh mạng (SOC)
- Top 9 phần mềm thiết kế app miễn phí, chất lượng, dễ dùng nhất
- Top 20 công ty thiết kế app uy tín, chất lượng nhất Việt Nam
PKI khác gì với SSL/TLS và chứng thư số?
PKI, certificate và SSL/TLS thường xuất hiện cùng nhau trong các hệ thống bảo mật, đặc biệt khi triển khai HTTPS. Tuy nhiên, đây là ba khái niệm khác nhau về bản chất và vai trò. PKI là hạ tầng và framework quản lý danh tính số cùng các khóa mật mã; chứng thư số là dữ liệu xác thực liên kết danh tính với public key; còn TLS là giao thức bảo mật được sử dụng để thiết lập kết nối an toàn trên mạng.
Bảng phân biệt PKI, Certificate và SSL/TLS:
| Tiêu chí | PKI | Chứng thư số | SSL/TLS |
| Bản chất | Framework/hạ tầng gồm công nghệ, chính sách và quy trình quản lý khóa, certificate và trust | Cấu trúc dữ liệu điện tử dùng để liên kết public key với danh tính | Giao thức bảo mật giao tiếp mạng |
| Vai trò chính | Quản lý vòng đời khóa và certificate, xác thực danh tính và xây dựng trust | Cung cấp thông tin danh tính, public key và bằng chứng xác thực từ CA | Xác thực, thiết lập khóa phiên và bảo vệ dữ liệu trên kết nối mạng |
| Mối quan hệ | Cung cấp môi trường và quy trình để certificate được phát hành, quản lý và thu hồi | Là thành phần được PKI quản lý và được các giao thức như TLS sử dụng | Có thể sử dụng certificate và trust model của PKI để xác thực các bên giao tiếp |
| Ví dụ | Hệ thống CA, RA, repository, chính sách và quy trình quản lý certificate | Certificate của website, máy chủ, người dùng hoặc thiết bị | HTTPS sử dụng TLS để bảo vệ kết nối trình duyệt – máy chủ |
PKI là gì trong mối quan hệ với certificate?
PKI là một framework/hạ tầng gồm công nghệ, quy trình, chính sách và các thành phần liên quan được sử dụng để quản lý public key, private key và digital certificate trong suốt vòng đời của chúng. PKI không phải là một certificate cụ thể, mà là môi trường giúp certificate được tạo, phát hành, xác minh, gia hạn, thay thế và thu hồi một cách có kiểm soát.
Trong PKI, CA (Certificate Authority) đóng vai trò phát hành và ký certificate. Certificate chứa public key cùng thông tin nhận diện chủ thể và chữ ký số của CA, qua đó tạo cơ sở để bên khác xác minh rằng public key đó được liên kết với đúng danh tính được chứng nhận. Vì vậy, có thể hiểu đơn giản PKI là hệ thống quản lý trust, còn certificate là một trong những thành phần cốt lõi được PKI quản lý.
Certificate là gì?
Certificate, hay digital certificate/chứng thư số, là một cấu trúc dữ liệu điện tử dùng để liên kết một public key với một chủ thể cụ thể như website, máy chủ, người dùng, tổ chức hoặc thiết bị. Trong môi trường Internet, certificate dựa trên chuẩn X.509 được sử dụng phổ biến để các hệ thống có thể xác minh danh tính và public key của đối tượng đang giao tiếp.
Một certificate thường chứa các thông tin như danh tính của subject, public key, thời hạn hiệu lực, thông tin về CA phát hành và chữ ký số của CA. Certificate không phải là public key. Public key là một thành phần nằm bên trong certificate, trong khi certificate cung cấp thêm thông tin về danh tính và bằng chứng xác thực từ CA.
SSL/TLS là gì?
SSL/TLS là nhóm giao thức bảo mật giao tiếp mạng, được thiết kế để bảo vệ dữ liệu trao đổi giữa các bên trên một kết nối mạng. SSL là thế hệ giao thức cũ và đã không còn được sử dụng trong các triển khai hiện đại, TLS là giao thức kế nhiệm và hiện được sử dụng rộng rãi.
TLS cung cấp các cơ chế để xác thực đối tượng giao tiếp, thiết lập khóa phiên và bảo vệ dữ liệu trong quá trình truyền. Trong HTTPS, TLS được sử dụng để bảo vệ kết nối giữa trình duyệt và máy chủ web. Certificate thường được máy chủ cung cấp trong quá trình TLS handshake để chứng minh danh tính và cung cấp public key liên quan. Sau khi xác thực certificate và hoàn tất quá trình thiết lập khóa phiên, dữ liệu ứng dụng được bảo vệ bằng cơ chế mã hóa của kết nối TLS.
Mối quan hệ giữa PKI – Certificate – TLS
Ba thành phần này có thể hình dung theo chuỗi:
PKI
↓
CA phát hành Certificate
↓
Certificate chứa Public Key và thông tin danh tính
↓
TLS sử dụng Certificate để xác thực và thiết lập trust
↓
Kết nối HTTPS được bảo vệ
Trong thực tế, trình duyệt khi truy cập một website HTTPS sẽ nhận certificate từ máy chủ trong quá trình TLS handshake. Trình duyệt kiểm tra certificate có được ký bởi CA mà nó tin cậy hay không, certificate còn hiệu lực hay không, tên miền có khớp với thông tin trong certificate hay không và, tùy cơ chế triển khai, trạng thái thu hồi của certificate. Nếu các điều kiện cần thiết được đáp ứng, TLS tiếp tục thiết lập các tham số bảo mật cho phiên giao tiếp.
Tóm lại, PKI là nền tảng quản lý trust và danh tính số, certificate là bằng chứng điện tử liên kết danh tính với public key, còn TLS là giao thức sử dụng các cơ chế này để bảo vệ giao tiếp mạng. Vì vậy, khi một website sử dụng HTTPS, có thể thấy cả ba cùng tham gia vào quá trình bảo mật nhưng đảm nhận những vai trò hoàn toàn khác nhau.
>>> Xem thêm:
- Threat Intelligence là gì? Định hướng mới trong lĩnh vực an ninh mạng
- XSS là gì? Cách kiểm tra và ngăn chặn tấn công XSS hiệu quả
- RSA là gì? Cách mã hóa RSA hoạt động và ứng dụng trong chữ ký số
- PCI DSS là gì? Hiểu đúng tiêu chuẩn bảo mật ngành thẻ & 12 yêu cầu bắt buộc
Các ứng dụng thực tế của PKI
PKI được ứng dụng trong nhiều hệ thống cần xác thực danh tính, bảo vệ dữ liệu và thiết lập môi trường giao tiếp đáng tin cậy. Từ website, email, phần mềm đến thiết bị IoT và hệ thống doanh nghiệp, PKI giúp tổ chức kiểm soát danh tính số và sử dụng các cơ chế mật mã một cách có hệ thống. Một số ứng dụng phổ biến của PKI gồm:
Bảo mật duyệt Web (HTTPS/SSL/TLS)
PKI là nền tảng quan trọng trong việc xác thực website khi người dùng truy cập qua HTTPS. Máy chủ web sử dụng digital certificate để chứng minh danh tính với trình duyệt, trong khi TLS sử dụng certificate và các cơ chế mật mã để thiết lập kết nối được bảo vệ. Nhờ đó, dữ liệu trao đổi giữa trình duyệt và máy chủ được bảo vệ khỏi việc bị đọc hoặc thay đổi trái phép trong quá trình truyền.
Chữ ký số cho văn bản, tài liệu (Digital Signatures)
PKI hỗ trợ triển khai chữ ký số để xác thực người ký và bảo đảm tính toàn vẹn của tài liệu điện tử. Người ký sử dụng private key để tạo chữ ký, còn bên nhận sử dụng public key tương ứng để kiểm tra chữ ký. Certificate do CA phát hành giúp liên kết public key với danh tính của người hoặc tổ chức, từ đó tạo cơ sở để xác minh nguồn gốc chữ ký.
Ký mã phần mềm (Code Signing)
Trong quá trình phát triển và phân phối phần mềm, code signing certificate được sử dụng để ký ứng dụng, package hoặc mã thực thi. Chữ ký cho phép người dùng và hệ thống xác minh phần mềm đến từ nhà phát hành nào và nội dung đã bị thay đổi sau khi ký hay chưa. PKI vì vậy góp phần tăng mức độ tin cậy khi doanh nghiệp phát hành phần mềm, ứng dụng desktop, mobile app hoặc các thành phần phần mềm khác.
Xác thực người dùng và thiết bị
PKI có thể được sử dụng để xác thực người dùng, máy chủ, máy tính và thiết bị thay vì chỉ dựa vào mật khẩu. Certificate có thể được cấp cho từng người dùng hoặc thiết bị để chứng minh danh tính khi truy cập hệ thống nội bộ, API hoặc các tài nguyên được bảo vệ. Với môi trường doanh nghiệp có số lượng lớn endpoint, cách tiếp cận này giúp xây dựng cơ chế xác thực dựa trên danh tính số và kiểm soát quyền truy cập chặt chẽ hơn.
Mạng riêng ảo (VPN) và Wi-Fi doanh nghiệp
PKI thường được sử dụng trong các hệ thống VPN và Wi-Fi doanh nghiệp để xác thực thiết bị hoặc người dùng trước khi cho phép kết nối. Chẳng hạn, certificate có thể được sử dụng trong các cơ chế xác thực dựa trên EAP-TLS cho mạng Wi-Fi doanh nghiệp. Với VPN, certificate cũng có thể hỗ trợ xác thực máy khách hoặc máy chủ, giúp giảm phụ thuộc vào thông tin đăng nhập tĩnh và tăng khả năng kiểm soát danh tính thiết bị.
Bảo mật Email (S/MIME)
S/MIME sử dụng certificate và mật mã khóa công khai để hỗ trợ ký và mã hóa email. Chữ ký số giúp người nhận xác minh người gửi và phát hiện nội dung bị thay đổi, trong khi mã hóa giúp bảo vệ nội dung email khỏi những bên không được phép đọc. PKI cung cấp cơ chế phát hành và quản lý certificate cần thiết cho quá trình này.
Giao tiếp Internet vạn vật (IoT Security)
Trong hệ thống IoT, mỗi thiết bị có thể được cấp một danh tính số và certificate riêng để xác thực khi kết nối với gateway, server hoặc cloud. PKI giúp thiết bị chứng minh danh tính mà không cần dùng chung một thông tin xác thực cho toàn bộ hệ thống. Việc quản lý certificate theo vòng đời cũng hỗ trợ thu hồi danh tính của thiết bị bị xâm nhập hoặc không còn được phép kết nối.
Bảo mật giao dịch ngân hàng và thương mại điện tử
PKI được sử dụng trong nhiều lớp bảo mật của ngân hàng và thương mại điện tử, đặc biệt trong việc bảo vệ kết nối HTTPS, xác thực hệ thống và hỗ trợ chữ ký số. Khi khách hàng thực hiện giao dịch trực tuyến, TLS giúp bảo vệ kênh truyền, trong khi các cơ chế dựa trên PKI có thể được sử dụng để xác thực máy chủ, người dùng, thiết bị hoặc giao dịch tùy theo kiến trúc của hệ thống.
Bảo mật hệ thống chính phủ điện tử
Các nền tảng chính phủ điện tử có thể sử dụng PKI để quản lý danh tính số của cán bộ, tổ chức, doanh nghiệp và các hệ thống dịch vụ công. Chữ ký số dựa trên PKI hỗ trợ ký văn bản, hồ sơ và giao dịch điện tử, trong khi certificate có thể được dùng để xác thực hệ thống và thiết bị. Nhờ đó, PKI góp phần xây dựng môi trường giao dịch số có khả năng xác thực, bảo đảm tính toàn vẹn và kiểm soát danh tính rõ ràng.
>>> Xem thêm:
- Brute Force là gì? Nguyên nhân và cách phòng chống hiệu quả
- Lỗ hổng bảo mật là gì? Tìm hiểu về lỗ hổng website và cách ngăn chặn hiệu quả
- OWASP là gì? 10 lỗ hổng và rủi ro bảo mật hàng đầu theo OWASP

Lợi ích của PKI đối với doanh nghiệp
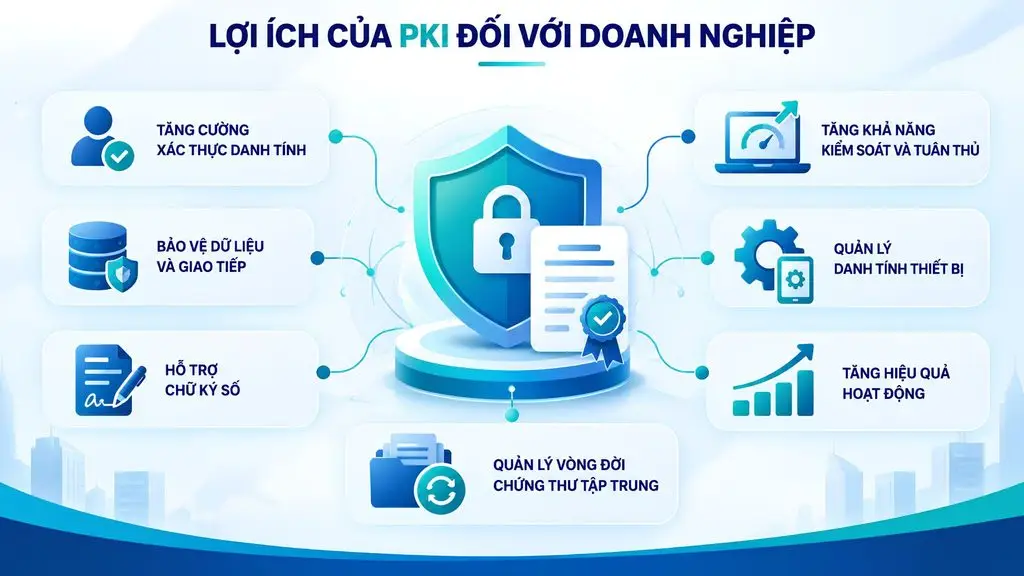
Đối với doanh nghiệp, PKI không chỉ phục vụ việc mã hóa dữ liệu mà còn tạo nền tảng để quản lý danh tính số, xác thực và kiểm soát các hoạt động giao tiếp trong toàn hệ thống. Khi số lượng người dùng, máy chủ, thiết bị và ứng dụng ngày càng tăng, PKI giúp doanh nghiệp xây dựng cơ chế trust có cấu trúc, thay vì quản lý riêng lẻ từng tài khoản, khóa hoặc chứng thư.
Tăng cường xác thực danh tính
PKI cho phép doanh nghiệp xác thực người dùng, máy chủ và thiết bị dựa trên certificate và cặp khóa mật mã. Thay vì chỉ phụ thuộc vào mật khẩu, hệ thống có thể yêu cầu một thiết bị hoặc người dùng chứng minh quyền sở hữu private key tương ứng với certificate hợp lệ. Cách tiếp cận này giúp giảm rủi ro từ thông tin đăng nhập bị đánh cắp và tăng độ tin cậy khi kiểm soát quyền truy cập vào tài nguyên nội bộ.
Bảo vệ dữ liệu và giao tiếp
PKI hỗ trợ thiết lập các kênh giao tiếp an toàn thông qua những giao thức sử dụng mật mã khóa công khai như TLS. Doanh nghiệp có thể sử dụng certificate để xác thực máy chủ, thiết bị hoặc các bên tham gia trước khi thiết lập kết nối. Kết hợp với mã hóa và cơ chế kiểm tra tính toàn vẹn, PKI góp phần bảo vệ dữ liệu khi truyền giữa người dùng, ứng dụng, server, API và các hệ thống doanh nghiệp.
Hỗ trợ chữ ký số
PKI cung cấp nền tảng để triển khai chữ ký số cho tài liệu, hợp đồng, giao dịch và phần mềm. Private key được sử dụng để tạo chữ ký, trong khi public key tương ứng được dùng để kiểm tra chữ ký và tính toàn vẹn của nội dung. Khi public key được liên kết với danh tính thông qua certificate, doanh nghiệp có thể xác định chủ thể đứng sau chữ ký và tăng độ tin cậy đối với các quy trình giao dịch điện tử.
Quản lý danh tính thiết bị
Trong môi trường có hàng nghìn máy tính, server, mobile device hoặc IoT device, việc xác định thiết bị nào được phép kết nối trở thành một yêu cầu quan trọng. PKI cho phép cấp certificate riêng cho từng thiết bị, tạo ra một danh tính số có thể được sử dụng trong quá trình xác thực. Khi thiết bị bị mất, bị xâm nhập hoặc không còn được phép hoạt động, certificate tương ứng có thể được thu hồi để ngăn thiết bị tiếp tục được tin cậy.
Quản lý vòng đời chứng thư tập trung
PKI giúp doanh nghiệp quản lý certificate theo một vòng đời thống nhất, từ yêu cầu cấp, xác minh, phát hành đến gia hạn, thay thế và thu hồi. Việc tập trung hóa quy trình giúp hạn chế tình trạng certificate hết hạn mà không được phát hiện, certificate không còn phù hợp nhưng vẫn được sử dụng hoặc khó xác định chứng thư đang thuộc về hệ thống nào. Với môi trường lớn, doanh nghiệp có thể kết hợp PKI với các công cụ tự động hóa để giảm khối lượng công việc quản trị thủ công.
Tăng khả năng kiểm soát và tuân thủ
PKI tạo ra các chính sách và quy trình nhất quán cho việc quản lý danh tính, khóa và certificate. Doanh nghiệp có thể quy định rõ ai hoặc thiết bị nào được cấp certificate, certificate được sử dụng cho mục đích gì, thời hạn bao lâu và khi nào phải thu hồi. Việc quản lý tập trung cùng khả năng ghi nhận hoạt động liên quan đến certificate cũng hỗ trợ kiểm toán, kiểm soát nội bộ và đáp ứng các yêu cầu bảo mật hoặc tuân thủ phù hợp với từng ngành.
Nhìn tổng thể, lợi ích lớn nhất của PKI đối với doanh nghiệp là xây dựng một nền tảng trust có thể quản lý ở quy mô lớn. Thay vì xử lý danh tính và khóa mật mã theo từng hệ thống riêng lẻ, doanh nghiệp có thể chuẩn hóa cách xác thực, bảo vệ giao tiếp và quản lý certificate trong toàn bộ môi trường số.
>>> Xem thêm:
- Cyber Security là gì? 9 loại Cyber Security phổ biến
- 40 công cụ kiểm tra bảo mật website và mã độc website chính xác
- Top 35 công ty thiết kế website chuyên nghiệp, uy tín nhất Việt Nam
- Dịch vụ thiết kế website chuyên nghiệp, chuẩn SEO, tối ưu hiệu quả
Các vấn đề an ninh liên quan đến PKI
PKI giúp doanh nghiệp xây dựng cơ chế xác thực và trust ở quy mô lớn, nhưng bản thân hạ tầng này cũng có thể trở thành mục tiêu tấn công. Một sự cố liên quan đến private key, CA, certificate hoặc hệ thống quản lý khóa có thể ảnh hưởng đến nhiều người dùng, thiết bị và dịch vụ cùng lúc. Vì vậy, bảo mật PKI cần được xem xét trên cả phương diện công nghệ, cấu hình và quy trình vận hành.
Lộ hoặc đánh cắp khóa riêng tư
Private key là thành phần cần được bảo vệ nghiêm ngặt. Nếu private key của người dùng, máy chủ hoặc CA bị lộ, kẻ tấn công có thể sử dụng khóa để giả mạo chủ thể tương ứng hoặc tạo ra các chữ ký không được phép. Rủi ro đặc biệt nghiêm trọng khi private key của CA bị xâm phạm vì có thể ảnh hưởng đến độ tin cậy của các certificate do CA đó phát hành.
Tấn công vào Certificate Authority (CA)
CA là một trong những điểm tin cậy quan trọng nhất của PKI. Nếu CA bị xâm nhập, kẻ tấn công có thể tìm cách truy cập private key, thay đổi cấu hình hoặc lạm dụng quyền phát hành certificate. Do đó, CA thường cần được bảo vệ bằng kiểm soát truy cập nghiêm ngặt, phân tách quyền hạn và các biện pháp bảo vệ khóa chuyên dụng.
Chứng thư số bị giả mạo hoặc cấp sai
Certificate có thể trở thành rủi ro nếu được cấp cho sai danh tính, sai tên miền hoặc sai mục đích sử dụng. Trong trường hợp CA bị lạm dụng hoặc quy trình xác minh danh tính không đủ chặt chẽ, certificate không đáng tin cậy có thể được đưa vào hệ thống. Điều này làm suy yếu trust model và có thể tạo điều kiện cho các cuộc tấn công giả mạo.
Chứng thư số hết hạn hoặc bị thu hồi
Certificate có thời hạn hiệu lực và có thể bị thu hồi trước thời hạn khi private key bị lộ, thông tin certificate không còn chính xác hoặc certificate không còn được phép sử dụng. Nếu hệ thống không phát hiện certificate hết hạn hoặc không kiểm tra trạng thái thu hồi phù hợp, dịch vụ có thể bị gián đoạn hoặc tiếp tục tin tưởng vào một certificate không còn an toàn.
Tấn công Man-in-the-Middle (MITM)
PKI và certificate giúp các bên xác thực danh tính trong những giao thức như TLS, từ đó giảm nguy cơ kết nối với máy chủ giả mạo. Tuy nhiên, nếu certificate bị cấp sai, CA bị xâm phạm hoặc hệ thống xác thực certificate được cấu hình không đúng, kẻ tấn công có thể tìm cách chen vào giữa quá trình giao tiếp. Đây là lý do việc kiểm tra certificate và chuỗi trust phải được thực hiện chính xác.
Tấn công vào hệ thống quản lý khóa
Ngoài CA, các hệ thống lưu trữ và quản lý private key cũng là mục tiêu có giá trị cao. Kẻ tấn công có thể tìm cách khai thác lỗ hổng trong key management system, credential quản trị hoặc cơ chế backup để truy cập khóa. Việc kiểm soát quyền truy cập, mã hóa khóa khi lưu trữ và bảo vệ khóa bằng phần cứng chuyên dụng có thể giúp giảm rủi ro.
Tấn công từ chối dịch vụ (DoS/DDoS)
Các thành phần PKI như CA, OCSP responder hoặc repository có thể trở thành mục tiêu của DoS/DDoS. Khi dịch vụ xác thực hoặc kiểm tra trạng thái certificate không khả dụng, một số hệ thống có thể gặp khó khăn trong việc thiết lập kết nối hoặc xác minh danh tính.
Lỗ hổng trong thuật toán và giao thức mật mã
PKI phụ thuộc vào các thuật toán và giao thức mật mã để bảo vệ khóa, certificate và dữ liệu. Khi một thuật toán trở nên yếu hoặc một giao thức có lỗ hổng, mức độ an toàn của hệ thống có thể suy giảm. Doanh nghiệp cần theo dõi vòng đời của thuật toán, loại bỏ cơ chế mật mã lỗi thời và cập nhật cấu hình theo các tiêu chuẩn bảo mật phù hợp.
Lỗi cấu hình và quy trình thủ công
Không phải mọi sự cố PKI đều bắt nguồn từ một cuộc tấn công trực tiếp. Certificate cấp sai, cấu hình trust không chính xác, quên gia hạn hoặc quản lý private key thiếu kiểm soát đều có thể tạo ra lỗ hổng. Khi số lượng certificate và thiết bị tăng lên, việc phụ thuộc quá nhiều vào thao tác thủ công càng làm tăng nguy cơ sai sót và khó kiểm soát.
Mối đe dọa từ điện toán lượng tử
Điện toán lượng tử quy mô lớn trong tương lai có thể ảnh hưởng đến một số thuật toán mật mã khóa công khai đang được sử dụng trong PKI. Đặc biệt, các hệ thống dựa trên RSA và elliptic-curve cryptography cần được xem xét trong kế hoạch chuyển đổi sang mật mã hậu lượng tử (Post-Quantum Cryptography – PQC). Doanh nghiệp có hệ thống PKI quan trọng nên bắt đầu theo dõi khả năng chuyển đổi và quản lý crypto-agility để có thể thay thế thuật toán khi cần thiết.
Nhìn chung, PKI chỉ an toàn khi toàn bộ chuỗi trust, khóa, certificate, hệ thống quản lý và quy trình vận hành đều được bảo vệ. Doanh nghiệp không nên chỉ tập trung vào CA mà cần quản lý toàn bộ vòng đời PKI, từ tạo khóa và cấp certificate đến giám sát, gia hạn, thu hồi và thay thế.
Kết luận
Hiểu PKI là gì giúp doanh nghiệp nắm rõ cách PKI hỗ trợ quản lý danh tính số, khóa mật mã và chứng thư số trong môi trường số. PKI được ứng dụng trong HTTPS, chữ ký số, xác thực người dùng và thiết bị, bảo mật email, IoT và giao dịch điện tử. Khi triển khai đúng cách, PKI giúp tăng cường xác thực, bảo vệ dữ liệu và kiểm soát vòng đời certificate, đồng thời giảm rủi ro bảo mật trong quá trình vận hành.
Câu hỏi thường gặp
PKI là gì?
PKI (Public Key Infrastructure) là hạ tầng khóa công khai dùng để quản lý khóa mật mã, chứng thư số và danh tính số trong môi trường điện tử. PKI giúp xác thực người dùng, máy chủ hoặc thiết bị, đồng thời hỗ trợ mã hóa dữ liệu và chữ ký số. Hệ thống này thường bao gồm CA, RA, chứng thư số, cặp khóa công khai – khóa riêng tư và các cơ chế quản lý vòng đời chứng thư.
Hệ thống PKI gồm những thành phần nào?
Một hệ thống PKI thường gồm Certificate Authority (CA), Registration Authority (RA), chứng thư số, cặp khóa công khai và khóa riêng tư, kho lưu trữ chứng thư cùng cơ chế kiểm tra trạng thái như CRL hoặc OCSP. Ngoài ra, PKI còn có Certificate Policy (CP) và Certification Practice Statement (CPS) để quy định chính sách và cách vận hành hệ thống. Tùy kiến trúc, các thành phần này có thể được triển khai tập trung hoặc phân tách.
Sản phẩm là thành phần mật mã trong hệ thống PKI nghĩa là gì?
“Sản phẩm là thành phần mật mã” thường được hiểu là sản phẩm hoặc thiết bị cung cấp chức năng mật mã cho hệ thống PKI, chẳng hạn như tạo, lưu trữ và sử dụng khóa mật mã hoặc thực hiện ký, xác thực và mã hóa. Ví dụ gồm HSM, smart card, USB token hoặc phần mềm mật mã. Thành phần này giúp bảo vệ khóa riêng tư và thực hiện các thao tác mật mã theo chính sách bảo mật của hệ thống PKI.
PKI trong kinh doanh được ứng dụng như thế nào?
Trong kinh doanh, PKI được ứng dụng để bảo mật website và giao dịch qua HTTPS, triển khai chữ ký số, xác thực người dùng và thiết bị, bảo vệ email bằng S/MIME, kết nối VPN hoặc Wi-Fi doanh nghiệp và quản lý danh tính thiết bị IoT. PKI cũng hỗ trợ doanh nghiệp kiểm soát vòng đời chứng thư số, từ cấp phát, gia hạn đến thu hồi, qua đó tăng khả năng quản lý và giảm rủi ro bảo mật.
PKI token là gì?
PKI token là thiết bị phần cứng dùng để lưu trữ và bảo vệ khóa mật mã, thường là khóa riêng tư, đồng thời hỗ trợ thực hiện các thao tác như ký số hoặc xác thực. USB token là một ví dụ phổ biến trong các hệ thống chữ ký số. Khóa riêng tư có thể được sử dụng trực tiếp trên thiết bị mà không cần xuất ra máy tính, giúp giảm nguy cơ bị sao chép hoặc đánh cắp trong quá trình sử dụng.
PKI key là gì? Public key là gì?
PKI key là khóa mật mã được sử dụng trong hệ thống PKI, thường bao gồm một cặp public key (khóa công khai) và private key (khóa riêng tư). Public key có thể được chia sẻ và thường được chứa trong chứng thư số để xác thực hoặc thực hiện các cơ chế mật mã. Private key phải được bảo vệ nghiêm ngặt và chỉ chủ thể được cấp quyền mới được sử dụng. Hai khóa có quan hệ toán học nhưng đảm nhiệm các chức năng khác nhau.
Hệ thống PKI được sử dụng để chứng thực tính tin cậy của loại khóa nào trong các phương pháp mật mã?
Hệ thống PKI được sử dụng chủ yếu để xác thực và thiết lập độ tin cậy cho khóa công khai (Public Key) trong các phương pháp mật mã khóa công khai. PKI thực hiện việc liên kết khóa công khai với danh tính của một cá nhân, tổ chức, máy chủ hoặc thiết bị thông qua chứng thư số do CA cấp. Nhờ đó, bên nhận có thể xác minh khóa công khai đang được sử dụng thực sự thuộc về đúng chủ thể được chứng nhận.