Trong bối cảnh số hóa diễn ra mạnh mẽ, dữ liệu trở thành tài sản cốt lõi của mọi cá nhân và tổ chức. Tuy nhiên, đi cùng với đó là nguy cơ ngày càng gia tăng từ các cuộc tấn công mạng, rò rỉ thông tin và truy cập trái phép. Để bảo vệ dữ liệu một cách hiệu quả, mã hóa được xem là giải pháp quan trọng trong chiến lược an ninh thông tin hiện đại. Vậy mã hóa là gì, và vì sao công nghệ này lại đóng vai trò then chốt trong bảo mật? Cùng TOT tìm hiểu chi tiết về khái niệm, lợi ích, các loại mã hóa phổ biến trong bài viết sau.
>>> Xem thêm các bài viết:
- Nguyên nhân và cách khắc phục lỗi bảo mật khi vào web
- HSTS là gì? Nguyên tắc hoạt động của cơ chế bảo mật HSTS
- DNS over HTTPS là gì? Tìm hiểu cách thức hoạt động của DoH
- CSP là gì? Tổng hợp thông tin chính sách bảo mật nội dung từ A – Z
- PKI là gì? Các ứng dụng Public Key Infrastructure phổ biến
Mã hóa là gì?
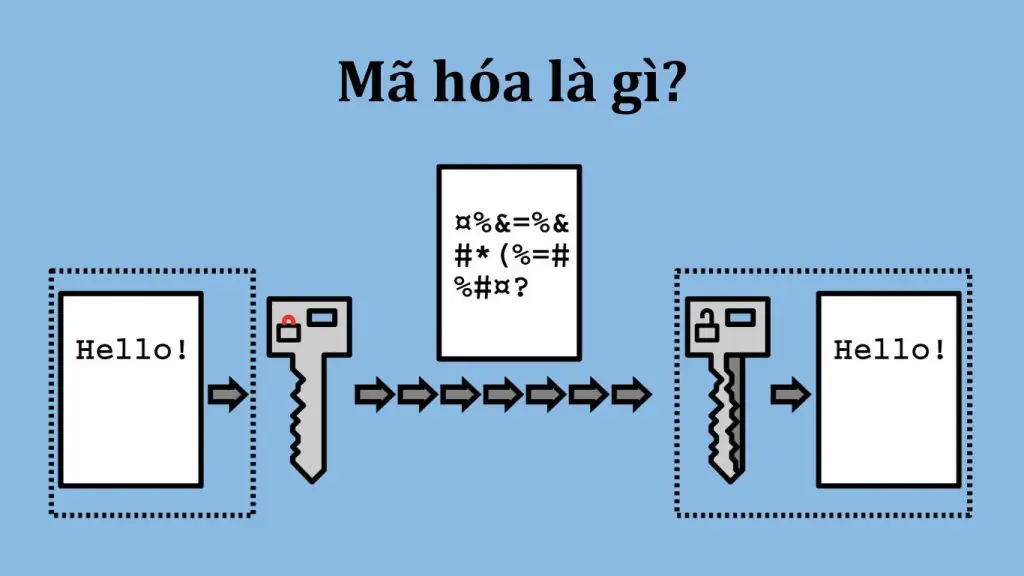
Mã hóa (encryption) là quá trình dùng thuật toán và khóa để biến dữ liệu gốc (plaintext) thành bản mã (ciphertext) không thể đọc được. Chỉ bên có khóa đúng mới giải mã được bản mã về dữ liệu ban đầu. Nhờ cơ chế đó, kẻ tấn công lấy được bản mã vẫn không hiểu nội dung bên trong.
Mã hóa là một nhánh của mật mã học (cryptography). Mật mã học là ngành nghiên cứu các kỹ thuật bảo vệ thông tin, bao gồm mã hóa, chữ ký số và hàm băm. Mã hóa tập trung vào tính bí mật của dữ liệu, tức là ngăn người không có quyền đọc được nội dung.
Mật mã Caesar là ví dụ đơn giản để hình dung cơ chế mã hóa. Phương pháp này dịch mỗi chữ cái đi một số vị trí cố định trong bảng chữ cái. Số vị trí dịch chính là khóa.
| Trước khi mã hóa | Khóa | Sau khi mã hóa |
| DULIEU | Dịch 3 ký tự | GXOLHX |
Người nhận biết khóa sẽ dịch ngược 3 ký tự để đọc lại chữ DULIEU. Người không biết khóa chỉ thấy chuỗi GXOLHX vô nghĩa.
Mật mã Caesar chỉ có 25 khóa khả dụng nên ngày nay không còn an toàn. Các thuật toán hiện đại giữ nguyên ý tưởng này nhưng dùng phép toán phức tạp hơn và khóa dài hàng trăm bit. Số tổ hợp khóa vì thế lớn đến mức máy tính hiện nay không thể thử hết trong thời gian thực tế.
>>> Xem thêm:
- Offshore development center là gì? Giải pháp tối ưu cho doanh nghiệp
- SSL là gì? Các chứng chỉ bảo mật website phổ biến
- MFA là gì? Tìm hiểu xác thực đa yếu tố & vai trò trong bảo mật hiện đại
Các thành phần cơ bản của một hệ thống mã hóa
Một hệ thống mã hóa gồm 4 thành phần: bản rõ, bản mã, thuật toán mã hóa và khóa mã hóa. Bản rõ là đầu vào, bản mã là đầu ra. Thuật toán quy định cách biến đổi, còn khóa quyết định kết quả cụ thể của mỗi lần biến đổi.
Thuật toán thường được công khai để giới chuyên môn kiểm chứng. Độ an toàn của mã hóa phụ thuộc vào việc giữ bí mật khóa, không phụ thuộc vào việc giấu thuật toán. Bảng dưới đây sẽ giải thích các thuật ngữ thường gặp trong một hệ thống mã hoá.
| Thuật ngữ | Giải thích | Ví dụ |
| Bản rõ (plaintext) | Dữ liệu gốc mà con người hoặc phần mềm đọc được | Số thẻ, mật khẩu Wi-Fi, hợp đồng |
| Bản mã (ciphertext) | Dữ liệu sau khi mã hóa, không đọc được nếu thiếu khóa | Chuỗi GXOLHX trong ví dụ Caesar |
| Thuật toán (cipher) | Tập quy tắc toán học dùng để mã hóa và giải mã | AES, RSA, ChaCha20 |
| Khóa (key) | Chuỗi bit bí mật điều khiển thuật toán | Khóa AES dài 256 bit |
| Khóa công khai (public key) | Khóa được chia sẻ rộng rãi, dùng trong mã hóa bất đối xứng | Khóa trong chứng chỉ TLS của website |
| Khóa bí mật (private key) | Khóa chỉ chủ sở hữu giữ, đi cặp với khóa công khai | Khóa lưu trên máy chủ web |
| Giải mã (decryption) | Quá trình đưa bản mã về bản rõ bằng khóa tương ứng | Trình duyệt đọc nội dung trang HTTPS |
>>> Xem thêm:
- SOC là gì? Tìm hiểu Security Operations Center (SOC)
- RFI là gì? Vai trò của yêu cầu thông tin trong kinh doanh
- CSRF là gì? Kỹ thuật tấn công và cách phòng chống CSRF hiệu quả
Mã hóa hoạt động như thế nào?
Mã hóa dùng thuật toán và khóa để biến bản rõ thành bản mã, sau đó bên nhận dùng khóa tương ứng để giải mã về dữ liệu gốc. Quy trình này áp dụng cho cả tệp lưu trên ổ đĩa lẫn dữ liệu gửi qua Internet. Ví dụ dưới đây mô tả một công ty gửi bảng lương cho ngân hàng:
- Tạo khóa: phần mềm sinh khóa ngẫu nhiên bằng bộ tạo số ngẫu nhiên an toàn. Trong ví dụ, hệ thống tạo một khóa AES dài 256 bit cho tệp bảng lương.
- Mã hóa bản rõ: thuật toán kết hợp bản rõ với khóa để tạo bản mã. Tệp bảng lương lúc này trở thành dãy dữ liệu không đọc được.
- Truyền hoặc lưu bản mã: bản mã được gửi qua mạng hoặc ghi lên ổ đĩa. Người nghe lén đường truyền chỉ thu được dãy dữ liệu vô nghĩa.
- Giải mã bằng khóa: bên nhận dùng khóa tương ứng để khôi phục bản rõ. Ngân hàng giải mã và đọc được tệp bảng lương nguyên vẹn.
Khâu khó nhất của quy trình thường nằm ở quản lý khóa, không nằm ở thuật toán. Doanh nghiệp cần xác định nơi lưu khóa, người được dùng khóa, lịch xoay vòng và phương án sao lưu. Khóa bị lộ thì thuật toán mạnh đến đâu cũng mất tác dụng bảo vệ.
Các loại hình mã hóa phổ biến hiện nay
Có 2 loại mã hóa chính là mã hóa đối xứng và mã hóa bất đối xứng. Hệ thống thực tế thường kết hợp cả hai thành mã hóa lai. Khác biệt cốt lõi nằm ở số khóa và cách hai bên chia sẻ khóa.
1. Mã hóa đối xứng (Symmetric Encryption)
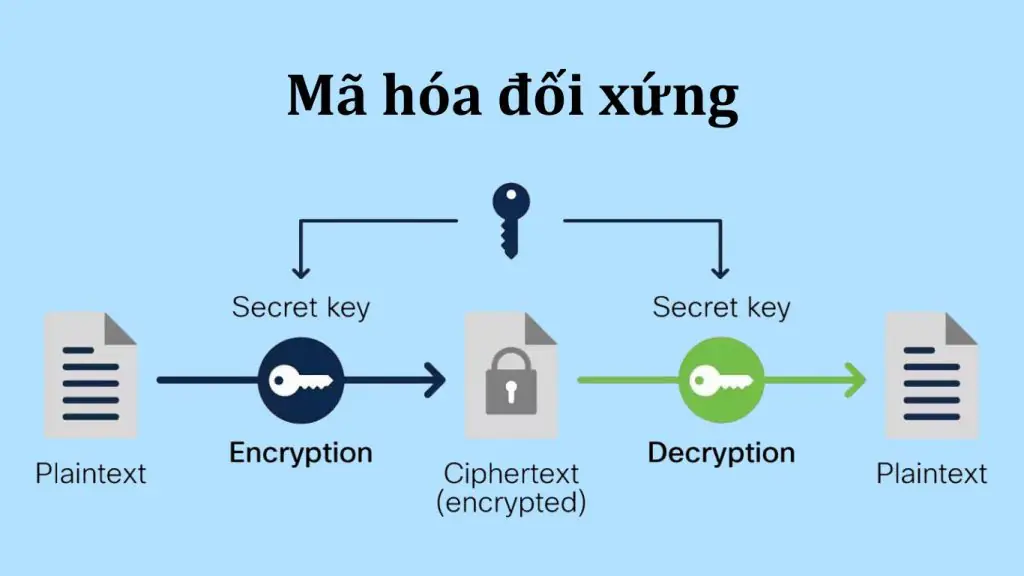
Mã hóa đối xứng là phương pháp sử dụng cùng một khóa để thực hiện cả hai quá trình mã hóa và giải mã dữ liệu. Người gửi và người nhận cần đồng thuận và bảo mật khóa này để đảm bảo thông tin được truyền đi an toàn. Đây là một trong những kỹ thuật mã hóa được sử dụng lâu đời và vẫn còn phổ biến đến ngày nay.
Phương pháp này thường được ứng dụng trong các hệ thống nội bộ, truyền tệp hoặc kết nối mạng khi yêu cầu tốc độ xử lý cao và phạm vi sử dụng khóa giới hạn.
2. Mã hóa bất đối xứng (Asymmetric Encryption)
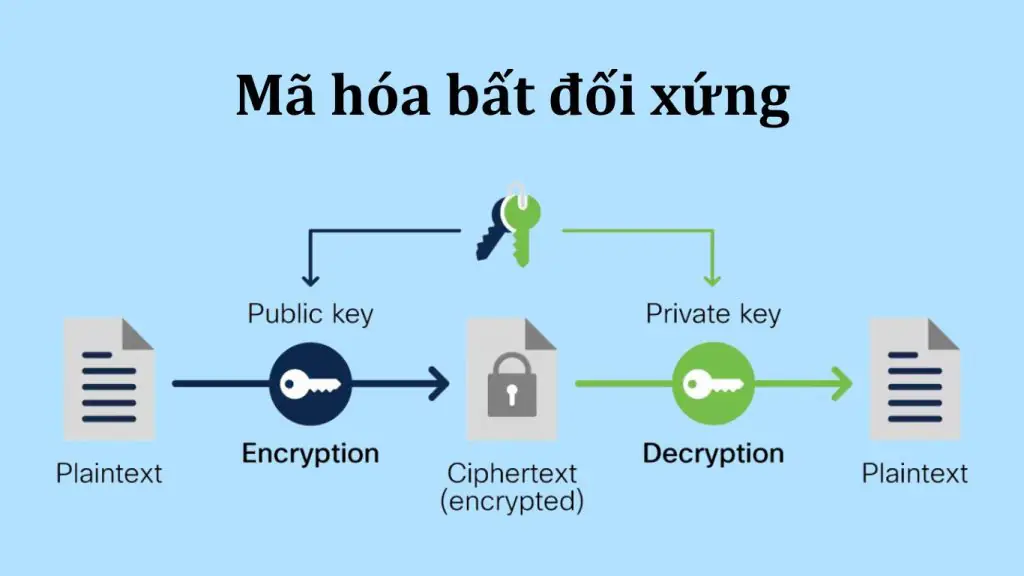
Mã hóa bất đối xứng dùng một cặp khóa gồm khóa công khai (public key) và khóa bí mật (private key). Dữ liệu sẽ được mã hóa bằng khóa công khai và chỉ có thể giải mã bằng khóa riêng tư tương ứng. Người gửi có thể công khai khóa mã hóa mà không ảnh hưởng đến tính bảo mật của dữ liệu, bởi chỉ người sở hữu khóa giải mã mới có thể truy cập nội dung.
Phương pháp này giúp đơn giản hóa việc phân phối khóa và thường được sử dụng trong các tình huống cần xác thực danh tính, ký số hoặc thiết lập kết nối an toàn giữa hai bên không quen biết trước đó. Tuy nhiên, do cấu trúc thuật toán phức tạp, mã hóa bất đối xứng thường tiêu tốn nhiều tài nguyên tính toán hơn và có tốc độ xử lý chậm hơn so với mã hóa đối xứng.
3. Mã hóa lai (Hybrid Encryption)
Mã hóa lai dùng kỹ thuật bất đối xứng để thống nhất khóa phiên, sau đó dùng mã hóa đối xứng cho toàn bộ dữ liệu. Khóa phiên là khóa đối xứng tạm thời chỉ dùng cho một kết nối. Cách kết hợp này giữ được cả độ an toàn khi trao khóa lẫn tốc độ xử lý.
Giao thức TLS 1.3 là ví dụ điển hình của mã hóa lai trên web. Quá trình bắt tay diễn ra như sau:
- Trình duyệt và máy chủ trao đổi tham số ECDHE để cùng tính ra một bí mật chung.
- Máy chủ dùng khóa bí mật ký dữ liệu bắt tay, chứng minh danh tính qua chứng chỉ.
- Hai bên suy ra khóa phiên, rồi mã hóa nội dung bằng AES-GCM hoặc ChaCha20-Poly1305.
TLS 1.3 đã loại bỏ trao đổi khóa RSA tĩnh và bắt buộc dùng khóa tạm thời cho mỗi phiên. Lộ khóa bí mật của máy chủ về sau vẫn không làm lộ các phiên đã ghi lại trước đó. Tính chất này gọi là forward secrecy.
Bảng sau so sánh 3 loại mã hóa theo các tiêu chí khi chọn giải pháp:
| Tiêu chí | Mã hoá đối xứng | Mã hoá bất đối xứng | Mã hoá lai |
| Số khóa | 1 khóa dùng chung | 1 cặp khóa | Cặp khóa kết hợp khóa phiên |
| Tốc độ | Nhanh | Chậm hơn nhiều lần | Nhanh sau bước bắt tay |
| Quản lý khóa | Khó phân phối khóa | Cần quản lý chứng chỉ và khóa bí mật | Khóa phiên tự sinh, cần bảo vệ khóa dài hạn |
| Thuật toán tiêu biểu | AES, ChaCha20 | RSA, ECC | TLS 1.3 (ECDHE kết hợp AES-GCM) |
| Trường hợp dùng | Ổ đĩa, cơ sở dữ liệu, tệp lớn | Trao khóa, chữ ký số |
>>> Xem thêm:
- Lỗ hổng bảo mật là gì? Tìm hiểu về lỗ hổng website và cách ngăn chặn hiệu quả
- Threat Intelligence là gì? Định hướng mới trong lĩnh vực an ninh mạng
- OWASP là gì? 10 lỗ hổng và rủi ro bảo mật hàng đầu theo OWASP
Phân loại mã hóa theo trạng thái dữ liệu
Dữ liệu cần được mã hóa ở cả 3 trạng thái: lưu trữ, truyền tải và đang xử lý. Mỗi trạng thái có rủi ro riêng nên cần công nghệ riêng. Chỉ bảo vệ một trạng thái sẽ để lại khoảng trống cho kẻ tấn công.
Mã hóa dữ liệu lưu trữ (Data at Rest)
Mã hóa dữ liệu lưu trữ bảo vệ dữ liệu nằm trên ổ đĩa, cơ sở dữ liệu và bản sao lưu. Các cấp độ phổ biến gồm mã hóa toàn ổ đĩa (FDE), mã hóa cơ sở dữ liệu và mã hóa từng trường (field-level encryption). Mã hóa từng trường bảo vệ các cột nhạy cảm như số căn cước ngay trong ứng dụng.
Mã hóa dữ liệu truyền tải (Data in Transit)
Mã hóa dữ liệu truyền tải bảo vệ dữ liệu di chuyển giữa thiết bị, máy chủ và dịch vụ. TLS 1.3 là chuẩn hiện hành cho kết nối web và API. VPN và IPsec tạo đường hầm mã hóa giữa văn phòng, nhân viên từ xa và hạ tầng đám mây.
Mã hóa dữ liệu đang sử dụng (Data in Use)
Mã hóa dữ liệu đang sử dụng bảo vệ dữ liệu khi được nạp vào bộ nhớ để xử lý. Confidential computing cô lập dữ liệu trong môi trường thực thi tin cậy của phần cứng. Homomorphic encryption cho phép tính toán trực tiếp trên bản mã nhưng hiện còn tốn nhiều tài nguyên.
| Trạng thái | Rủi ro chính | Công nghệ mã hóa | Ví dụ |
| Lưu trữ | Mất thiết bị, lộ bản sao lưu | FDE, mã hóa cơ sở dữ liệu, field-level encryption | BitLocker, FileVault |
| Truyền tải | Nghe lén, tấn công xen giữa | TLS 1.3, VPN, IPsec | HTTPS, kết nối API |
| Đang sử dụng | Đọc trộm bộ nhớ, truy cập trái phép từ quản trị hạ tầng | Confidential computing, homomorphic encryption | Xử lý dữ liệu nhạy cảm trên đám mây |
>>> Xem thêm:
- Cyber Security Analyst là gì? Làm thế nào để trở thành nhà phân tích an ninh mạng?
- Cyber Security Hygiene là gì? Vai trò và cách thực hành tốt nhất
- SQL injection là gì? 4 cách phòng chống SQL injection hiệu quả
Các thuật toán mã hóa phổ biến
Thuật toán mã hóa là tập quy tắc toán học dùng khóa để biến dữ liệu thành bản mã. AES là chuẩn đối xứng phổ biến nhất, còn RSA và ECC là hai thuật toán bất đối xứng chủ lực.
Thuật toán mã hóa đối xứng (Symmetric encryption)
Nhóm thuật toán đối xứng gồm 2 chuẩn đang dùng và 2 chuẩn đã lỗi thời:
- AES (Advanced Encryption Standard): AES mã hóa khối 128 bit với khóa 128, 192 hoặc 256 bit, được NIST chuẩn hóa năm 2001 trong FIPS 197. Thuật toán này có mặt trong TLS, Wi-Fi WPA2, WPA3 và mã hóa ổ đĩa.
- ChaCha20: ChaCha20 là thuật toán mã hóa dòng dùng khóa 256 bit, chạy nhanh trên thiết bị không có tăng tốc phần cứng cho AES. Thuật toán này có trong TLS 1.3 và nhiều ứng dụng di động.
- DES (Data Encryption Standard): DES dùng khóa 56 bit và là chuẩn của Mỹ từ năm 1977. Thuật toán này đã bị bẻ bằng brute force (thử lần lượt mọi khóa) nên không còn được dùng.
- 3DES (Triple DES): 3DES chạy DES ba lần để tăng độ an toàn nhưng tốc độ chậm. NIST không cho phép dùng 3DES để mã hóa sau ngày 31/12/2023.
>>> Xem thêm:
- XSS là gì? Cách kiểm tra và ngăn chặn tấn công XSS hiệu quả
- Cyber Security là gì? Tổng hợp 9 loại Cyber Security phổ biến hiện nay
- DDoS là gì? Dấu hiệu, cách phòng chống và xử lý hiệu quả
Thuật toán mã hóa bất đối xứng (Asymmetric encryption)
Nhóm thuật toán bất đối xứng phục vụ trao đổi khóa và chữ ký số, gồm 4 đại diện chính:
- RSA (Rivest, Shamir và Adleman): RSA dựa trên độ khó của bài toán phân tích số lớn thành thừa số nguyên tố, công bố năm 1977. Thuật toán dùng cho trao đổi khóa và chữ ký số, với khóa khuyến nghị từ 2048 bit.
- ECC (Elliptic Curve Cryptography): ECC dựa trên đường cong elliptic, cho độ an toàn tương đương RSA với khóa ngắn hơn nhiều. Thuật toán này phù hợp với thiết bị di động.
- Diffie-Hellman (ECDHE): Diffie-Hellman là giao thức giúp hai bên tạo khóa chung qua kênh công khai. ECDHE là biến thể dùng khóa tạm thời, nền tảng của bước bắt tay TLS.
- ML-KEM: ML-KEM là thuật toán trao khóa hậu lượng tử, được NIST chuẩn hóa trong FIPS 203 ngày 13/08/2024. Khuyến nghị sử dụng nằm ở mục câu hỏi thường gặp cuối bài.
>>> Xem thêm: Mã hóa PGP là gì? Cách thực hoạt động của mã hóa Pretty Good Privacy
Thuật toán mã hóa cổ điển (Classical Ciphers)
Thuật toán mã hóa cổ điển là một trong những phương pháp mã hóa lâu đời và đơn giản nhất. Các hệ thống này thường không sử dụng khóa mật mã mà chỉ cần người gửi và người nhận hiểu rõ cách biến đổi dữ liệu. Ví dụ điển hình bao gồm mã Caesar, mã hoán vị hoặc mã thay thế.
Ưu điểm lớn nhất của mã hóa cổ điển là dễ triển khai, không đòi hỏi tính toán phức tạp. Tuy nhiên, điểm yếu nghiêm trọng nằm ở tính bảo mật thấp. Khi thuật toán bị lộ, bất kỳ ai cũng có thể giải mã dữ liệu mà không cần thêm quyền truy cập nào khác. Vì vậy, các hệ thống hiện đại hiếm khi sử dụng phương pháp này trong môi trường đòi hỏi bảo mật cao.
Thuật toán mã hóa theo hướng một chiều (Hashing)
Mã hóa theo hướng một chiều là phương pháp chuyển dữ liệu gốc thành một chuỗi ký tự cố định mà không thể khôi phục ngược lại. Thuật toán này thường được dùng để lưu trữ mật khẩu hoặc kiểm tra tính toàn vẹn của tệp tin. Thay vì lưu mật khẩu thô, hệ thống sẽ lưu chuỗi hash. Khi người dùng đăng nhập, mật khẩu nhập vào sẽ được chuyển thành chuỗi và so sánh với dữ liệu đã lưu.
Hashing có tính nhất quán cao, chỉ cần thay đổi một ký tự đầu vào thì kết quả sẽ hoàn toàn khác. Các thuật toán phổ biến bao gồm MD5 và SHA, thường được dùng trong xác minh tải tệp hoặc quản lý quyền truy cập hệ thống.
>>> Xem thêm:
- Hướng dẫn chi tiết cách bảo mật cho website WordPress tốt nhất
- API là gì? Cách hoạt động và ứng dụng của API trong phát triển web
- Pentest là gì? Những thông tin cần biết về Penetration Testing
Mã hóa, hash và encoding khác nhau như thế nào?
Mã hóa có thể giải ngược bằng khóa, hash là một chiều và không giải ngược được. Encoding chỉ đổi định dạng và không có tác dụng bảo mật. Ba khái niệm này thường bị dùng lẫn lộn trong tài liệu kỹ thuật.
Nhiều bài viết gọi hash là “mã hóa một chiều”, nhưng cách gọi này không đúng theo nghĩa kỹ thuật. Mã hóa luôn đi cùng khóa và có quá trình giải mã. Hash không có khóa giải mã, nó chỉ tạo giá trị băm có độ dài cố định từ dữ liệu đầu vào.
Encoding cũng thường bị hiểu nhầm là một lớp bảo mật. Chuỗi Base64 nhìn giống bản mã nhưng bất kỳ ai cũng giải được, vì quá trình này không cần khóa.
| Tiêu chí | Mã hóa | Hash | Encoding |
| Mục đích | Giữ bí mật dữ liệu | Kiểm tra toàn vẹn, lưu mật khẩu | Đổi định dạng để truyền hoặc lưu |
| Có khóa không | Có | Không có khóa giải mã | Không |
| Giải ngược được không | Được, nếu có khóa đúng | Không | Được, không cần khóa |
| Ví dụ | AES | SHA-256, bcrypt | Base64 |
| Ứng dụng | Bảo mật dữ liệu | Lưu mật khẩu | Truyền dữ liệu nhị phân |
Ví dụ, ứng dụng nên lưu mật khẩu người dùng bằng bcrypt thay vì mã hóa. Khi đó, hệ thống chỉ cần so sánh giá trị băm và không bao giờ phải khôi phục mật khẩu gốc.
Vì sao cần mã hóa dữ liệu?
Trong bối cảnh rủi ro mạng ngày càng gia tăng, mã hóa dữ liệu trở thành một phần thiết yếu trong chiến lược bảo mật của mọi tổ chức. Hiểu về mã hóa là gì không chỉ giúp ngăn chặn truy cập trái phép, mã hóa còn đóng vai trò quan trọng trong việc đảm bảo tính toàn vẹn, tính riêng tư, tính bảo mật và khả năng tuân thủ các quy định pháp lý. Cụ thể:
Tính riêng tư
Mã hóa đảm bảo rằng chỉ những cá nhân hoặc hệ thống được cấp quyền mới có thể truy cập và đọc dữ liệu. Điều này giúp hạn chế tối đa việc lộ thông tin cá nhân, ngăn chặn các bên thứ ba như nhà cung cấp dịch vụ mạng hoặc kẻ tấn công truy cập vào nội dung nhạy cảm. Trong các ngành như chăm sóc sức khỏe, giáo dục hay thương mại điện tử, việc giữ kín dữ liệu cá nhân là điều bắt buộc để xây dựng lòng tin với người dùng.
Tính toàn vẹn dữ liệu
Mã hóa dữ liệu giúp bảo vệ thông tin khỏi việc bị thay đổi hoặc giả mạo trong quá trình truyền tải hoặc lưu trữ. Khi dữ liệu đã được mã hóa, bất kỳ chỉnh sửa nào trái phép cũng sẽ khiến nội dung trở nên không thể giải mã, từ đó giúp phát hiện và ngăn chặn hành vi tấn công. Đây là yếu tố đặc biệt quan trọng trong các môi trường yêu cầu độ chính xác cao như tài chính, y tế và chính phủ.
>>> Xem thêm:
- Ethical Hacking là gì? Vai trò và cách hoạt động của Ethical Hacking
- Zero Trust là gì? Cách hoạt động và nguyên tắc của Zero Trust
- SSO là gì? Phân loại và cách đăng nhập SSO – Đăng nhập 1 lần
Tính bảo mật
Ngay cả khi dữ liệu bị đánh cắp, nếu đã được mã hóa đúng cách, thông tin bên trong vẫn không thể bị đọc hoặc khai thác. Điều này giúp giảm thiểu thiệt hại trong các sự cố mất thiết bị, tấn công hệ thống hoặc rò rỉ dữ liệu từ nội bộ. Mã hóa là một trong những lớp bảo vệ cuối cùng giúp tổ chức giữ an toàn cho tài sản số trong mọi tình huống.
Đáp ứng các quy định bảo mật
Nhiều quy định và tiêu chuẩn quốc tế yêu cầu các tổ chức phải thực hiện mã hóa dữ liệu để bảo vệ người dùng. Một số ví dụ điển hình bao gồm HIPAA đối với dữ liệu y tế, PCI DSS đối với thông tin thẻ thanh toán, và GDPR đối với dữ liệu cá nhân tại châu Âu. Việc tuân thủ các quy định này không chỉ giúp tổ chức tránh các khoản phạt mà còn thể hiện trách nhiệm trong việc bảo vệ thông tin người dùng.
Ứng dụng của mã hóa trong thực tế
Mã hóa hiện diện trong hầu hết hoạt động số hằng ngày, từ duyệt web, nhắn tin, thanh toán đến lưu trữ đám mây. Người dùng thường không nhận ra vì phần mềm tự xử lý mã hóa ở phía sau.
HTTPS và chứng chỉ SSL/TLS trên website
HTTPS mã hóa kết nối giữa trình duyệt và máy chủ bằng giao thức TLS. Biểu tượng ổ khóa trên trình duyệt cho biết kết nối đã được mã hóa và chứng chỉ của website hợp lệ. Khi thiết kế website theo yêu cầu, TLS 1.3 và phương án cấp, gia hạn chứng chỉ cần được đưa vào yêu cầu bảo mật ngay từ đầu.
Ứng dụng nhắn tin mã hóa đầu cuối (E2EE)
Mã hóa đầu cuối giữ nội dung ở dạng bản mã trong suốt hành trình giữa hai thiết bị. WhatsApp và Signal đều dùng Signal Protocol. Theo tài liệu bảo mật của WhatsApp, giao thức này được thiết kế để ngăn bên thứ ba và cả WhatsApp đọc tin nhắn.
Mã hóa ổ đĩa và thiết bị di động
BitLocker trên Windows và FileVault trên macOS bảo vệ dữ liệu khi máy tính bị mất. iPhone dùng cơ chế Data Protection, các máy từ chip A14 trở lên mã hóa tệp bằng AES-256 ở chế độ XTS. Android yêu cầu mã hóa theo tệp bằng AES-256-XTS hoặc Adiantum.
Thanh toán điện tử và ngân hàng số
Thanh toán điện tử kết hợp mã hóa với tokenization. Tokenization thay số thẻ thật bằng một mã đại diện không có giá trị bên ngoài hệ thống thanh toán. PCI DSS cho phép bảo vệ số thẻ đã lưu bằng băm, cắt bớt, token chỉ mục hoặc mật mã mạnh.
Lưu trữ và dịch vụ đám mây
Các nền tảng đám mây lớn đều cung cấp mã hóa cho dữ liệu khách hàng. Google Cloud mã hóa mặc định mọi nội dung khách hàng lưu trữ mà người dùng không cần cấu hình. AWS KMS và Azure Key Vault là dịch vụ quản lý khóa, giúp doanh nghiệp kiểm soát việc tạo và sử dụng khóa.
>>> Xem thêm:
- Scrubbing Center là gì? Cách Scrubbing Center chống lại các mối đe dọa
- Bug Bounty là gì? Tổng quan về chương trình Săn Lỗi Bảo Mật Nhận Tiền
- DNS là gì? Tổng quan về cách cấu hình DNS trong hệ thống
Những quy định và tiêu chuẩn mã hóa dữ liệu
Mã hóa dữ liệu không chỉ là giải pháp kỹ thuật để bảo mật thông tin, mà còn là yêu cầu bắt buộc trong nhiều ngành. Việc tuân thủ các quy định liên quan giúp tổ chức bảo vệ quyền riêng tư của người dùng và tránh các rủi ro pháp lý. Một số tiêu chuẩn tiêu biểu bao gồm:
- HIPAA yêu cầu các đơn vị y tế tại Hoa Kỳ phải bảo vệ thông tin sức khỏe cá nhân, trong đó mã hóa là một trong những biện pháp được khuyến nghị.
- PCI DSS áp dụng cho các tổ chức xử lý thẻ thanh toán, yêu cầu bảo vệ dữ liệu thẻ để tránh rò rỉ thông tin tài chính.
- GDPR bắt buộc các tổ chức hoạt động tại châu Âu phải bảo vệ dữ liệu cá nhân của công dân, trong đó mã hóa là giải pháp phù hợp để đảm bảo tính riêng tư và an toàn thông tin.
- FISMA là đạo luật tại Hoa Kỳ yêu cầu các cơ quan chính phủ và nhà thầu phải triển khai các biện pháp bảo mật dữ liệu, trong đó có mã hóa để bảo vệ hệ thống thông tin liên bang.
- ISO/IEC 27001 là tiêu chuẩn quốc tế về quản lý an ninh thông tin, khuyến khích sử dụng mã hóa để kiểm soát quyền truy cập và bảo vệ dữ liệu nhạy cảm.
- CCPA là quy định tại bang California, Hoa Kỳ, yêu cầu các doanh nghiệp phải bảo vệ thông tin cá nhân của người tiêu dùng, đặc biệt với các dữ liệu dễ bị khai thác.
Việc tuân thủ các tiêu chuẩn này không chỉ giúp doanh nghiệp xây dựng hệ thống bảo mật vững chắc, mà còn nâng cao uy tín trong mắt khách hàng và đối tác.
>>> Xem thêm: Claude AI là gì? Hướng dẫn đăng ký tài khoản Claude AI miễn phí
Câu hỏi thường gặp về mã hóa
Mã hóa thông tin là gì?
Mã hóa thông tin là quá trình chuyển thông tin sang dạng không đọc được nếu thiếu khóa giải mã. Mục tiêu là giữ bí mật nội dung khi thông tin được lưu trữ hoặc gửi đi, ví dụ hồ sơ khách hàng hay tệp hợp đồng.
Mã hóa đầu cuối là gì?
Mã hóa đầu cuối (E2EE) là phương thức chỉ cho thiết bị của người gửi và người nhận giữ khóa giải mã. Máy chủ trung gian chỉ chuyển tiếp bản mã nên không đọc được nội dung. WhatsApp và Signal là hai ứng dụng tiêu biểu dùng phương thức này.
Mã hóa thông tin trong tin học là gì?
Trong môn tin học phổ thông, mã hóa thông tin là biểu diễn thông tin thành dãy bit 0 và 1 để máy tính xử lý. Ví dụ, chữ A trong bảng mã ASCII có giá trị 65, tương ứng dãy bit 01000001. Khái niệm này khác với mã hóa bảo mật vì không dùng khóa và không nhằm giữ bí mật.
Vì sao độ dài khóa quyết định độ an toàn của mã hóa?
Khóa càng dài thì số tổ hợp càng lớn, nên tấn công brute force càng tốn thời gian. AES-128 có 2^128 khóa khả dĩ, gấp 2^72 lần so với 2^56 khóa của DES. DES 56 bit đã bị bẻ bằng brute force, trong khi AES-128 chưa có cuộc tấn công khả thi nào trong thực tế.
Mã hóa có bị bẻ khóa không?
Có, mã hóa có thể bị bẻ khi thuật toán yếu, khóa ngắn hoặc khóa bị lộ. Trên thực tế, kẻ tấn công thường đánh cắp khóa hoặc khai thác lỗi triển khai thay vì giải toán. AES-256 triển khai đúng cách hiện chưa có cách bẻ khả thi bằng máy tính hiện nay.
Mã hóa nào an toàn nhất hiện nay?
Không có thuật toán nào an toàn tuyệt đối, lựa chọn đúng phụ thuộc vào mục đích sử dụng. Khuyến nghị phổ biến gồm:
- Mã hóa đối xứng: AES-256.
- Mã hóa bất đối xứng: ECC hoặc RSA-3072 trở lên.
- Trao khóa hậu lượng tử: ML-KEM.
NIST đề xuất lộ trình trong dự thảo IR 8547. RSA và ECC sẽ bị xem là lỗi thời sau năm 2030 và không được phép dùng sau năm 2035. Hệ thống cần lưu dữ liệu lâu dài nên bắt đầu đánh giá ML-KEM từ bây giờ.
Mất khóa giải mã có khôi phục được dữ liệu không?
Gần như không, vì dữ liệu mã hóa mạnh không thể đọc nếu thiếu khóa. Doanh nghiệp cần sao lưu khóa và lưu recovery key ở nơi an toàn. Với BitLocker, Microsoft Support không thể lấy lại hoặc tạo lại recovery key đã mất.
Mã hóa không chỉ là công cụ cốt lõi giúp bảo vệ dữ liệu trong kỷ nguyên số, mà còn là yêu cầu bắt buộc để đảm bảo tuân thủ các quy định bảo mật ngày càng nghiêm ngặt. Hiểu rõ mã hóa là gì, cách thức hoạt động và các thuật toán phổ biến sẽ giúp cá nhân và doanh nghiệp chủ động hơn trong việc xây dựng hệ thống bảo mật vững chắc, chống lại các mối đe dọa mạng ngày càng tinh vi.
TOT là đơn vị tiên phong trong lĩnh vực chuyển đổi số toàn diện, cung cấp các giải pháp thiết kế website, phát triển ứng dụng, và xây dựng hệ thống quản trị tối ưu cho doanh nghiệp.
TOT nổi bật với các gói dịch vụ linh hoạt, cá nhân hóa theo từng nhu cầu cụ thể, giúp doanh nghiệp dễ dàng tiếp cận công nghệ, tối ưu vận hành và nâng cao trải nghiệm khách hàng. Với định hướng “Công nghệ vì con người”, TOT không chỉ mang lại hiệu quả kỹ thuật mà còn tạo kết nối cảm xúc giữa thương hiệu và người dùng.
Khách hàng quan tâm đến các giải pháp số của TOT có thể tìm hiểu thêm tại trang Tin tức.
ĐẶT LỊCH TƯ VẤN VÀ NHẬN GÓI AUDIT WEBSITE MIỄN PHÍ NGAY HÔM NAY tại: https://topon.tech/en/contact/