Website luôn tiềm ẩn những rủi ro bảo mật như tấn công XSS, clickjacking và tải tài nguyên không đáng tin cậy. Để hạn chế những nguy cơ này, doanh nghiệp cần áp dụng các biện pháp bảo mật phù hợp, trong đó có CSP. Vậy CSP hoạt động như thế nào và cần lưu ý gì khi triển khai? Hãy cùng TOT tìm hiểu chi tiết qua bài viết dưới đây.
>>> Xem thêm:
- SHA là gì? Tìm hiểu ý nghĩa thuật toán băm SHA
- WCAG là gì? Nguyên tắc về khả năng tiếp cận nội dung website
- OWASP ZAP là gì? Công cụ chẩn đoán bảo mật OWASP ZAP
CSP là gì?
CSP (Content Security Policy) là cơ chế bảo mật giúp website kiểm soát các tài nguyên mà trình duyệt được phép tải và thực thi. Theo OWASP, CSP là một lớp phòng thủ bổ sung giúp giảm thiểu rủi ro từ các cuộc tấn công như Cross-Site Scripting (XSS). Cơ chế này đặc biệt hữu ích trong việc kiểm soát script và các tài nguyên từ nguồn bên ngoài, góp phần hạn chế một số lỗi bảo mật khi vào web.
CSP hoạt động thông qua các quy tắc xác định nguồn tài nguyên được phép sử dụng, chẳng hạn như JavaScript, CSS, hình ảnh và nội dung nhúng. Những quy tắc này cũng cần được cân nhắc khi triển khai các ứng dụng web tích hợp tính năng như chatbot mã nguồn mở.
Theo MDN Web Docs, CSP được khai báo chủ yếu qua HTTP response header Content-Security-Policy. Tuy nhiên, CSP chỉ là một lớp bảo vệ bổ sung, không thay thế các biện pháp bảo mật website khác như xử lý đầu vào và mã hóa đầu ra an toàn.
>>> Tìm hiểu thêm:
- OWASP là gì? 10 lỗ hổng và rủi ro bảo mật hàng đầu theo OWASP
- DNS over HTTPS là gì? Cách hoạt động của DOH
- Chứng chỉ SSL là gì? Giải pháp bảo mật tối ưu cho website & dữ liệu người dùng
Tầm quan trọng của chính sách bảo mật nội dung đối với Website
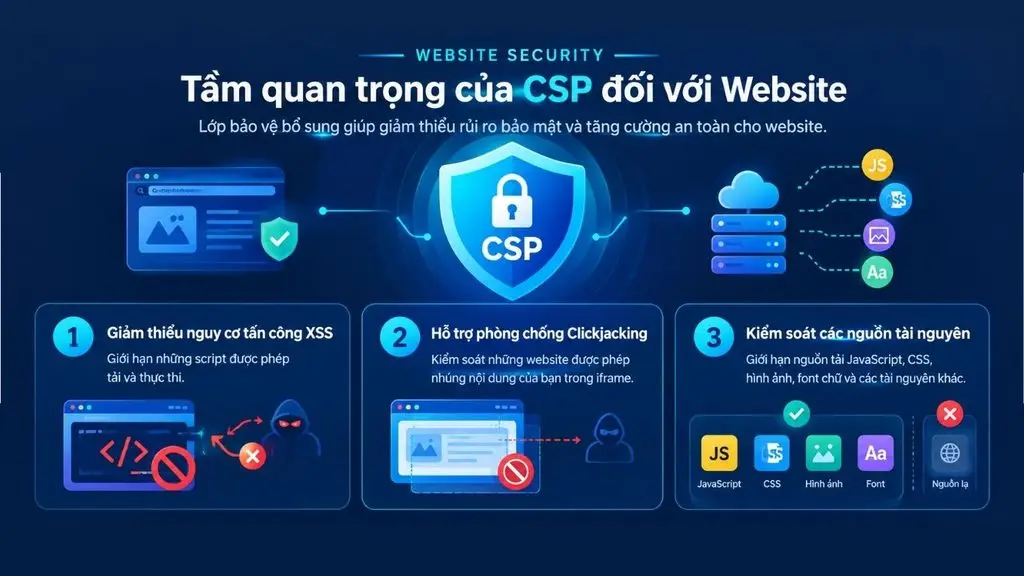
CSP đóng vai trò như một lớp phòng thủ bổ sung trước một số rủi ro bảo mật website. Theo OWASP, chính sách này đặc biệt hữu ích trong việc giảm thiểu nguy cơ XSS và clickjacking khi được cấu hình phù hợp.
Giảm thiểu nguy cơ tấn công XSS
Cross-Site Scripting (XSS) là dạng tấn công trong đó kẻ xấu tìm cách đưa mã độc vào trang web để thực thi trong trình duyệt của người dùng. Tùy thuộc vào lỗ hổng và ngữ cảnh tấn công, mã độc có thể được sử dụng để thao túng nội dung trang hoặc thực hiện các hành vi trái phép.
CSP giúp giảm thiểu rủi ro này bằng cách giới hạn những script được phép tải và thực thi. Theo OWASP, một chính sách CSP được cấu hình chặt chẽ có thể khiến việc khai thác lỗ hổng XSS trở nên khó khăn hơn. Tuy nhiên, CSP chỉ là lớp phòng thủ bổ sung, không thay thế việc xử lý đầu vào và mã hóa đầu ra an toàn.
Hỗ trợ phòng chống Clickjacking
Clickjacking là hình thức tấn công đánh lừa người dùng nhấp vào những thành phần giao diện bị che giấu hoặc ngụy trang, khiến họ vô tình thực hiện hành động ngoài ý muốn.
CSP hỗ trợ phòng chống dạng tấn công này thông qua chỉ thị frame-ancestors, cho phép website quy định những trang nào được phép nhúng nội dung của mình trong frame hoặc iframe. Ví dụ, website có thể chỉ cho phép chính nó nhúng trang hoặc không cho phép bất kỳ website nào nhúng trang. Theo OWASP Clickjacking Defense Cheat Sheet, chỉ thị này cần được khai báo trong HTTP response header, không phải thẻ meta HTML.
Kiểm soát các nguồn tài nguyên được tải trên website
Website thường sử dụng nhiều tài nguyên như JavaScript, CSS, hình ảnh, font chữ và các kết nối đến dịch vụ bên ngoài. Nếu không được kiểm soát phù hợp, một số tài nguyên có thể trở thành đường dẫn để nội dung không mong muốn được tải hoặc thực thi.
CSP cho phép quản trị viên thiết lập các quy tắc để giới hạn nguồn tài nguyên được phép sử dụng. Điều này hữu ích với những website tích hợp nhiều thư viện hoặc dịch vụ bên thứ ba, nhưng hiệu quả phụ thuộc vào chính sách được thiết lập và cách ứng dụng vận hành.
>>> Xem thêm:
- 40 công cụ kiểm tra bảo mật website và mã độc website chính xác
- CSRF là gì? Cách phòng chống tấn công từ CSRF hiệu quả
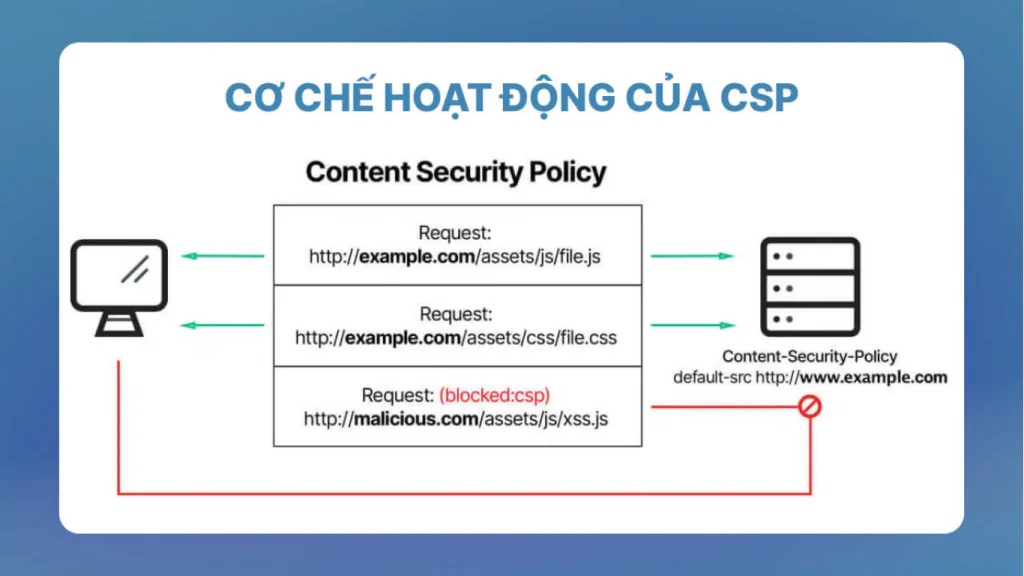
Cơ chế hoạt động của CSP
CSP (Content Security Policy) hoạt động bằng cách cung cấp cho trình duyệt các quy tắc bảo mật do website thiết lập. Khi người dùng truy cập trang, trình duyệt nhận chính sách CSP từ máy chủ thông qua HTTP response header Content-Security-Policy, sau đó áp dụng các quy tắc tương ứng để kiểm soát tài nguyên được phép tải và thực thi.
Phổ biến nhất, CSP được triển khai thông qua HTTP response header. Ngoài ra, website có thể khai báo chính sách bằng thẻ <meta> trong phần <head> của HTML. Tuy nhiên, phương pháp dùng thẻ meta không hỗ trợ đầy đủ mọi chỉ thị CSP, vì vậy HTTP response header vẫn là lựa chọn phù hợp hơn trong hầu hết trường hợp.
Ví dụ, website có thể khai báo CSP bằng thẻ meta như sau:
<meta
  http-equiv="Content-Security-Policy"
  content="default-src 'self'; img-src https://*; child-src 'none';"
>
Trong ví dụ này:
- default-src ‘self’: Mặc định chỉ cho phép các nhóm tài nguyên thuộc phạm vi áp dụng của chỉ thị này tải từ cùng nguồn với website, trừ khi có chỉ thị cụ thể hơn ghi đè.
- img-src https://*: Cho phép tải hình ảnh từ các máy chủ sử dụng HTTPS, không giới hạn ở một domain cụ thể.
- child-src ‘none’: Không cho phép tải nội dung con như frame hoặc worker theo phạm vi của chỉ thị này.
Lưu ý: Đây chỉ là ví dụ minh họa cú pháp, không phải cấu hình tối ưu cho mọi website. Trong thực tế, chính sách cần được điều chỉnh theo các tài nguyên mà website thực sự sử dụng. Nếu cần kiểm soát riêng nội dung được nhúng bằng iframe, có thể cân nhắc dùng frame-src; còn để giới hạn website nào được phép nhúng trang của mình, cần dùng frame-ancestors qua HTTP response header.
>> Xem thêm:
- HSTS là gì? Nguyên lý hoạt động, cách bật, tắt của cơ chế bảo mật HSTS
- PCI DSS là gì? Vai trò và 12 yêu cầu tuân thủ bảo mật PCI DSS
- DNS 8.8.8.8 là gì? Cách thay đổi DNS 8.8.8.8 đơn giản, dễ dàng
Các thẻ chỉ thị phổ biến của CSP
CSP sử dụng các chỉ thị (directives) để xác định những tài nguyên và hành vi nào được phép trên website. Mỗi chỉ thị đảm nhiệm một chức năng riêng, từ kiểm soát JavaScript, CSS, hình ảnh đến giới hạn kết nối và việc nhúng trang.
Dưới đây là những chỉ thị thường gặp khi xây dựng chính sách CSP:
Các chỉ thị kiểm soát nguồn tài nguyên
- default-src: Thiết lập quy tắc dự phòng cho các nhóm tài nguyên được CSP hỗ trợ khi không có chỉ thị cụ thể tương ứng.
- script-src: Kiểm soát nguồn JavaScript và các quy tắc liên quan đến việc thực thi script.
- style-src: Kiểm soát nguồn CSS, bao gồm stylesheet bên ngoài và CSS nội tuyến theo chính sách được cấu hình.
- img-src: Xác định nguồn được phép tải hình ảnh trên website.
- font-src: Xác định nguồn được phép tải font chữ.
- media-src: Kiểm soát nguồn tải các tài nguyên âm thanh và video.
- object-src: Kiểm soát nguồn nội dung được tải qua các phần tử như <object> và <embed>.
- manifest-src: Xác định nguồn được phép tải web application manifest.
- connect-src: Kiểm soát các URL mà script có thể kết nối đến thông qua những cơ chế như fetch(), XMLHttpRequest và WebSocket.
- frame-src: Xác định nguồn nội dung được phép nhúng vào trang thông qua iframe hoặc các phần tử frame tương ứng.
Các chỉ thị kiểm soát hành vi và nhúng trang
- frame-ancestors: Xác định những trang nào được phép nhúng website hiện tại trong frame hoặc iframe. Chỉ thị này hỗ trợ phòng chống clickjacking và phải được khai báo qua HTTP response header.
- form-action: Xác định những URL được phép nhận dữ liệu khi người dùng gửi biểu mẫu trên website.
- base-uri: Giới hạn các URL được phép sử dụng trong phần tử HTML <base>, giúp hạn chế nguy cơ thay đổi URL cơ sở của các liên kết tương đối.
Lưu ý: Chỉ thị default-src không phải quy tắc bao trùm mọi hành vi trên website. Các chỉ thị như form-action, frame-ancestors và base-uri có chức năng riêng. Vì vậy, khi triển khai CSP, quản trị viên cần lựa chọn và cấu hình các chỉ thị phù hợp với tài nguyên cũng như cách website vận hành.
>>> Xem thêm: Zero Trust là gì? Cách hoạt động và nguyên tắc của Zero Trust
Ví dụ thực tế về cách áp dụng CSP cho website
CSP cho phép quản trị viên thiết lập các quy tắc kiểm soát nguồn tài nguyên mà trình duyệt được phép tải. Tùy vào nhu cầu của website, chính sách có thể giới hạn tài nguyên ở cùng origin, cho phép một số domain cụ thể hoặc chỉ định nguồn riêng cho từng loại nội dung. Dưới đây là một số ví dụ minh họa.
Ví dụ 1: Chỉ cho phép nguồn mặc định từ website hiện tại
Content-Security-Policy: default-src ‘self’
Chính sách này đặt origin của website hiện tại làm nguồn mặc định cho các nhóm tài nguyên thuộc phạm vi áp dụng của default-src. Khi không có chỉ thị cụ thể hơn, tài nguyên từ nguồn khác có thể bị trình duyệt chặn.
Ví dụ 2: Cho phép tài nguyên từ domain chính và các subdomain
Content-Security-Policy: default-src ‘self’ https://topon.tech https://*.topon.tech
Cấu hình này cho phép nguồn cùng origin với website, domain topon.tech và các subdomain của domain đó đối với những nhóm tài nguyên do default-src kiểm soát. Chỉ nên thêm các nguồn thực sự cần thiết để tránh mở rộng phạm vi cho phép quá mức.
Ví dụ 3: Chỉ cho phép tải âm thanh và video từ các nguồn xác định
Content-Security-Policy: media-src https://media1.com https://media2.com
Chỉ thị media-src giới hạn nguồn tải âm thanh và video ở hai máy chủ được chỉ định. Những nguồn khác không đáp ứng quy tắc này sẽ bị chặn đối với tài nguyên media, trừ khi có chính sách CSP khác được áp dụng đồng thời.
>>> Tìm hiểu thêm:
- Tiêu chuẩn mã hóa dữ liệu AES là gì? Các chế độ hoạt động
- Tấn công Brute Force là gì? Cách phòng chống hiệu quả
CSP có thể ngăn chặn những lỗ hổng nào?
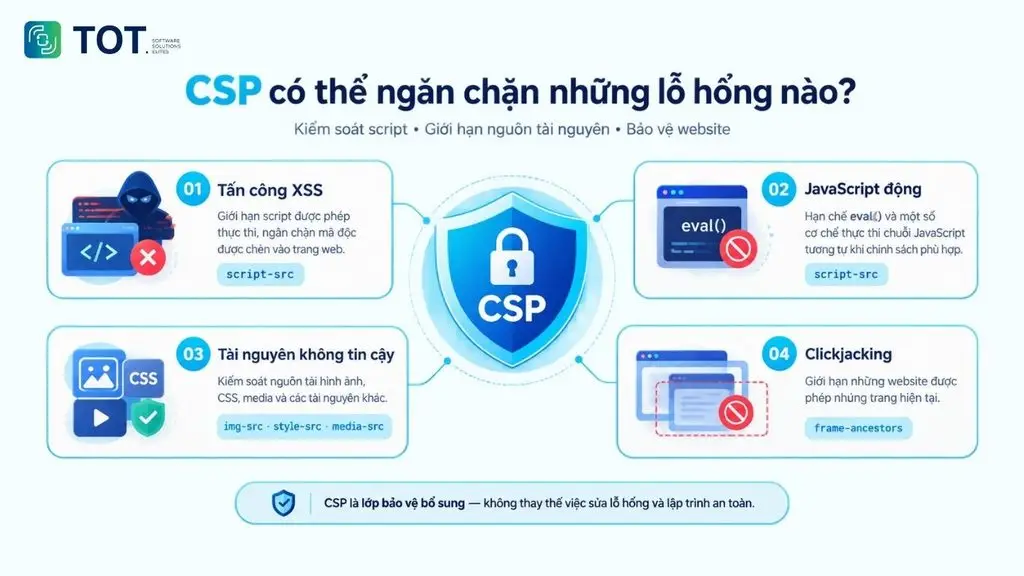
Content Security Policy (CSP) giúp giảm thiểu nguy cơ khai thác một số lỗ hổng bảo mật trên website, đặc biệt là tấn công Cross-Site Scripting (XSS). Bằng cách giới hạn nguồn tài nguyên được phép tải và thực thi, CSP có thể ngăn trình duyệt chạy các đoạn JavaScript hoặc tải tài nguyên không đáp ứng chính sách đã thiết lập.
Một số rủi ro CSP có thể giúp hạn chế gồm:
- Tấn công XSS: Các chính sách như script-src có thể chặn JavaScript nội tuyến hoặc script từ nguồn không được cho phép, giúp giảm nguy cơ thực thi mã độc được chèn vào trang web.
- Thực thi JavaScript động không an toàn: Khi script-src hoặc default-src được cấu hình phù hợp, CSP có thể chặn eval() và một số cơ chế thực thi chuỗi JavaScript tương tự, trừ khi chính sách cho phép rõ ràng.
- Tải tài nguyên từ nguồn không đáng tin cậy: Các chỉ thị như img-src, style-src và media-src giúp giới hạn nguồn tải hình ảnh, CSS, âm thanh và video.
- Một số hình thức nhúng website trái phép: Chỉ thị frame-ancestors có thể giới hạn những website được phép nhúng trang hiện tại, góp phần phòng chống Clickjacking.
Ngoài ra, CSP có chỉ thị upgrade-insecure-requests để yêu cầu trình duyệt nâng cấp các URL tài nguyên HTTP không an toàn lên HTTPS. Tuy nhiên, chỉ thị này không thay thế việc cấu hình HTTPS và HSTS cho website.
>> Xem thêm
- Mã hóa tiêu chuẩn TLS là gì? Chức năng & cơ chế hoạt động
- PKI là gì? Vai trò & cách hoạt động của hạ tầng khóa công khai
- Top 30 các nền tảng thiết kế website miễn phí, phổ biến, tốt nhất
Các phiên bản CSP
Content Security Policy đã được phát triển qua nhiều phiên bản nhằm mở rộng khả năng kiểm soát tài nguyên và tăng cường bảo vệ website trước các rủi ro như XSS. Ba phiên bản thường được nhắc đến là CSP Level 1, Level 2 và Level 3. Mỗi phiên bản bổ sung hoặc cải tiến các tính năng so với phiên bản trước.
CSP Level 1
CSP Level 1 đặt nền tảng cho việc kiểm soát nguồn tài nguyên mà trình duyệt được phép tải. Các chính sách có thể giới hạn nguồn của JavaScript, CSS, hình ảnh và những tài nguyên khác thông qua các chỉ thị như script-src, style-src và img-src.
Tuy nhiên, phiên bản này có khả năng kiểm soát hạn chế hơn so với các phiên bản sau, đặc biệt đối với việc cho phép những đoạn mã cụ thể một cách an toàn.
CSP Level 2
CSP Level 2 mở rộng các cơ chế kiểm soát, trong đó có hỗ trợ nonce và hash để cho phép những đoạn script hoặc style nội tuyến cụ thể đáp ứng chính sách.
Các cơ chế này giúp quản trị viên kiểm soát chặt chẽ hơn nội dung được phép thực thi, thay vì phải cho phép toàn bộ mã nội tuyến. Hiệu quả bảo vệ vẫn phụ thuộc vào cách tạo nonce, tính toán hash và cấu hình chính sách.
CSP Level 3
CSP Level 3 tiếp tục bổ sung các tính năng nhằm tăng tính linh hoạt và khả năng kiểm soát bảo mật. Một số tính năng đáng chú ý gồm:
- strict-dynamic: Cho phép mở rộng mức độ tin cậy từ script đã được xác thực bằng nonce hoặc hash sang những script mà nó tải động, theo các điều kiện của CSP.
- report-to: Hỗ trợ gửi báo cáo vi phạm CSP thông qua cơ chế Reporting API. Để tăng khả năng tương thích với các trình duyệt chưa hỗ trợ đầy đủ, có thể cần cấu hình thêm report-uri.
- unsafe-hashes: Cho phép sử dụng hash để cho phép một số event handler nội tuyến hoặc thuộc tính style cụ thể. Đây là cơ chế cần cân nhắc kỹ vì vẫn có rủi ro nếu cấu hình không phù hợp.
Bảng so sánh chi tiết CSP Level 1, 2 và 3
| Tiêu chí | CSP Level 1 | CSP Level 2 | CSP Level 3 |
| Hỗ trợ nonce/hash | X | ✔ | ✔ |
| Strict-dynamic | X | X | ✔ |
| Report-to | X | X | ✔ |
| Ngăn inline script | Hạn chế | Tốt | Rất tốt |
Khi nào nên sử dụng CSP?
CSP nên được triển khai khi website hoặc ứng dụng web của bạn có nguy cơ bị tấn công thông qua mã độc, đặc biệt là tấn công XSS (Cross-Site Scripting).
Các trường hợp nên sử dụng CSP bao gồm:
- Ứng dụng web phức tạp với nhiều tương tác người dùng và xử lý dữ liệu động.
- Các hệ thống quản trị (admin panel), trang quản lý thiết bị hoặc dashboard điều khiển từ xa.
- Nền tảng cho phép người dùng tải lên, lưu trữ hoặc chia sẻ nội dung như tài liệu, hình ảnh, tin nhắn hoặc file đính kèm.
- Website có tích hợp nhiều plugin, bên thứ ba hoặc script từ nguồn bên ngoài.
- Những trang có xử lý thông tin nhạy cảm như thanh toán, dữ liệu cá nhân hoặc tài khoản đăng nhập.
Trong các framework và nền tảng phát triển hiện đại, việc triển khai CSP tương đối dễ dàng nhưng lại mang lại hiệu quả bảo mật rất cao.
>>> Xem thêm:
- MFA là gì? Cách bảo vệ tài khoản ngăn 99.9% nguy cơ tấn công
- Mã hóa PGP là gì? Nguyên lý hoạt động của Pretty Good Privacy
Khi nào không nên sử dụng CSP?
Mặc dù Content Security Policy (CSP) giúp tăng cường bảo mật website, hiệu quả của chính sách phụ thuộc vào cách cấu hình và đặc điểm của từng hệ thống. Dưới đây là một số trường hợp cần cân nhắc khi triển khai:
- Website tĩnh, ít chức năng: Những website ít tương tác và không xử lý dữ liệu nhạy cảm có thể có mức độ ưu tiên triển khai CSP thấp hơn. Tuy nhiên, vẫn cần đánh giá rủi ro từ các nguồn tài nguyên bên ngoài và khả năng bị chèn mã độc.
- Ứng dụng đang có lỗ hổng bảo mật: Nếu website tồn tại lỗ hổng XSS hoặc các vấn đề bảo mật trong mã nguồn, cần ưu tiên khắc phục nguyên nhân gốc. CSP có thể được triển khai như một lớp bảo vệ bổ sung, nhưng không thay thế việc sửa lỗi bảo mật.
- Website sử dụng nhiều script bên ngoài: Các website tích hợp nhiều thư viện JavaScript, công cụ phân tích dữ liệu hoặc dịch vụ bên thứ ba có thể gặp khó khăn khi cấu hình CSP. Chính sách quá chặt có thể làm gián đoạn chức năng, trong khi chính sách quá rộng làm giảm hiệu quả bảo vệ. Vì vậy, cần kiểm tra các nguồn tài nguyên và thử nghiệm chính sách trước khi áp dụng chính thức.
>>> Xem thêm:
- Mã nguồn mở là gì? TOP 15 nền tảng mã nguồn mở tốt nhất
- TLS 1.2 là gì? Giao thức bảo mật đáng tin cậy trong thời đại số
Hạn chế của CSP là gì?
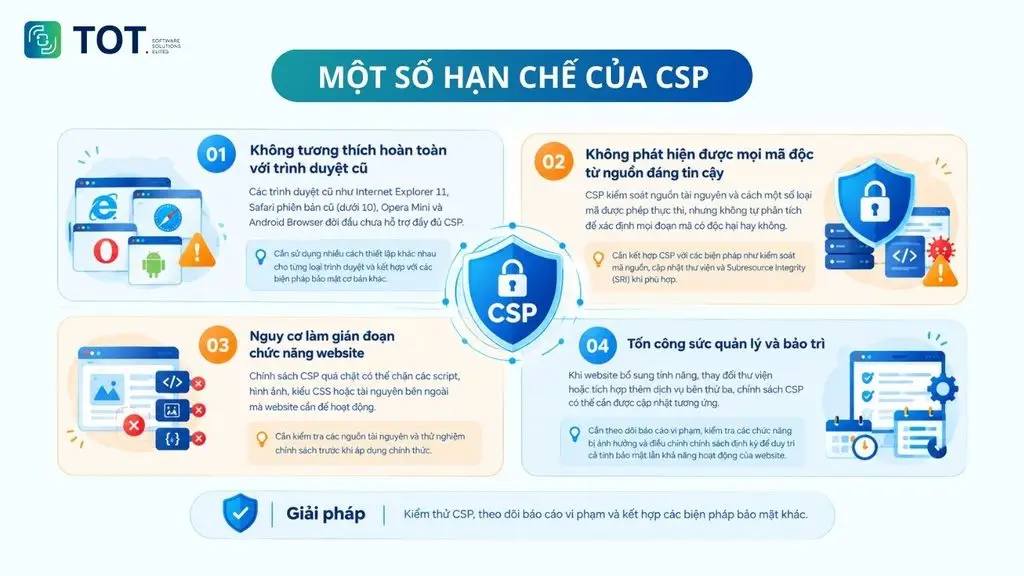
Mặc dù CSP là công cụ bảo mật mạnh mẽ, nhưng trong quá trình triển khai và vận hành, các tổ chức thường gặp phải một số hạn chế và thách thức nhất định cần lưu ý.
Không tương thích hoàn toàn với trình duyệt cũ
Các trình duyệt cũ như Internet Explorer 11, Safari phiên bản cũ (dưới 10), Opera Mini và Android Browser đời đầu chưa hỗ trợ đầy đủ CSP. Để khắc phục, cần sử dụng nhiều cách thiết lập khác nhau cho từng loại trình duyệt, đồng thời kết hợp với các biện pháp bảo mật cơ bản khác.
Không phát hiện được mọi mã độc từ nguồn đáng tin cậy
CSP kiểm soát nguồn tài nguyên và cách một số loại mã được phép thực thi, nhưng không tự phân tích để xác định mọi đoạn mã có độc hại hay không. Nếu nguồn tài nguyên được cho phép bị xâm phạm, mã độc vẫn có thể được tải trong những trường hợp chính sách không ngăn chặn được. Vì vậy, cần kết hợp CSP với các biện pháp như kiểm soát mã nguồn, cập nhật thư viện và Subresource Integrity (SRI) khi phù hợp.
Nguy cơ làm gián đoạn chức năng website
Chính sách CSP quá chặt có thể chặn các script, hình ảnh, kiểu CSS hoặc tài nguyên bên ngoài mà website cần để hoạt động. Ngược lại, chính sách cho phép quá nhiều nguồn có thể làm giảm hiệu quả bảo vệ. Vì vậy, cần kiểm tra các nguồn tài nguyên và thử nghiệm chính sách trước khi áp dụng chính thức.
Tốn công sức quản lý và bảo trì
Khi website bổ sung tính năng, thay đổi thư viện hoặc tích hợp thêm dịch vụ bên thứ ba, chính sách CSP có thể cần được cập nhật tương ứng. Quản trị viên cần theo dõi báo cáo vi phạm, kiểm tra các chức năng bị ảnh hưởng và điều chỉnh chính sách định kỳ để duy trì cả tính bảo mật lẫn khả năng hoạt động của website.
>>> Xem thêm:
- Vulnerability assessment là gì? Giải pháp rà quét và quản lý lỗ hổng bảo mật
- React Native là gì? Cách lập trình ứng dụng iOS & Android
Cách kiểm tra các vi phạm CSP trên website
Theo dõi báo cáo vi phạm CSP giúp quản trị viên phát hiện các tài nguyên bị chặn, xác định lỗi cấu hình và nhận biết những dấu hiệu bất thường có thể liên quan đến tấn công XSS.
Cấu hình báo cáo vi phạm CSP
CSP hỗ trợ gửi báo cáo đến một endpoint khi trình duyệt phát hiện hành vi vi phạm chính sách. report-uri là chỉ thị cũ; với các trình duyệt hỗ trợ Reporting API, có thể sử dụng report-to kết hợp với header Reporting-Endpoints. Để tăng khả năng tương thích, có thể khai báo cả report-uri và report-to.
Ví dụ cấu hình ở chế độ báo cáo, chưa chặn tài nguyên:
Reporting-Endpoints: csp-endpoint=”https://reports.example.com/csp”
Content-Security-Policy-Report-Only: default-src ‘none’; style-src https://dreamknight.click; report-uri https://reports.example.com/csp; report-to csp-endpoint
Trong ví dụ này, trình duyệt ghi nhận các vi phạm so với chính sách được khai báo và gửi báo cáo đến endpoint đã cấu hình. Vì sử dụng Content-Security-Policy-Report-Only, chính sách chỉ dùng để theo dõi, không chặn tài nguyên vi phạm.
Báo cáo có thể chứa thông tin như URL tài nguyên bị chặn, chỉ thị vi phạm và chính sách được áp dụng. Quản trị viên có thể dựa vào những thông tin này để xác định nguyên nhân và điều chỉnh CSP phù hợp.
Lưu ý: reports.example.com là domain minh họa. Khi triển khai thực tế, cần thay bằng endpoint có khả năng tiếp nhận báo cáo và cấu hình đúng theo yêu cầu của dịch vụ đang sử dụng.
Sử dụng công cụ Report URI
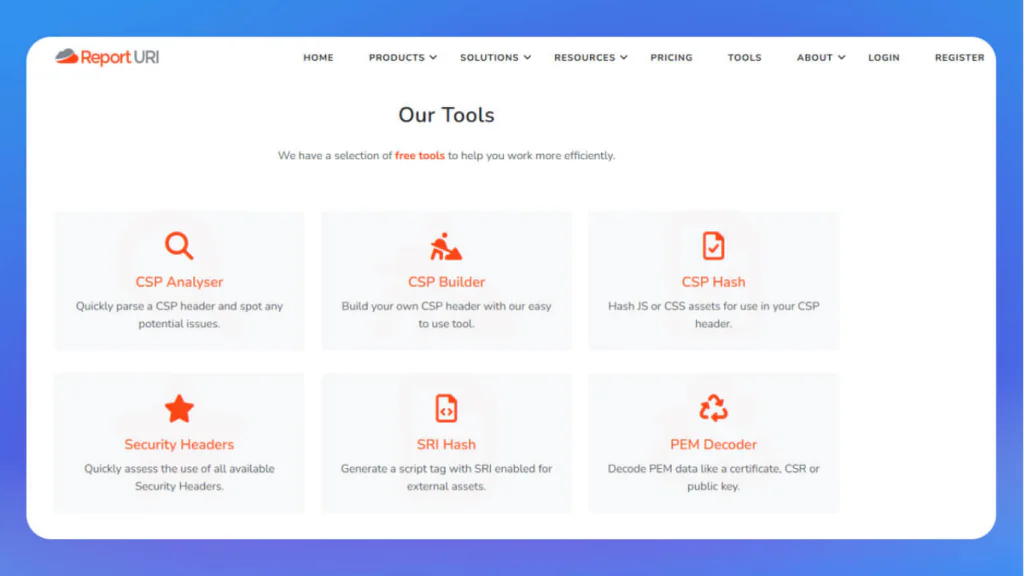
Report URI là dịch vụ hỗ trợ thu thập và phân tích báo cáo vi phạm CSP, giúp quản trị viên theo dõi các vấn đề phát sinh trong quá trình triển khai chính sách.
Các bước thiết lập cơ bản:
- Truy cập Report URI và tạo tài khoản.
- Làm theo hướng dẫn thiết lập CSP để tạo endpoint nhận báo cáo.
- Sao chép URL endpoint do dịch vụ cung cấp.
- Cấu hình endpoint trong các header CSP tương ứng trên website.
- Theo dõi báo cáo để xác định các vi phạm, phân biệt lỗi cấu hình với những dấu hiệu bất thường và điều chỉnh chính sách khi cần thiết.
Nên bắt đầu bằng chế độ Content-Security-Policy-Report-Only để kiểm tra tác động của chính sách trước khi chuyển sang thực thi. Đồng thời, cần kiểm tra chính sách bảo mật và thời hạn lưu trữ dữ liệu của dịch vụ báo cáo trước khi gửi thông tin từ website.
>> Xem thêm: GDPR là gì? Quy định về luật bảo vệ dữ liệu của EU
Một số câu hỏi thường gặp về CSP
CSP viết tắt của từ gì?
CSP là viết tắt của Content Security Policy, hay còn gọi là Chính sách bảo mật nội dung. Đây là một cơ chế bảo mật được tích hợp vào trình duyệt, giúp kiểm soát các nguồn tài nguyên (như script, style, hình ảnh, iframe…) mà trình duyệt được phép tải về từ một trang web.
Content-security-policy header là gì?
Content-Security-Policy header là một loại HTTP response header được máy chủ gửi đến trình duyệt để thiết lập các quy tắc bảo mật cho trang web. Header này cho phép quản trị viên kiểm soát nguồn tải JavaScript, CSS, hình ảnh, phông chữ và các tài nguyên khác. Khi tài nguyên vi phạm chính sách, trình duyệt có thể chặn tài nguyên đó theo các quy tắc đã cấu hình.
Điểm CSP là gì?
Điểm CSP (CSP Score) là một chỉ số đánh giá mức độ an toàn của chính sách Content Security Policy mà website đang áp dụng. Thông thường, điểm này được đo bằng công cụ tự động như Google Lighthouse, giúp đánh giá mức độ bảo vệ chống lại các lỗ hổng phổ biến phía client.
Dạng CSP là gì?
CSP thường được triển khai theo hai cách chính:
- Chế độ thực thi (Enforce Mode): Sử dụng header Content-Security-Policy. Trình duyệt thực thi các quy tắc đã cấu hình và chặn những tài nguyên vi phạm chính sách.
- Chế độ chỉ báo cáo (Report-Only Mode): Sử dụng header Content-Security-Policy-Report-Only. Trình duyệt ghi nhận các vi phạm để quản trị viên đánh giá và điều chỉnh chính sách mà không chặn tài nguyên chỉ vì vi phạm chính sách ở chế độ này.
CSP có thay thế HTTPS không?
Không. CSP và HTTPS giải quyết những vấn đề bảo mật khác nhau. HTTPS sử dụng TLS để bảo vệ dữ liệu trong quá trình truyền tải, trong khi CSP giúp trình duyệt kiểm soát tài nguyên và hành vi tải nội dung theo chính sách của website.
>>> Xem thêm:
- Thiết kế phần mềm theo yêu cầu tại Hà Nội chuyên nghiệp, giá tốt
- Nhận viết phần mềm theo yêu cầu riêng, giá tốt, uy tín
- Threat Intelligence là gì? Xu hướng mới của ngành an ninh mạng
- Cyber Security là gì? 9 loại Cyber Security phổ biến
- SSO là gì? Cách hoạt động & đăng nhập tài khoản SSO 2026
Kết luận
Trong thời đại số hóa hiện nay với nhiều nguy cơ tấn công mạng tiềm ẩn, việc nắm rõ CSP là gì và triển khai chính sách bảo mật nội dung hiệu quả là điều cần thiết để bảo vệ website khỏi XSS hay chặn mã độc trên web từ bên thứ ba. Một chính sách Content Security Policy được cấu hình chính xác không chỉ giúp gia tăng khả năng phòng vệ của hệ thống, mà còn góp phần nâng cao uy tín thương hiệu và tạo dựng niềm tin vững chắc với người dùng.
TOT là đơn vị tiên phong trong lĩnh vực chuyển đổi số toàn diện, cung cấp các giải pháp thiết kế website, phát triển ứng dụng, và xây dựng hệ thống quản trị tối ưu cho doanh nghiệp.
TOT nổi bật với các gói dịch vụ linh hoạt, cá nhân hóa theo từng nhu cầu cụ thể, giúp doanh nghiệp dễ dàng tiếp cận công nghệ, tối ưu vận hành và nâng cao trải nghiệm khách hàng. Với định hướng “Công nghệ vì con người”, TOT không chỉ mang lại hiệu quả kỹ thuật mà còn tạo kết nối cảm xúc giữa thương hiệu và người dùng.
Khách hàng quan tâm đến các giải pháp số của TOT có thể tìm hiểu thêm tại trang Tin tức.
ĐẶT LỊCH TƯ VẤN VÀ NHẬN GÓI AUDIT WEBSITE MIỄN PHÍ NGAY HÔM NAY tại: https://topon.tech/en/contact/
Nguồn tham khảo: