SOC là gì và tại sao doanh nghiệp cần đến giải pháp này để bảo vệ hệ thống thông tin? Trước nguy cơ bị tấn công mạng, doanh nghiệp cần có khả năng phát hiện sớm các mối đe dọa và ứng phó kịp thời để hạn chế thiệt hại. SOC đáp ứng nhu cầu này thông qua việc giám sát hệ thống, phát hiện dấu hiệu bất thường và phối hợp xử lý sự cố bảo mật. Trong bài viết dưới đây, TOT sẽ giúp bạn hiểu rõ khái niệm SOC, cách thức hoạt động và những lợi ích mà mô hình này mang lại.
>>> Xem thêm các bài viết:
- API là gì? Cách hoạt động, Các loại API & Ứng dụng thực tế
- SHA là gì? Các phiên bản SHA thường sử dụng
- Mã hóa đầu cuối (End-to-end encryption) là gì? Cách hoạt động của E2EE như thế nào?
- Tổng hợp danh sách DNS tốt, nhanh nhất và dễ sử dụng
SOC (Security Operations Center) là gì?
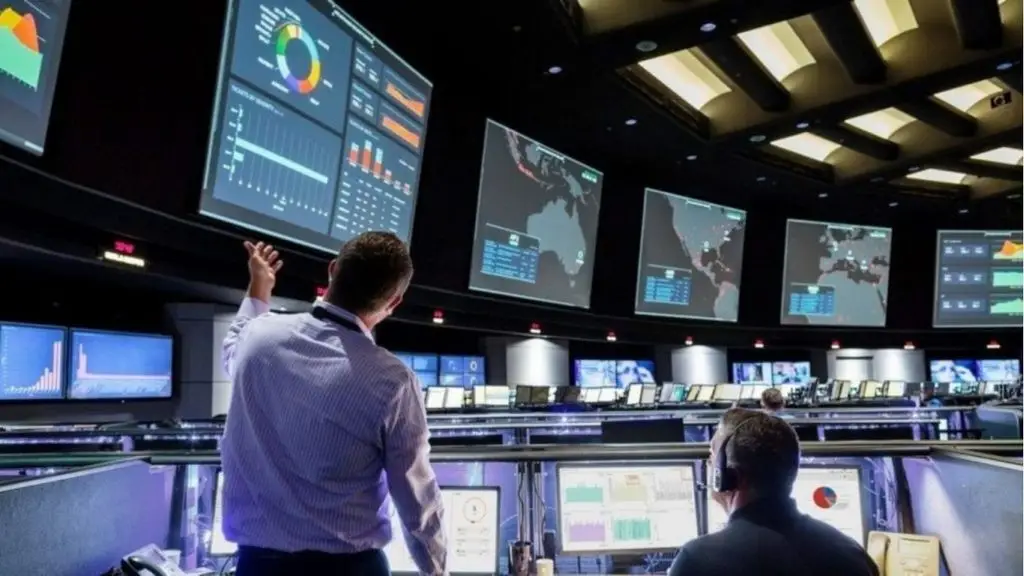
SOC (Security Operations Center) hay còn gọi là Trung tâm Điều hành An ninh mạng, là bộ phận tập trung nhân sự, quy trình và công nghệ để liên tục giám sát hệ thống CNTT, phát hiện và phân tích các mối đe dọa, đồng thời ứng phó kịp thời với các sự cố an ninh mạng. SOC giúp tổ chức, doanh nghiệp phát hiện sớm hoạt động bất thường, giảm thiểu rủi ro và hạn chế tác động của các cuộc tấn công đến hệ thống và dữ liệu.
>>> Xem thêm:
- Bảo mật website là gì? Tầm quan trọng và cách giữ cho website an toàn
- Hướng dẫn chi tiết cách bảo mật cho website WordPress tốt nhất
- Top 15 công ty thiết kế app uy tín, chuyên nghiệp 2026
Hệ thống SOC mang lại lợi ích gì cho doanh nghiệp?
Triển khai Trung tâm Điều hành An ninh mạng (SOC) giúp tổ chức nâng cao khả năng giám sát, phát hiện và ứng phó với các mối đe dọa an ninh mạng. Khi được tổ chức và vận hành hiệu quả, SOC có thể mang lại những lợi ích sau:
- Giám sát an ninh mạng liên tục 24/7: SOC theo dõi các thành phần CNTT được tích hợp, bao gồm thiết bị đầu cuối, hệ thống mạng, máy chủ và ứng dụng. Hoạt động giám sát liên tục giúp phát hiện sớm những dấu hiệu bất thường, kể cả ngoài giờ làm việc, từ đó hỗ trợ đội ngũ bảo mật chủ động xử lý các nguy cơ tiềm ẩn.
- Nâng cao khả năng phát hiện và ứng phó sự cố: SOC sử dụng các công cụ như SIEM (Security Information and Event Management) để thu thập, tổng hợp và phân tích dữ liệu bảo mật từ nhiều nguồn. Nhờ đó, đội ngũ SOC có thể xác định các cảnh báo đáng ngờ, ưu tiên xử lý sự cố theo mức độ nghiêm trọng và phối hợp triển khai biện pháp ngăn chặn nhằm hạn chế thiệt hại.
- Hỗ trợ tuân thủ và kiểm soát an ninh thông tin: SOC hỗ trợ tổ chức giám sát hoạt động bảo mật, quản lý nhật ký và lưu giữ thông tin phục vụ điều tra, kiểm tra hoặc đánh giá tuân thủ. Những hoạt động này có thể góp phần đáp ứng các yêu cầu liên quan đến ISO 27001, PCI DSS hoặc GDPR, tùy thuộc vào phạm vi áp dụng và các biện pháp kiểm soát khác của tổ chức.
- Tối ưu hóa nguồn lực và hạn chế chi phí phát sinh: Việc tập trung hoạt động giám sát và ứng phó tại SOC giúp tổ chức phối hợp các công cụ bảo mật, giảm công việc xử lý thủ công và sử dụng nguồn lực hiệu quả hơn. Khi được triển khai phù hợp, SOC còn có thể giúp hạn chế chi phí do sự cố gây ra hoặc giảm nhu cầu xây dựng đội ngũ bảo mật nội bộ nếu doanh nghiệp lựa chọn mô hình thuê ngoài.
- Hạn chế rủi ro đối với danh tiếng và niềm tin khách hàng: Khả năng phát hiện sớm và ứng phó sự cố hiệu quả giúp doanh nghiệp giảm nguy cơ rò rỉ dữ liệu, gián đoạn dịch vụ và các tác động tiêu cực đến hoạt động kinh doanh. Qua đó, SOC góp phần bảo vệ uy tín doanh nghiệp và củng cố niềm tin của khách hàng đối với khả năng bảo vệ thông tin.
>>> Xem thêm:
- WCAG là gì? Cách cải thiện khả năng tiếp cận website của bạn
- Nguyên nhân và cách khắc phục lỗi bảo mật khi vào web
- XSS là gì? Cách kiểm tra và ngăn chặn tấn công XSS hiệu quả
SOC hoạt động như thế nào?
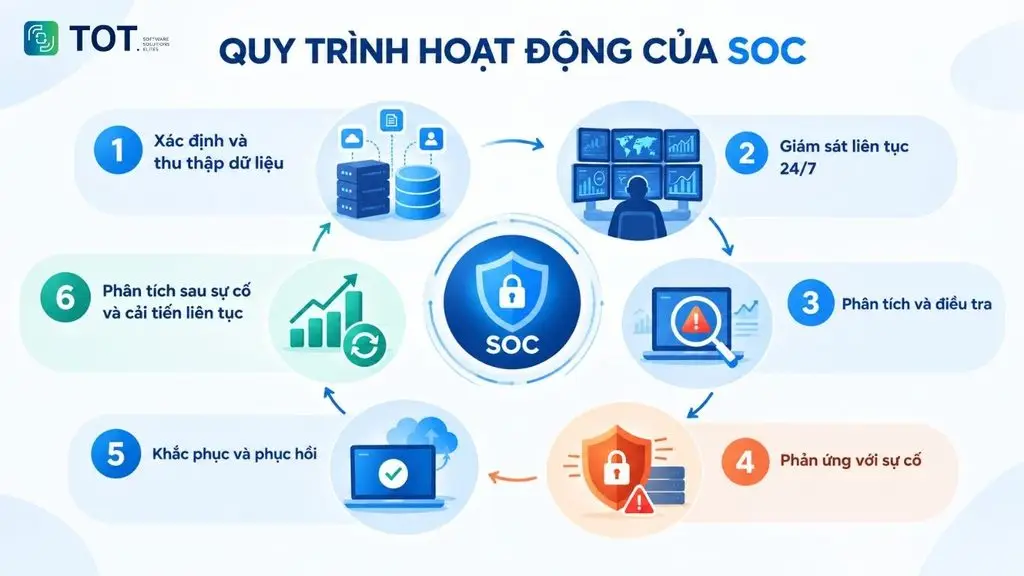
SOC vận hành theo một quy trình liên tục nhằm giám sát hệ thống, phát hiện các dấu hiệu bất thường, phân tích mối đe dọa và phối hợp ứng phó khi xảy ra sự cố an ninh mạng. Sau mỗi sự cố, đội ngũ SOC đánh giá kết quả xử lý và cập nhật các biện pháp bảo mật để nâng cao khả năng phòng thủ. Quy trình hoạt động của SOC được khái quát qua 6 bước cơ bản sau:
Bước 1: Xác định và thu thập dữ liệu (Data Collection)
Quá trình vận hành của SOC bắt đầu bằng việc xác định các nguồn dữ liệu cần giám sát và thiết lập cơ chế thu thập thông tin. Dữ liệu có thể đến từ nhiều thành phần trong hệ thống CNTT, chẳng hạn như máy chủ, ứng dụng, thiết bị đầu cuối (endpoint), thiết bị mạng, firewall và thiết bị IoT.
Các dữ liệu được thu thập bao gồm nhật ký hệ thống (log), sự kiện bảo mật và cảnh báo từ các công cụ giám sát. Đây là cơ sở để SOC theo dõi hoạt động của hệ thống, nhận diện những dấu hiệu bất thường và phục vụ quá trình phân tích ở các bước tiếp theo. Phạm vi giám sát phụ thuộc vào nguồn dữ liệu được tích hợp và cấu hình của hệ thống.
Bước 2: Giám sát liên tục 24/7 (Continuous Monitoring)
Sau khi dữ liệu được thu thập, SOC sử dụng các công cụ chuyên biệt như SIEM và EDR để phân tích sự kiện bảo mật và theo dõi hoạt động trên các thiết bị đầu cuối. Trong đó, SIEM hỗ trợ tổng hợp, phân tích và tương quan dữ liệu từ nhiều nguồn, còn EDR tập trung vào việc giám sát, phát hiện và hỗ trợ ứng phó với các mối đe dọa trên endpoint.
Các công cụ này giúp phát hiện dấu hiệu xâm nhập, phần mềm độc hại (malware) hoặc những hành vi đáng ngờ trong hệ thống. Nhờ hoạt động giám sát liên tục, đội ngũ SOC có thể sớm nhận diện các cảnh báo cần điều tra và ưu tiên xử lý những nguy cơ có mức độ nghiêm trọng cao.
Bước 3: Phân tích và điều tra sự kiện (Threat Analysis & Investigation)
Khi hệ thống ghi nhận cảnh báo hoặc hành vi đáng ngờ, đội ngũ SOC tiến hành phân tích để xác định tính xác thực, mức độ nghiêm trọng và khả năng ảnh hưởng của sự kiện. Quá trình này có thể sử dụng thông tin tình báo về mối đe dọa (Threat Intelligence), công cụ điều tra kỹ thuật số (digital forensics) và dữ liệu nhật ký từ các hệ thống liên quan.
Thông qua việc đối chiếu các dấu hiệu bất thường và truy vết hoạt động đáng ngờ, chuyên viên SOC có thể xác định phương thức tấn công, phạm vi ảnh hưởng và những hệ thống có nguy cơ bị xâm phạm. Kết quả phân tích giúp phân biệt cảnh báo sai với sự cố thực tế, đồng thời xác định mức độ ưu tiên và lựa chọn biện pháp ứng phó phù hợp.
>>> Tìm hiểu thêm:
- OWASP là gì? 10 lỗ hổng và rủi ro bảo mật hàng đầu theo OWASP
- SQL injection là gì? Cách ngăn chặn và phòng chống tấn công SQL injection hiệu quả
- DNS over HTTPS là gì? Tìm hiểu cách thức hoạt động của DoH
Bước 4: Phản ứng với sự cố (Incident Response)
Khi xác định xảy ra sự cố an ninh mạng, SOC triển khai hoặc phối hợp thực hiện các biện pháp ứng phó phù hợp với mức độ nghiêm trọng và quy trình của tổ chức. Các biện pháp này có thể bao gồm cô lập thiết bị bị xâm nhập, khóa tài khoản có dấu hiệu bị chiếm quyền, chặn địa chỉ IP độc hại hoặc hạn chế truy cập vào các thành phần bị ảnh hưởng.
Mục tiêu của giai đoạn này là khống chế sự cố, hạn chế phạm vi ảnh hưởng và ngăn mối đe dọa tiếp tục lan rộng. Việc phản ứng kịp thời, kết hợp với sự phối hợp giữa SOC và các bộ phận liên quan, giúp giảm thiểu nguy cơ gián đoạn hoạt động và thiệt hại đối với hệ thống, dữ liệu của tổ chức.
Bước 5: Khắc phục và phục hồi (Recovery & Remediation)
Sau khi sự cố được khống chế, SOC phối hợp với đội ngũ IT và các bộ phận phụ trách để khắc phục nguyên nhân, xử lý điểm yếu liên quan và khôi phục hệ thống về trạng thái hoạt động an toàn. Các hoạt động có thể bao gồm vá lỗ hổng bảo mật, điều chỉnh cấu hình, loại bỏ thành phần độc hại, khôi phục dữ liệu và kiểm tra tính toàn vẹn của hệ thống.
Sau khi phục hồi, tổ chức cần tiếp tục giám sát để phát hiện dấu hiệu tái diễn hoặc những rủi ro còn tồn tại. Bước này không chỉ hướng đến việc đưa hệ thống trở lại hoạt động bình thường mà còn giúp giảm nguy cơ xảy ra sự cố tương tự trong tương lai.
Bước 6: Phân tích sau sự cố và cải tiến liên tục (Post-Incident Analysis & Continuous Improvement)
Sau khi xử lý sự cố, đội ngũ SOC đánh giá quá trình ứng phó để xác định nguyên nhân gốc rễ (Root Cause Analysis), những điểm yếu đã bị khai thác và các hạn chế trong hoạt động phát hiện, phản ứng. Phạm vi phân tích sẽ tùy thuộc vào mức độ nghiêm trọng và tính chất của từng sự cố.
Dựa trên kết quả đánh giá, SOC có thể đề xuất cập nhật quy tắc phát hiện, điều chỉnh ngưỡng cảnh báo, cải thiện quy trình ứng phó hoặc bổ sung các biện pháp kiểm soát bảo mật. Những bài học rút ra được sử dụng để nâng cao hiệu quả giám sát, cải thiện khả năng phát hiện và rút ngắn thời gian xử lý khi sự cố tương tự xảy ra
>>> Xem thêm:
- Phần mềm ứng dụng là gì? Ví dụ, chức năng & các phần mềm hay dùng
- Thiết kế phần mềm theo yêu cầu riêng, giá tốt, quy trình chuyên nghiệp
SOC khác gì NOC?
Mặc dù SOC và NOC đều giám sát hệ thống công nghệ thông tin, hai bộ phận này có mục tiêu và phạm vi hoạt động khác nhau. SOC tập trung bảo vệ hệ thống trước các mối đe dọa an ninh mạng, trong khi NOC ưu tiên duy trì hiệu năng, khả năng kết nối và tính liên tục của dịch vụ mạng. Hiểu rõ sự khác biệt giữa SOC và NOC giúp doanh nghiệp xác định đúng chức năng của từng bộ phận và xây dựng phương án vận hành phù hợp.
| Tiêu chí | SOC (Security Operations Center) | NOC (Network Operations Center) |
| Mục tiêu chính | Giám sát, phát hiện, phân tích và ứng phó với các mối đe dọa an ninh mạng. | Giám sát và duy trì hoạt động ổn định của hệ thống mạng, bảo đảm tính sẵn sàng của dịch vụ. |
| Phạm vi giám sát | Sự kiện bảo mật trên mạng, máy chủ, thiết bị đầu cuối, ứng dụng và các hệ thống công nghệ thông tin. | Hiệu năng, khả năng kết nối, tình trạng thiết bị mạng và tính liên tục của dịch vụ. |
| Vấn đề thường xử lý | Truy cập trái phép, mã độc, hành vi đáng ngờ, rò rỉ dữ liệu và các sự cố an ninh mạng. | Mất kết nối, suy giảm hiệu năng, lỗi thiết bị, sai cấu hình và gián đoạn dịch vụ mạng. |
| Hoạt động chính | Phân tích cảnh báo, điều tra sự cố, phối hợp ứng phó và cải thiện khả năng phát hiện mối đe dọa. | Theo dõi hiệu năng, xử lý sự cố mạng, khắc phục lỗi và duy trì hoạt động của hệ thống. |
| Công cụ thường dùng | SIEM, EDR, SOAR và các công cụ phân tích mối đe dọa. | Công cụ giám sát mạng, quản lý hiệu năng, quản lý cấu hình và xử lý sự cố hạ tầng. |
Lưu ý: SOC và NOC có chức năng khác nhau nhưng không hoạt động hoàn toàn độc lập. Hai bộ phận có thể phối hợp khi sự cố mạng liên quan đến nguy cơ an ninh hoặc khi việc xử lý sự cố bảo mật ảnh hưởng đến hoạt động của hệ thống.
>>> Tìm hiểu thêm:
- Lỗi server là gì? Cách khắc phục một số lỗi server thường gặp
- Cyber Security Analyst là gì? Làm thế nào để trở thành nhà phân tích an ninh mạng?
Các công nghệ phổ biến hỗ trợ SOC: SIEM, SOAR và EDR
SIEM, SOAR và EDR là những công nghệ phổ biến giúp SOC thu thập dữ liệu, phát hiện mối đe dọa và hỗ trợ ứng phó sự cố. Mỗi công nghệ có chức năng riêng và có thể được tích hợp để nâng cao hiệu quả vận hành.
| Công nghệ | Chức năng chính | Vai trò trong SOC |
| SIEM (Security Information and Event Management) | Thu thập, tập trung và phân tích nhật ký, sự kiện bảo mật từ nhiều nguồn; tương quan dữ liệu để phát hiện dấu hiệu bất thường. | Hỗ trợ giám sát tập trung, phát hiện mối đe dọa và tạo cảnh báo để chuyên viên phân tích. |
| SOAR (Security Orchestration, Automation and Response) | Kết nối các công cụ bảo mật, tự động hóa quy trình xử lý và điều phối hoạt động ứng phó theo kịch bản được thiết lập. | Giảm các thao tác thủ công lặp lại, chuẩn hóa quy trình và hỗ trợ rút ngắn thời gian xử lý khi được cấu hình phù hợp. |
| EDR (Endpoint Detection and Response) | Theo dõi hoạt động trên thiết bị đầu cuối như máy tính và máy chủ; phát hiện, điều tra và hỗ trợ xử lý hành vi đáng ngờ. | Cung cấp dữ liệu chi tiết về thiết bị đầu cuối, hỗ trợ khoanh vùng và xử lý các mối đe dọa tại điểm cuối. |
Trong thực tế, các công nghệ này có thể bổ trợ cho nhau: SIEM hỗ trợ phân tích dữ liệu bảo mật tập trung, EDR cung cấp khả năng giám sát và điều tra thiết bị đầu cuối, còn SOAR giúp điều phối hoặc tự động hóa một số bước xử lý. Tuy nhiên, không phải mọi SOC đều bắt buộc phải triển khai đầy đủ cả ba công nghệ; việc lựa chọn phụ thuộc vào nhu cầu bảo mật, quy mô và nguồn lực của doanh nghiệp.
Các mô hình triển khai SOC phổ biến
Doanh nghiệp có thể lựa chọn mô hình SOC dựa trên nguồn lực nội bộ, yêu cầu kiểm soát dữ liệu, mức độ rủi ro và ngân sách. Ba mô hình tổ chức phổ biến gồm SOC nội bộ, SOC thuê ngoài và SOC kết hợp. Ngoài ra, Virtual SOC là hình thức vận hành phân tán có thể được áp dụng cùng các mô hình này.
| Mô hình | Đặc điểm | Ưu điểm | Hạn chế cần cân nhắc |
| In-house SOC (SOC nội bộ) | Doanh nghiệp tự xây dựng và quản lý đội ngũ, quy trình và công nghệ SOC. | Chủ động trong vận hành, kiểm soát dữ liệu và tùy chỉnh quy trình theo nhu cầu riêng. | Cần đầu tư nhân sự chuyên môn, công nghệ, hạ tầng và chi phí duy trì hoạt động. |
| Managed SOC / SOCaaS (SOC thuê ngoài) | Doanh nghiệp sử dụng dịch vụ giám sát và bảo mật do nhà cung cấp bên ngoài cung cấp. Phạm vi dịch vụ tùy thuộc hợp đồng. | Có thể tận dụng chuyên môn và hạ tầng sẵn có của nhà cung cấp, giảm gánh nặng tự xây dựng toàn bộ hệ thống. | Mức độ kiểm soát trực tiếp có thể thấp hơn; cần đánh giá SLA, phạm vi giám sát, quyền truy cập và trách nhiệm ứng phó sự cố. |
| Co-managed / Hybrid SOC (SOC kết hợp) | Doanh nghiệp phối hợp với nhà cung cấp dịch vụ, phân chia trách nhiệm về giám sát, điều tra hoặc ứng phó. | Kết hợp hiểu biết nội bộ với chuyên môn bên ngoài; linh hoạt trong phân bổ nguồn lực. | Cần xác định rõ trách nhiệm, quy trình chuyển cấp và cách phối hợp giữa các bên. |
| Virtual SOC (SOC ảo) | Đội ngũ SOC làm việc từ xa hoặc phân tán, phối hợp thông qua nền tảng và công cụ quản lý tập trung. | Linh hoạt về địa điểm làm việc và cách tổ chức nhân sự. | Cần bảo đảm kết nối an toàn, quyền truy cập phù hợp, khả năng phối hợp và tích hợp dữ liệu giữa các hệ thống. |
Lưu ý khi lựa chọn: Các mô hình trên không hoàn toàn loại trừ lẫn nhau. Virtual SOC mô tả cách tổ chức vận hành, nên có thể kết hợp với SOC nội bộ, SOC thuê ngoài hoặc SOC kết hợp. Doanh nghiệp nên đánh giá tổng chi phí, năng lực nhân sự, yêu cầu tuân thủ, mức độ nhạy cảm của dữ liệu và phạm vi dịch vụ trước khi quyết định.
Cơ cấu nhân sự trong SOC
Cơ cấu nhân sự SOC thường được tổ chức theo cấp độ xử lý để phân công nhiệm vụ, ưu tiên cảnh báo và chuyển cấp khi cần thiết. Tùy quy mô và cách vận hành, doanh nghiệp có thể điều chỉnh chức danh, phạm vi công việc hoặc kết hợp nhiều vai trò trong cùng một vị trí.
| Vị trí / cấp độ | Nhiệm vụ chính | Kỹ năng và chuyên môn cần có |
| Tier 1 – Security Analyst (Phân loại cảnh báo) | Theo dõi cảnh báo, đánh giá mức độ ưu tiên, xác định dấu hiệu đáng ngờ và chuyển các trường hợp cần điều tra chuyên sâu lên cấp tiếp theo. | Kiến thức cơ bản về mạng, hệ điều hành, nhật ký bảo mật và quy trình phân loại cảnh báo. |
| Tier 2 – Security Analyst (Điều tra và ứng phó) | Điều tra cảnh báo phức tạp hơn, phân tích bằng chứng, xác định phạm vi ảnh hưởng và phối hợp xử lý sự cố theo quy trình. | Kỹ năng phân tích nhật ký, điều tra sự cố, hiểu biết về các mối đe dọa và công cụ bảo mật. |
| Tier 3 – Chuyên gia phân tích chuyên sâu | Xử lý các trường hợp phức tạp, phân tích kỹ thuật nâng cao, hỗ trợ săn tìm mối đe dọa (threat hunting) và cải thiện quy tắc phát hiện. | Kiến thức chuyên sâu về an ninh mạng, phân tích hành vi tấn công và kỹ thuật phát hiện mối đe dọa. |
| SOC Manager / SOC Lead | Quản lý đội ngũ, quy trình vận hành, phân bổ nguồn lực, theo dõi hiệu quả và phối hợp với các bộ phận liên quan. | Năng lực quản lý, kiến thức chuyên môn, quản trị rủi ro và khả năng điều phối ứng phó sự cố. |
| Các vai trò chuyên môn bổ trợ | Có thể phụ trách kỹ thuật phát hiện, tình báo mối đe dọa, kỹ thuật bảo mật hoặc quản lý công cụ tùy nhu cầu. | Chuyên môn tương ứng với lĩnh vực phụ trách và khả năng phối hợp với đội ngũ SOC. |
Trong thực tế, không phải tổ chức nào cũng có đầy đủ cả ba cấp độ Tier 1–3 hoặc tách riêng tất cả các vị trí. Một số vai trò có thể được kiêm nhiệm hoặc do đội ngũ chuyên trách khác đảm nhận. Các khung kiến thức như MITRE ATT&CK có thể hỗ trợ đội ngũ SOC hiểu và phân loại chiến thuật, kỹ thuật của đối thủ, từ đó cải thiện hoạt động phân tích và phát hiện. Tuy nhiên, đây là nguồn tham chiếu chuyên môn chứ không phải yêu cầu bắt buộc cho mọi hoạt động săn tìm mối đe dọa.
Việc phân cấp rõ ràng giúp xác định trách nhiệm và quy trình chuyển cấp. Hiệu quả vận hành có thể được theo dõi qua các chỉ số như MTTD (thời gian trung bình để phát hiện) và MTTR (thời gian trung bình để xử lý hoặc khắc phục, tùy định nghĩa được tổ chức sử dụng).
>>> Xem thêm:
- Offshore development center là gì? Giải pháp tối ưu cho doanh nghiệp
- Vulnerability assessment là gì? Giải pháp rà quét và quản lý lỗ hổng bảo mật
- Pentest là gì? Những thông tin cần biết về Kiểm thử xâm nhập
Cần lưu ý gì khi thiết lập Trung tâm Điều hành An ninh mạng (SOC)?
Để SOC hoạt động hiệu quả, doanh nghiệp cần cân nhắc đồng thời các yếu tố về nhân sự, quy trình vận hành, công nghệ và chi phí. Việc chuẩn bị đầy đủ những yếu tố này giúp SOC phát hiện, đánh giá và xử lý các mối đe dọa an ninh mạng phù hợp với mức độ rủi ro của doanh nghiệp.
Yếu tố con người
Đội ngũ nhân sự là yếu tố then chốt trong vận hành SOC. Do đó, doanh nghiệp cần tuyển dụng và đào tạo các chuyên gia an ninh mạng có kỹ năng vững vàng trong việc phân tích, phản ứng với các mối đe dọa và am hiểu các công nghệ bảo mật hiện đại. Ngoài ra, cần xây dựng quy trình làm việc rõ ràng, tổ chức huấn luyện định kỳ và liên tục cập nhật kiến thức để đối phó với các hình thức tấn công mới.
Phân loại mức độ cảnh báo
Một SOC mỗi ngày phải xử lý hàng nghìn cảnh báo an ninh với mức độ nghiêm trọng khác nhau. Nếu không phân loại, đội ngũ rất dễ bỏ lỡ những cảnh báo quan trọng. Vì thế, SOC cần thiết lập hệ thống phân loại mức độ cảnh báo để ưu tiên xử lý các sự cố nghiêm trọng trước. Việc này giúp tối ưu hóa thời gian phản ứng và giảm thiểu thiệt hại do các cuộc tấn công gây ra. Hệ thống SIEM có thể hỗ trợ trong việc phân tích và phân loại các cảnh báo một cách hiệu quả.
Yếu tố chi phí
Việc triển khai và vận hành SOC đòi hỏi một khoản đầu tư đáng kể, bao gồm công nghệ, hạ tầng, nhân sự và chi phí vận hành liên tục. Doanh nghiệp cần cân nhắc giữa việc xây dựng SOC nội bộ hay thuê dịch vụ SOC từ các nhà cung cấp. Giải pháp SOC-as-a-Service này có thể giúp tiết kiệm chi phí đầu tư ban đầu và chi phí vận hành, đồng thời đảm bảo chất lượng dịch vụ thông qua các cam kết SLA rõ ràng.
>>> Xem thêm:
- CSRF là gì? Kỹ thuật tấn công và cách phòng chống CSRF hiệu quả
- SSL là gì? Các chứng chỉ bảo mật website phổ biến
- PKI là gì? Các ứng dụng Public Key Infrastructure phổ biến
Kết luận
Trước sự gia tăng của các mối đe dọa an ninh mạng, SOC đóng vai trò quan trọng trong việc nâng cao khả năng giám sát, phát hiện và ứng phó với sự cố bảo mật. Tùy thuộc vào quy mô, mức độ rủi ro và nguồn lực, doanh nghiệp có thể lựa chọn xây dựng SOC nội bộ hoặc sử dụng dịch vụ SOC thuê ngoài để đáp ứng nhu cầu bảo vệ hệ thống và dữ liệu. TOT hy vọng bài viết đã giúp bạn hiểu rõ SOC là gì, vai trò và cách lựa chọn mô hình triển khai phù hợp nhằm nâng cao năng lực an ninh mạng cho doanh nghiệp.
>>> Xem thêm các bài viết khác:
- SSL là gì? Tổng quan chứng chỉ SSL và những điều cần biết
- SSO là gì? Cách hoạt động & đăng nhập tài khoản SSO 2026
- Cyber Security là gì? 9 loại Cyber Security phổ biến
- RSA là gì? Cách mã hóa RSA hoạt động và ứng dụng trong chữ ký số
- Brute Force là gì? Nguyên nhân và cách phòng chống hiệu quả
Câu hỏi thường gặp về SOC
SOC là viết tắt của từ gì?
SOC là viết tắt của Security Operations Center (Trung tâm Điều hành An ninh mạng), đóng vai trò trung tâm trong việc quản lý và điều phối các hoạt động an ninh mạng của tổ chức
SOC là gì trong an toàn thông tin?
Trong lĩnh vực an toàn thông tin, SOC đóng vai trò là đầu mối điều phối các hoạt động bảo mật, kết nối đội ngũ chuyên gia, quy trình vận hành và công nghệ để quản lý rủi ro an ninh mạng. Thông qua hoạt động giám sát liên tục và phân tích dữ liệu bảo mật, SOC giúp doanh nghiệp nâng cao khả năng phát hiện sớm nguy cơ và duy trì khả năng bảo vệ hệ thống.
SOC khác NOC như thế nào?
SOC bảo vệ tổ chức trước các mối đe dọa an ninh mạng, còn NOC (Network Operations Center) đảm bảo hạ tầng mạng vận hành ổn định. SOC xử lý tấn công có chủ đích bằng SIEM, SOAR, EDR; NOC lo hiệu năng, băng thông và uptime. Nhiều doanh nghiệp vận hành song song cả hai.
SOC và SIEM khác nhau ra sao?
SOC là một đơn vị tổ chức gồm con người, quy trình và công nghệ; còn SIEM chỉ là một công cụ mà SOC sử dụng. SIEM thu thập, tổng hợp và tương quan log để phát hiện bất thường, còn SOC dựa trên dữ liệu đó để điều tra và ứng phó sự cố.
Có những mô hình triển khai SOC nào?
Có bốn mô hình SOC phổ biến: nội bộ (In-house), thuê ngoài (Managed SOC / SOCaaS), kết hợp (Hybrid) và ảo (Virtual). SOC nội bộ cho toàn quyền kiểm soát nhưng tốn kém; SOCaaS triển khai nhanh, chi phí linh hoạt; Hybrid cân bằng cả hai; SOC ảo dùng đội ngũ phân tán và công cụ đám mây.
Nên tự xây SOC nội bộ hay thuê dịch vụ SOCaaS?
Điều này phụ thuộc quy mô, ngân sách và mức độ nhạy cảm của dữ liệu. Doanh nghiệp lớn, ngành tài chính hoặc y tế thường xây SOC nội bộ để toàn quyền kiểm soát. Doanh nghiệp vừa và nhỏ, thiếu nhân sự bảo mật nên chọn SOCaaS vì triển khai nhanh và có SLA rõ ràng.
Doanh nghiệp nào cần triển khai SOC?
Mọi tổ chức có tài sản số đều hưởng lợi từ SOC, nhưng cấp thiết nhất là doanh nghiệp lưu trữ dữ liệu nhạy cảm hoặc nguy cơ cao như tài chính, y tế, thương mại điện tử và cơ quan nhà nước. Các đơn vị này nên tự xây SOC hoặc thuê SOCaaS.
Security Operations Center là gì?
Security Operations Center (SOC) là trung tâm nơi các chuyên gia an ninh mạng giám sát liên tục hệ thống mạng và dữ liệu của một tổ chức, nhằm phát hiện, ngăn chặn và xử lý kịp thời các mối đe dọa và tấn công mạng.
Ai làm việc trong SOC (Security Operations Center)?
Trong một SOC, các chuyên gia an ninh mạng làm việc bao gồm: nhà phân tích bảo mật, kỹ sư bảo mật, thợ săn mối đe dọa (threat hunter), và các chuyên gia ứng phó sự cố (incident responders).
Doanh nghiệp nào cần triển khai SOC?
Bất kỳ doanh nghiệp nào, đặc biệt là những doanh nghiệp lưu trữ dữ liệu nhạy cảm hoặc có nguy cơ cao bị tấn công mạng (như tài chính, y tế, thương mại điện tử), đều nên cân nhắc triển khai hoặc thuê dịch vụ SOC để tăng cường khả năng bảo mật.
TOT là đơn vị tiên phong trong lĩnh vực chuyển đổi số toàn diện, cung cấp các giải pháp thiết kế website, phát triển ứng dụng, và xây dựng hệ thống quản trị tối ưu cho doanh nghiệp.
TOT nổi bật với các gói dịch vụ linh hoạt, cá nhân hóa theo từng nhu cầu cụ thể, giúp doanh nghiệp dễ dàng tiếp cận công nghệ, tối ưu vận hành và nâng cao trải nghiệm khách hàng. Với định hướng “Công nghệ vì con người”, TOT không chỉ mang lại hiệu quả kỹ thuật mà còn tạo kết nối cảm xúc giữa thương hiệu và người dùng.
Khách hàng quan tâm đến các giải pháp số của TOT có thể tìm hiểu thêm tại trang Tin tức.
ĐẶT LỊCH TƯ VẤN VÀ NHẬN GÓI AUDIT WEBSITE MIỄN PHÍ NGAY HÔM NAY tại: https://topon.tech/en/contact/
Nguồn tham khảo: