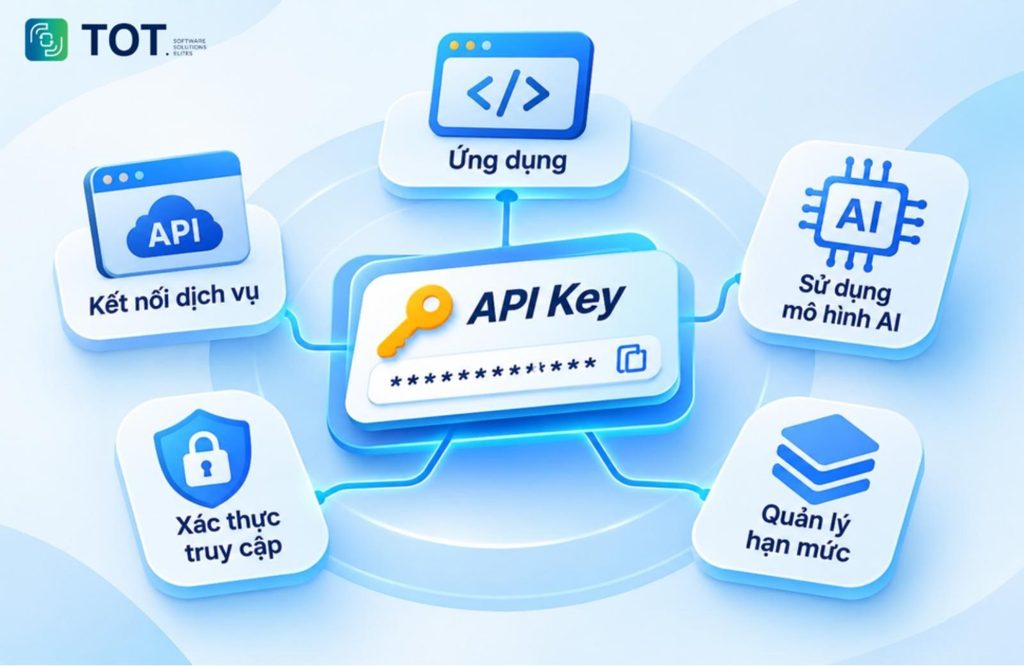
API Key là thông tin xác thực giúp ứng dụng kết nối với dịch vụ thông qua API. Khóa này hỗ trợ nhận diện dự án, kiểm soát quyền truy cập, theo dõi request và quản lý hạn mức. API Key thường được sử dụng khi tích hợp AI, bản đồ, thời tiết, thanh toán hoặc email. Tuy nhiên, cách cấp quyền và bảo mật khóa phụ thuộc vào từng nền tảng. Cùng TOT tìm hiểu API Key là gì, cách tạo, sử dụng và bảo mật hiệu quả.
Tóm tắt nhanh
- API Key là chuỗi xác thực được nhà cung cấp cấp cho ứng dụng, dự án hoặc môi trường sử dụng API.
- API Key được gửi kèm request để máy chủ kiểm tra thông tin, quyền truy cập và giới hạn sử dụng.
- API Key Free thường có quota, rate limit, phạm vi model hoặc điều kiện sử dụng riêng.
- Có thể tạo API Key trên các nền tảng như Google AI Studio, OpenAI Platform và Google Cloud Console.
- Khóa bí mật của API Key nên được lưu ở backend, biến môi trường hoặc secret manager, không công khai trong mã frontend.
- Quản lý API Key cần có các bước tạo, cấp phát, sử dụng, giám sát, thay thế và thu hồi.
>>> Xem thêm:
- So sánh Gói AI vs API Token AI: Chọn đúng khi tích hợp AI vào phần mềm
- MFA là gì? Giải pháp ngăn chặn rò rỉ dữ liệu cho doanh nghiệp số
- CSRF là gì? Kỹ thuật tấn công và cách phòng chống CSRF hiệu quả
- SSL và TLS khác nhau ở điểm nào? Đâu là giao thức bảo mật tốt nhất hiện nay
API Key là gì?
API Key (Application Programming Interface Key) là chuỗi ký tự do nhà cung cấp dịch vụ cấp để xác thực hoặc nhận diện yêu cầu truy cập API. Khóa thường gắn với một dự án, ứng dụng hoặc cấu hình truy cập tùy nền tảng. Khi ứng dụng gửi request đến dịch vụ bên ngoài, API Key giúp máy chủ xác định nguồn yêu cầu và kiểm tra các điều kiện truy cập. Tuy nhiên, API Key không nhất thiết đại diện cho danh tính cá nhân hoặc tự động cấp quyền truy cập vào mọi tài nguyên nếu chưa được cấu hình phù hợp.
API (Application Programming Interface) là giao diện cho phép các hệ thống trao đổi dữ liệu hoặc sử dụng chức năng theo những quy tắc được định nghĩa sẵn. Thông qua API, ứng dụng có thể tích hợp dịch vụ bên ngoài mà không cần tự xây dựng toàn bộ chức năng. Khi gửi request, API Key có thể được đính kèm để nhà cung cấp nhận diện dự án, kiểm tra quyền truy cập và áp dụng chính sách sử dụng. Quá trình tích hợp cần được kiểm tra thông qua API Testing nhằm đảm bảo request và phản hồi hoạt động chính xác, đáp ứng yêu cầu kỹ thuật.
Tùy nền tảng, API Key có thể hỗ trợ theo dõi quota, giới hạn số lượng request hoặc kiểm soát truy cập theo API, IP, domain và phạm vi quyền. Những cơ chế này giúp nhà cung cấp quản lý tài nguyên, theo dõi mức sử dụng và hạn chế request không hợp lệ. Khi khóa được cấu hình với các điều kiện cụ thể, ứng dụng chỉ có thể sử dụng những dịch vụ được cho phép. Nếu request vượt hạn mức, sai phạm vi hoặc không đáp ứng điều kiện xác thực, máy chủ có thể từ chối xử lý để bảo vệ hệ thống và duy trì hoạt động ổn định.
Ví dụ, ứng dụng tích hợp chatbot vào website có thể gửi câu hỏi đến dịch vụ AI thông qua API. Backend đính kèm API Key để dịch vụ nhận diện dự án, kiểm tra khóa và hạn mức trước khi xử lý prompt rồi trả kết quả. Website tiếp nhận phản hồi và hiển thị nội dung cho người dùng mà không cần trực tiếp vận hành mô hình AI. Nếu khóa bị thiếu, sai, hết hạn hoặc không đủ quyền, request có thể bị từ chối. Vì vậy, API Key cần được lưu trữ, giới hạn quyền truy cập và quản lý phù hợp với cơ chế bảo mật của nền tảng.
>>> Xem thêm:
- Hướng dẫn cách tạo chatbot AI đơn giản, dễ dàng trong 7 bước
- Top 20 phần mềm chatbot tốt nhất, miễn phí, phổ biến hiện nay
API Key hoạt động như thế nào?
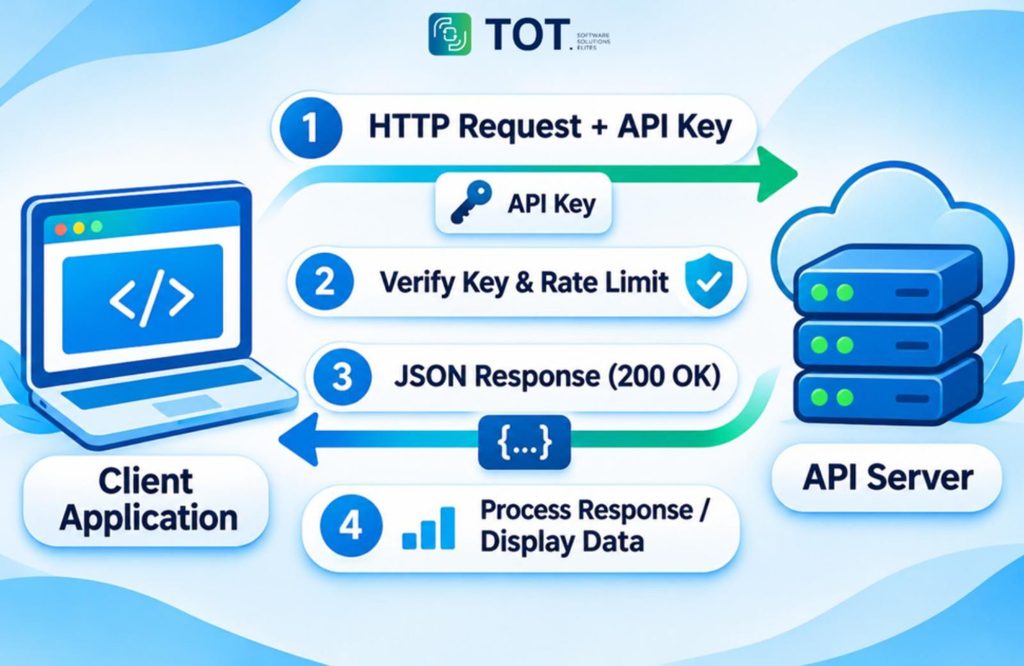
API Key hoạt động bằng cách được ứng dụng gửi kèm API. Máy chủ tiếp nhận khóa, kiểm tra tính hợp lệ và áp dụng chính sách truy cập trước khi xử lý dữ liệu. Quy trình thực tế có thể khác nhau theo nhà cung cấp, nhưng thường gồm các bước sau.
Quy trình xác thực API Key
- Client gửi API request đến máy chủ: ứng dụng hoặc backend tạo yêu cầu đến endpoint của dịch vụ, kèm tham số và dữ liệu cần xử lý.
- API Key được đính kèm request theo cách nhà cung cấp quy định, thường thông qua header hoặc cơ chế cấu hình tương ứng. Khi gửi khóa, ứng dụng cần sử dụng HTTPS để bảo vệ dữ liệu trên đường truyền và giảm nguy cơ bị đánh cắp trong quá trình giao tiếp.
- Server kiểm tra tính hợp lệ và quyền: hệ thống xác minh khóa, trạng thái, phạm vi API được phép truy cập, quota, rate limit hoặc billing tùy dịch vụ.
- Server trả dữ liệu hoặc thông báo lỗi: nếu request hợp lệ, API trả về response chứa dữ liệu cần thiết. Ngược lại, nếu khóa không hợp lệ, thiếu quyền hoặc vượt giới hạn, hệ thống sẽ thông báo lỗi tương ứng.
Tuy nhiên, API Key không phải lúc nào cũng đủ để bảo vệ các API có yêu cầu bảo mật cao. Tùy dữ liệu và quyền truy cập, hệ thống có thể cần kết hợp thêm OAuth, chữ ký request hoặc các cơ chế xác minh danh tính như SSO, cùng hạ tầng chứng chỉ số PKI để tăng cường độ tin cậy trong giao tiếp giữa các hệ thống.
Ví dụ minh họa cách API Key hoạt động
Giả sử một ứng dụng thời tiết cần lấy dữ liệu nhiệt độ từ Weather API. Backend gửi request đến endpoint giả định và đính kèm khóa mẫu. Máy chủ kiểm tra khóa, xác nhận ứng dụng được phép gọi endpoint thời tiết, rồi trả dữ liệu dự báo. Ví dụ dưới đây chỉ mô phỏng cấu trúc, không chứa khóa thật.
Request mẫu:
GET https://api.example-weather.test/v1/current?city=Hanoi\nAuthorization: Bearer DEMO_API_KEY
Response mẫu:
{“city”:”Hanoi”,”temperature_c”:27,”condition”:”Cloudy”}
Trong ví dụ, DEMO_API_KEY là giá trị giả dùng để minh họa. API thực tế có thể yêu cầu API Key trong header riêng, query parameter hoặc cơ chế khác. Luôn tham khảo tài liệu endpoint trước khi gửi request.
API Key dùng để làm gì?
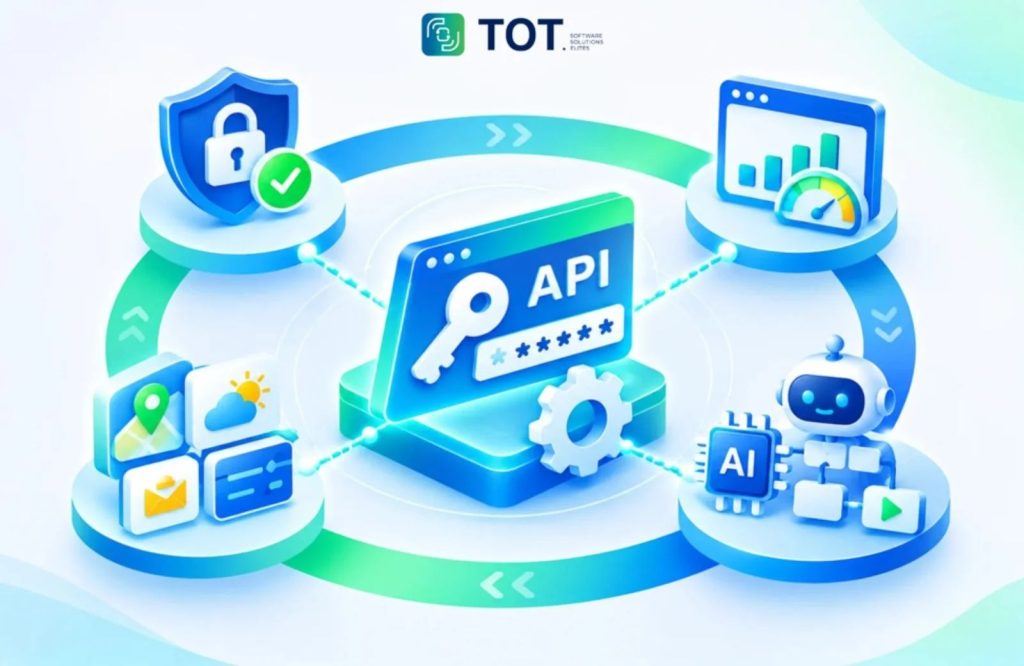
API Key hỗ trợ nhận diện nguồn gửi request, kiểm soát quyền truy cập và quản lý việc sử dụng dịch vụ. Tùy nền tảng, khóa còn được dùng để ghi nhận quota, giới hạn lưu lượng hoặc liên kết hoạt động với một dự án.
Xác thực và kiểm soát quyền truy cập API
Nhà cung cấp có thể dùng API Key để nhận diện dự án hoặc ứng dụng gửi yêu cầu. Từ đó, hệ thống áp dụng Zero Trust, giới hạn API được gọi và kiểm tra trạng thái khóa.
Ví dụ, một website tra cứu địa điểm có thể sử dụng khóa được giới hạn cho Maps API thay vì cho phép truy cập mọi dịch vụ trong project. API Key không thay thế cơ chế phân quyền người dùng khi ứng dụng cần kiểm soát dữ liệu riêng tư.
Theo dõi và giới hạn số lượng API request
API Key giúp nhà cung cấp liên kết request với project hoặc tài khoản để theo dõi mức sử dụng. Rate limit là giới hạn tốc độ request trong một khoảng thời gian, còn quota là hạn mức tổng hoặc theo chu kỳ cho một API hay tài nguyên.
Ví dụ, dịch vụ AI có thể giới hạn số request mỗi phút hoặc lượng token xử lý. Theo dõi usage giúp phát hiện tăng lưu lượng, lỗi lặp và chi phí ngoài dự kiến.
Kết nối ứng dụng với dịch vụ bên thứ ba
API Key cho phép ứng dụng sử dụng chức năng từ nền tảng khác. Website có thể truy vấn bản đồ để hiển thị địa điểm, lấy dữ liệu thời tiết để cập nhật dự báo, gọi dịch vụ email để gửi thông báo hoặc tích hợp hệ thống thanh toán.
Mỗi dịch vụ có yêu cầu xác thực và hạn mức riêng. Khi tích hợp, developer cần giới hạn khóa theo API, môi trường hoặc ứng dụng nếu nhà cung cấp hỗ trợ nền tảng SaaS.
Tích hợp AI và tự động hóa quy trình
Ứng dụng trí tuệ nhân tạo có thể sử dụng API Key để gửi prompt đến mô hình ngôn ngữ, nhận kết quả và chuyển dữ liệu cho bước xử lý tiếp theo.
Chẳng hạn, chatbot gửi câu hỏi đến AI rồi hiển thị câu trả lời, trong khi workflow automation có thể gọi mô hình để phân loại nội dung hoặc tóm tắt dữ liệu. Những quy trình này có thể được mở rộng bằng cách ứng dụng AI Agent, kết hợp các công cụ tự động hóa như n8n hoặc tích hợp chatbot mã nguồn mở để xây dựng hệ thống xử lý linh hoạt hơn.
API Key cần được lưu tại backend hoặc môi trường thực thi an toàn, tránh đưa secret vào mã trình duyệt.
- Các workflow phổ biến cho AI Agents: Đặc điểm & Cách ứng dụng
- Agentic AI là gì? Cách hoạt động và ứng dụng trong doanh nghiệp
Các loại API Key phổ biến hiện nay
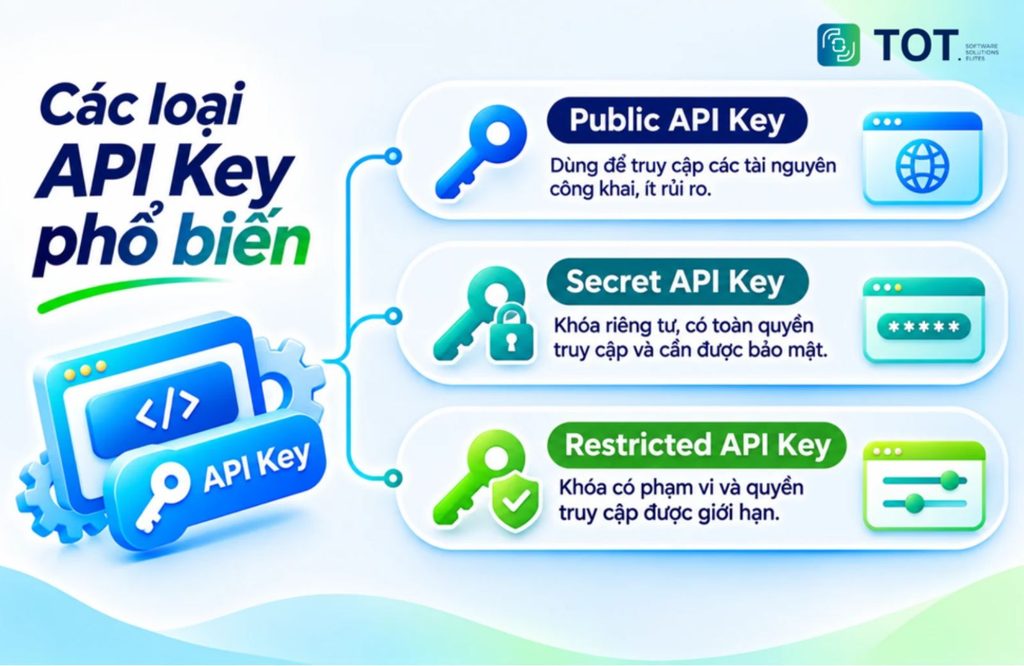
Các nền tảng có thể phân loại API Key theo khả năng hiển thị, mức độ nhạy cảm và phạm vi quyền. Tên gọi dưới đây là cách phân nhóm phổ biến để dễ hiểu, không phải chuẩn phân loại thống nhất của mọi nhà cung cấp.
Public API Key
Public API Key được thiết kế để có thể xuất hiện trong môi trường công khai hoặc phía client ở một số dịch vụ. Tuy nhiên, khóa vẫn cần cấu hình giới hạn như CSP, ứng dụng, API được phép gọi hoặc quota. Public không đồng nghĩa với không cần bảo vệ.
Ví dụ, khóa bản đồ dùng trong ứng dụng web có thể cần giới hạn HTTP referrer để giảm nguy cơ bị sử dụng từ website khác.
Private API Key (Secret API Key)
Private hoặc Secret API Key là khóa cần bảo vệ khỏi người dùng không được phép. Khóa thường được dùng trong backend, server-to-server hoặc môi trường triển khai. Không nên đặt secret trong JavaScript phía trình duyệt, ứng dụng public, ảnh chụp màn hình hoặc repository công khai.
Ví dụ, backend chatbot dùng secret key để gọi dịch vụ AI thay vì gửi khóa trực tiếp cho trình duyệt của người dùng.
Restricted API Key
Restricted API Key là khóa được giới hạn theo khả năng mà nhà cung cấp hỗ trợ. Restriction có thể áp dụng cho API, IP, domain, ứng dụng, project hoặc phạm vi sử dụng. Cấu hình giới hạn giúp giảm thiệt hại nếu khóa bị lộ, vì người khác khó sử dụng khóa ngoài phạm vi đã cho phép.
Ví dụ, một khóa Maps có thể chỉ được dùng bởi một số API và website đã khai báo.
| Loại khóa | Đặc điểm | Mức độ bảo mật | Trường hợp sử dụng |
| Public API Key | Có thể được thiết kế để xuất hiện ở client; cần restriction | Phụ thuộc cấu hình; không dùng như secret | API client-side như bản đồ hoặc SDK |
| Private / Secret API Key | Thông tin bí mật dùng trong môi trường server | Cao nếu lưu trữ và cấp quyền đúng | Backend, server-to-server, AI API |
| Restricted API Key | Khóa được giới hạn API, nguồn gọi hoặc quyền theo nhà cung cấp | Tăng an toàn nhờ giới hạn phạm vi | Dự án cần kiểm soát domain, IP, API hoặc app |
Cách lấy API Key miễn phí từ các nền tảng phổ biến
Tạo API Key miễn phí và sử dụng API miễn phí là hai khái niệm khác nhau. Một nền tảng có thể cho phép tạo khóa nhưng vẫn yêu cầu billing, tính phí theo request hoặc áp dụng quota riêng. Trước khi tích hợp, cần kiểm tra Gemini model được hỗ trợ, hạn mức, điều kiện dữ liệu và chính sách thanh toán của từng dịch vụ.
Cách tạo Gemini API Key miễn phí
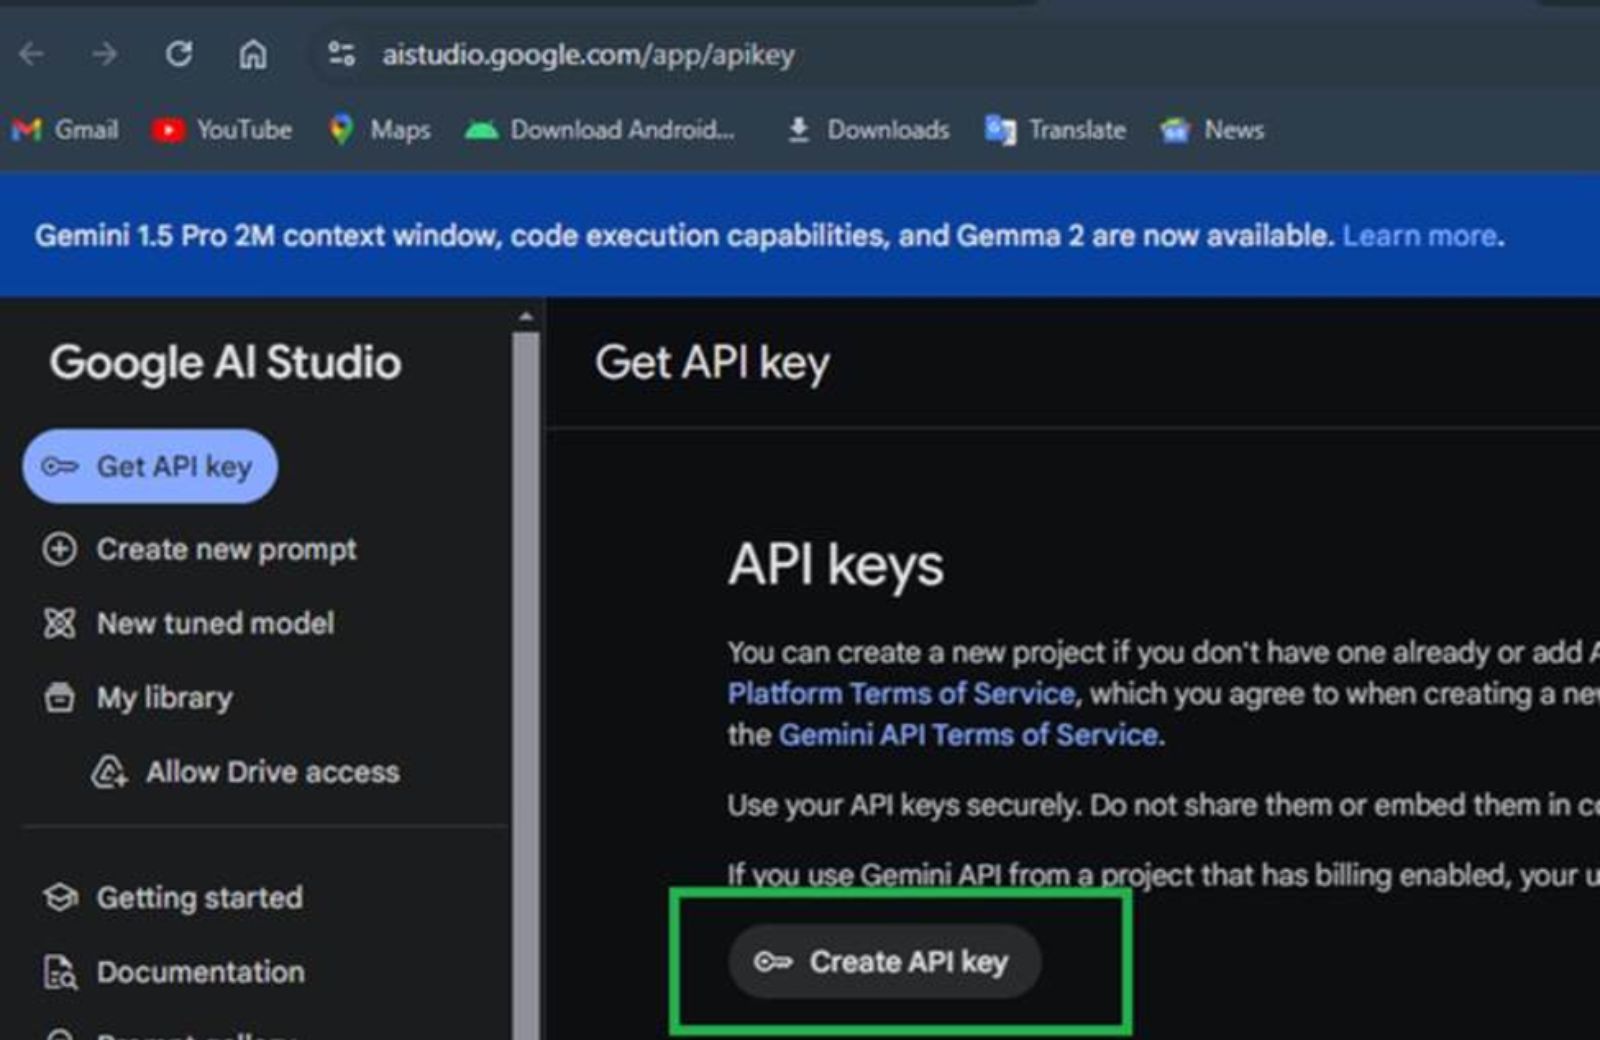
Google AI Studio cung cấp giao diện tạo và quản lý API Key để truy cập Gemini API. Một số model có thể được sử dụng miễn phí trong Free Tier với hạn mức riêng. Nếu cần triển khai AI vào ứng dụng hoặc mở rộng quy mô sử dụng trong môi trường doanh nghiệp, bạn có thể tham khảo thêm Vertex AI, nền tảng AI/ML của Google Cloud. Điều kiện sử dụng, model khả dụng và quota có thể thay đổi tùy khu vực, tài khoản và thời điểm.
Các bước tạo khóa:
- Truy cập Google AI Studio và đăng nhập bằng tài khoản Google.
- Mở trang API Keys hoặc khu vực quản lý API Key.
- Chọn khóa có sẵn hoặc nhấn Create API key để tạo khóa mới.
- Chọn project Google Cloud phù hợp nếu được yêu cầu.
- Sao chép khóa và lưu trong biến môi trường, không chia sẻ công khai.
- Kiểm tra quota, model và điều kiện Free Tier trước khi gửi request.
Sau khi tạo API Key, bạn cần lựa chọn model phù hợp với mục đích tích hợp và khả năng xử lý của ứng dụng. Có thể tham khảo các phiên bản Gemini để hiểu thêm sự khác biệt giữa các model trước khi triển khai.
>>> Tìm hiểu thêm:
- Hướng dẫn cách sử dụng Google AI Studio hiệu quả, nhanh chóng
- Cách tạo ứng dụng AI với vibe coding trên Google AI Studio đơn giản
Cách tạo OpenAI API Key
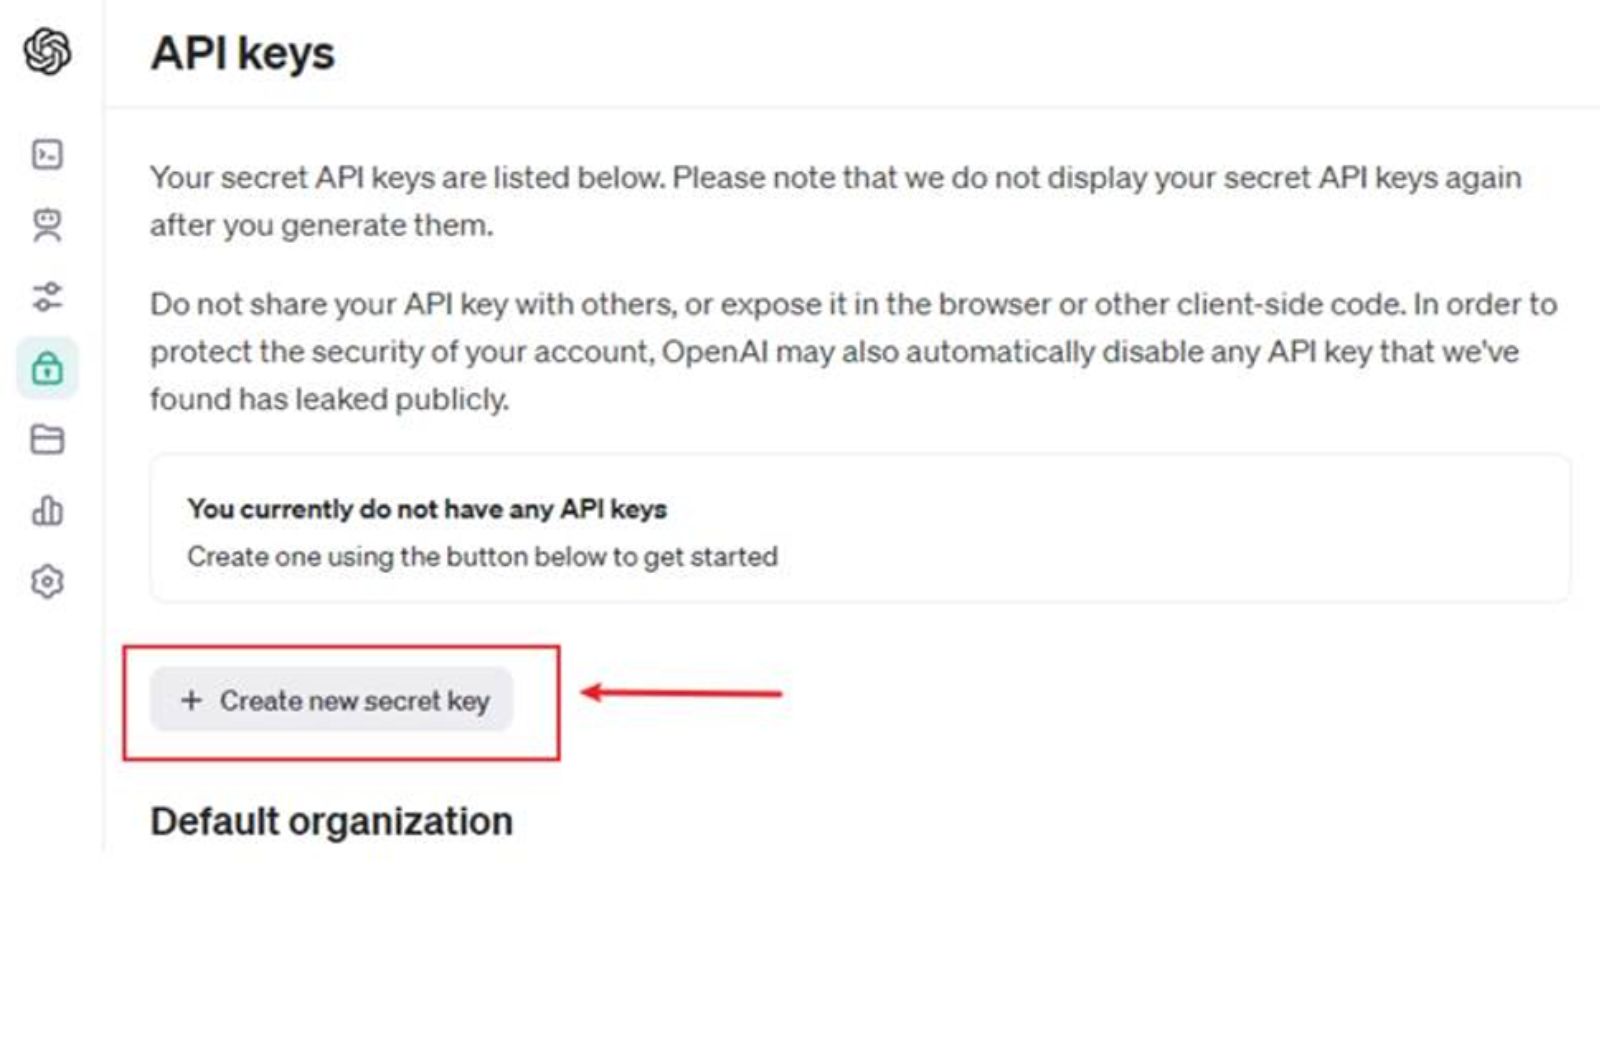
OpenAI API Key được tạo và quản lý trên nền tảng OpenAI, tách biệt với giao diện ChatGPT. Từ đó nó cho phép người dùng tương tác trực tiếp với AI, trong khi OpenAI API giúp developer tích hợp mô hình vào website, ứng dụng hoặc hệ thống backend. API có cơ chế billing và usage riêng, vì vậy tài khoản ChatGPT không mặc định bao gồm ngân sách sử dụng API.
Các bước tạo khóa:
- Truy cập OpenAI Platform và đăng nhập.
- Chọn project phù hợp trong khu vực quản lý API.
- Mở API Keys.
- Chọn Create new secret key và cấu hình quyền nếu có lựa chọn.
- Sao chép khóa khi được hiển thị và lưu tại nơi bảo mật.
- Kiểm tra billing, usage và hạn mức trước khi tích hợp.
Không gửi Secret Key vào frontend hoặc commit trực tiếp lên repository. Nếu khóa bị lộ, cần thu hồi và tạo khóa thay thế ngay để hạn chế nguy cơ truy cập trái phép. Tương tự, khi quản lý thông tin xác thực cho server hoặc repository, SSH Key cũng được sử dụng để bảo vệ kết nối, nhưng có cơ chế hoạt động khác với API Key.
Cách tạo Google Maps API Key
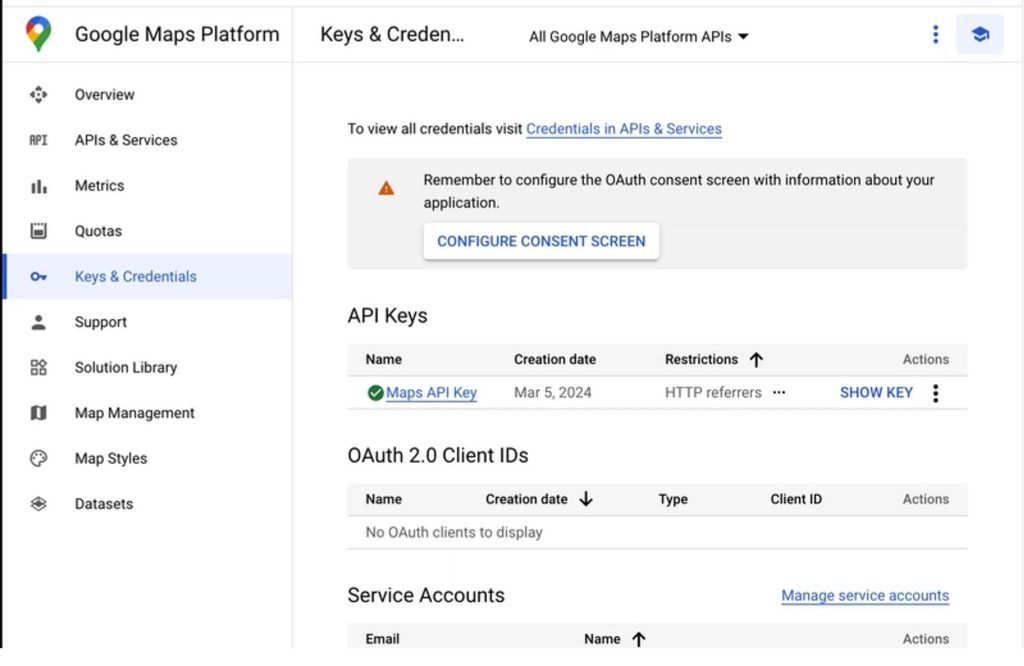
Google Maps Platform quản lý API Key trong Google Cloud Console. Việc sử dụng API có thể yêu cầu project, bật dịch vụ Maps tương ứng và cấu hình billing. Một số hạn mức miễn phí hoặc chế độ demo có thể có điều kiện riêng, không nên mặc định mọi API đều được miễn phí.
Các bước tạo khóa:
- Truy cập Google Cloud Console và đăng nhập.
- Tạo hoặc chọn project.
- Bật Maps API cần dùng trong API Library.
- Cấu hình billing theo yêu cầu của dịch vụ.
- Mở APIs & Services/ Keys & Credentials và chọn Create credentials → API key.
- Thiết lập API restrictions và application restrictions phù hợp, sau đó lưu.
Khóa Google Maps API cần được giới hạn theo API được phép sử dụng và nguồn gọi nếu phù hợp với ứng dụng. Đồng thời, cần kiểm tra quota, billing và tài liệu dịch vụ trước khi triển khai để hạn chế nguy cơ khóa bị sử dụng ngoài phạm vi dự kiến. Đây cũng là một nguyên tắc trong Cyber Security, giúp giảm rủi ro truy cập trái phép và bảo vệ tài nguyên hệ thống.
>>> Xem thêm:
- Claude Opus 4.7: Model AI mới nhất từ Anthropic
- GPT-5.5 Instant: Mô hình AI thông minh hơn, rõ ràng hơn và cá nhân hóa tốt hơn
- Cloudflare AI Platform: Lớp suy luận AI được thiết kế dành AI Agent
- Gemini 3.5: Tốc độ xử lý vượt trội cho AI Agent và Coding
Cách sử dụng API Key để gọi API
API Key được sử dụng theo yêu cầu xác thực của API endpoint. Trước khi gửi request, cần xác định URL, method, headers, payload và cách nhà cung cấp yêu cầu truyền khóa. Ví dụ dưới đây chỉ dùng tên khóa giả và endpoint minh họa.
Cách sử dụng API Key trong Postman
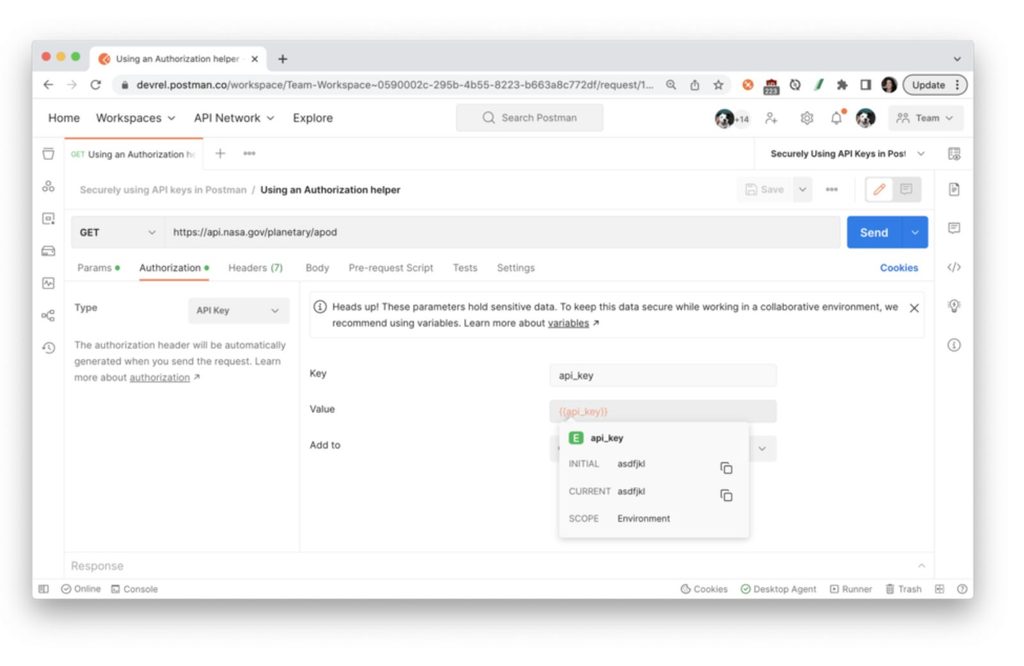
Postman là công cụ hỗ trợ gửi HTTP request và kiểm thử API mà không cần viết code. Khi sử dụng API Key, bạn có thể kết nối đến dịch vụ bên ngoài, kiểm tra khả năng xác thực và xem dữ liệu trả về từ server. Công cụ này phù hợp để kiểm tra API trước khi tích hợp vào ứng dụng, giúp developer phát hiện lỗi endpoint, phương thức request hoặc thông tin xác thực ngay trong quá trình phát triển.
Các bước sử dụng API Key trong Postman:
- Mở Postman, tạo HTTP Request mới và chọn method như GET hoặc POST theo tài liệu API.
- Nhập API endpoint vào thanh URL để xác định dịch vụ cần truy cập.
- Mở tab Authorization hoặc Headers để cấu hình API Key. Nếu API yêu cầu Bearer Token, nhập khóa vào trường Token. Nếu sử dụng header riêng, nhập đúng tên header và giá trị theo hướng dẫn của nhà cung cấp.
- Nhấn Send để gửi request và kiểm tra kết quả tại phần Response.
Sau khi gửi request, bạn có thể kiểm tra Status Code, nội dung response và thời gian phản hồi để đánh giá API hoạt động như mong đợi. Nếu nhận lỗi 401 Unauthorized hoặc 403 Forbidden, hãy kiểm tra API Key, quyền truy cập và phương thức xác thực. Trong quá trình kiểm thử, không sử dụng API Key thật trong ảnh chụp màn hình, collection công khai hoặc workspace chia sẻ để tránh làm lộ thông tin bảo mật.
Cách sử dụng API Key trong Python
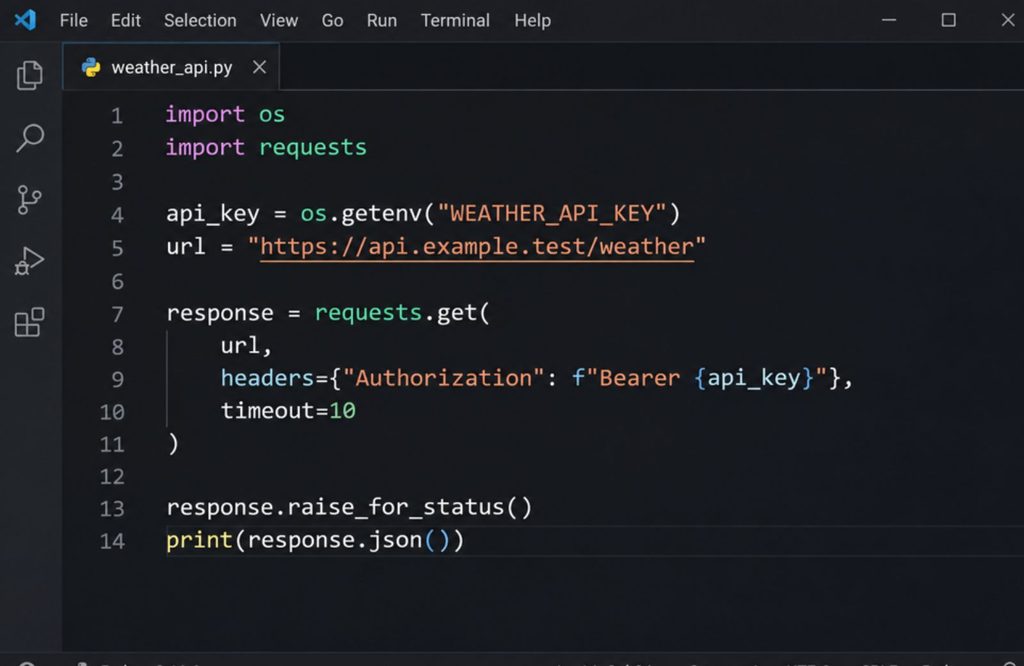
Python cho phép sử dụng API Key để kết nối với các dịch vụ bên ngoài thông qua thư viện hỗ trợ HTTP request như requests. Phương pháp này thường được áp dụng trong các ứng dụng xử lý dữ liệu, tự động hóa tác vụ hoặc tích hợp dịch vụ AI.
Chẳng hạn, developer có thể truy xuất dữ liệu thời tiết, lấy thông tin từ hệ thống bên thứ ba hoặc kết nối API AI để bổ sung khả năng phân tích hình ảnh cho dự án thị giác máy tính.
Các bước sử dụng API Key trong Python:
- Cài đặt thư viện requests nếu môi trường Python chưa có bằng lệnh pip install requests.
- Lưu API Key vào biến môi trường, chẳng hạn WEATHER_API_KEY, để hạn chế việc ghi trực tiếp khóa vào source code.
- Khai báo API endpoint và sử dụng requests.get() hoặc requests.post() để gửi request, đồng thời truyền API Key vào Headers theo yêu cầu xác thực.
- Kiểm tra phản hồi từ server và chuyển dữ liệu JSON thành cấu trúc Python để sử dụng trong chương trình.
Cách sử dụng API Key trong JavaScript
JavaScript hỗ trợ kết nối API thông qua Fetch API, cho phép ứng dụng gửi request và nhận dữ liệu từ các dịch vụ bên ngoài. Cách tích hợp này được sử dụng phổ biến trong website, ứng dụng web và ứng dụng di động phát triển bằng React Native. API Key giúp xác thực request theo chính sách của nhà cung cấp, từ đó ứng dụng có thể truy xuất dữ liệu hoặc sử dụng các chức năng được API hỗ trợ.
Các bước sử dụng API Key trong JavaScript:
- Xác định API endpoint và method cần sử dụng theo tài liệu dịch vụ.
- Khai báo API Key thông qua biến môi trường phù hợp với môi trường triển khai.
- Sử dụng fetch() để gửi request, cấu hình Headers chứa API Key theo định dạng xác thực mà API yêu cầu.
- Kiểm tra trạng thái response, xử lý lỗi nếu request thất bại và chuyển dữ liệu JSON để sử dụng trong ứng dụng.
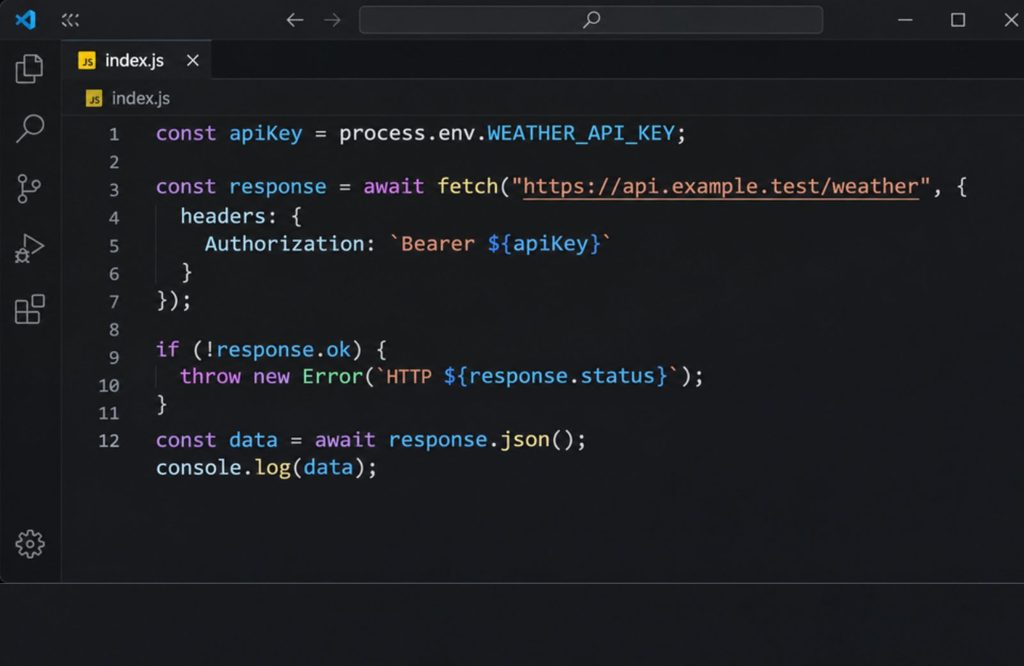
Lưu ý: Không lưu Secret Key trực tiếp trong source code hoặc frontend, sẽ làm mất tính bảo mật vốn có của API Key.
API Key khác gì với API Token, OAuth 2.0 và JWT?
API Key, API Token, OAuth 2.0 và JWT thường bị nhầm vì đều xuất hiện trong quá trình xác thực hoặc cấp quyền. Tuy nhiên, chúng khác nhau về bản chất và cách sử dụng cho từng trường hợp.
- API Key: Chuỗi khóa dùng để nhận diện ứng dụng hoặc project khi gửi request đến API. API Key hỗ trợ xác thực, kiểm soát truy cập và theo dõi mức sử dụng dịch vụ.
- API Token: Credential được sử dụng để xác thực hoặc đại diện cho quyền truy cập vào tài nguyên. Token có thể được cấp theo phiên, thời hạn hoặc phạm vi quyền tùy cơ chế của hệ thống.
OAuth 2.0: Framework ủy quyền cho phép ứng dụng truy cập tài nguyên thay mặt người dùng mà không cần chia sẻ trực tiếp mật khẩu. Cơ chế này thường sử dụng access token và các luồng cấp quyền phù hợp.
JWT (JSON Web Token): Định dạng token dùng để truyền thông tin dưới dạng các claims được ký hoặc bảo vệ theo cấu hình. JWT thường được sử dụng trong xác thực, trao đổi thông tin giữa các hệ thống và quản lý phiên truy cập.
| Tiêu chí | API Key | API Token | OAuth 2.0 | JWT |
| Bản chất | Chuỗi khóa xác thực/nhận diện theo nhà cung cấp | Credential/token có thể đại diện quyền hoặc phiên truy cập | Framework ủy quyền | Định dạng token gồm các phần dữ liệu được mã hóa Base64URL và chữ ký tùy cấu hình |
| Mục đích | Nhận diện project/app, kiểm tra truy cập, tracking | Truyền thông tin xác thực hoặc quyền truy cập | Cho phép ứng dụng truy cập tài nguyên theo sự ủy quyền | Mang claims để trao đổi thông tin xác thực/ủy quyền |
| Ứng dụng | API tích hợp, project-level access, dịch vụ | API, phiên truy cập, hệ thống nội bộ | Đăng nhập/ủy quyền ứng dụng bên thứ ba | API authentication, trao đổi token theo thiết kế hệ thống |
Các khái niệm có thể kết hợp trong cùng hệ thống. API Key không mặc định là JWT, còn OAuth 2.0 có thể cấp access token ở nhiều định dạng. Cần xác định cơ chế của API thay vì dựa vào tên gọi.
Khi nào nên sử dụng API Key?
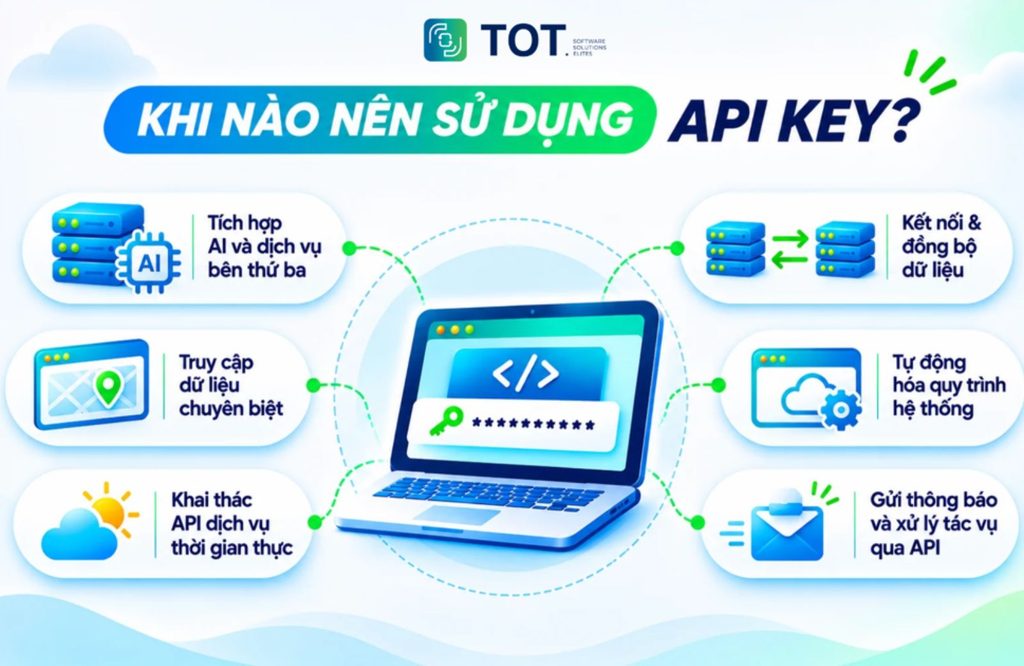
API Key phù hợp khi cần nhận diện project hoặc ứng dụng trong tích hợp API, đặc biệt với dịch vụ bên thứ ba, backend, công cụ nội bộ hoặc môi trường phát triển. Khóa có thể dùng để theo dõi request, giới hạn quota và cấu hình quyền theo khả năng của nhà cung cấp.
- Backend gọi dịch vụ AI: Sử dụng API Key để kết nối mô hình AI, gửi dữ liệu đầu vào và nhận kết quả xử lý.
- Hệ thống nội bộ kết nối dữ liệu: Cho phép các dịch vụ trao đổi dữ liệu thông qua API mà không cần thao tác thủ công.
- Website tích hợp API bản đồ: Truy xuất thông tin địa điểm, tọa độ và hiển thị bản đồ trực tiếp trên website.
- Ứng dụng lấy dữ liệu thời tiết: Kết nối API để cập nhật nhiệt độ, dự báo thời tiết và các thông tin môi trường.
- Dịch vụ gửi email tự động: Tích hợp API email để gửi thông báo, xác nhận hoặc email giao dịch.
- Tự động hóa quy trình: Kết nối nhiều dịch vụ thông qua API và các workflow tự động hóa nhằm giảm thao tác thủ công.
Với các API xử lý dữ liệu người dùng, thao tác nhạy cảm hoặc yêu cầu ủy quyền theo danh tính, nên cân nhắc OAuth 2.0, service account hoặc cơ chế xác thực phù hợp với yêu cầu của nền tảng. Vì vậy, cần lựa chọn cơ chế xác thực dựa trên mức độ nhạy cảm của dữ liệu và quyền truy cập mà ứng dụng cần.
Cách bảo mật API Key và tránh rò rỉ thông tin
API Key có thể liên kết với quota, tài nguyên hoặc chi phí của dự án. Khóa bị lộ có thể bị sử dụng trái phép hoặc làm gián đoạn ứng dụng. Các nguyên tắc dưới đây giúp giảm nguy cơ rò rỉ và hạn chế tác động khi có sự cố.
Không công khai API Key trong mã nguồn
Không hard-code khóa bí mật trong frontend, file public, ảnh chụp, repository hoặc tài liệu chia sẻ. Tránh commit secret lên GitHub, kể cả repository riêng nếu quy trình quản lý chưa đủ an toàn. Đặc biệt, cần kiểm soát các lỗ hổng phía client có thể cho phép script trái phép truy cập dữ liệu, đồng thời bảo vệ dữ liệu trao đổi giữa ứng dụng và máy chủ bằng kết nối an toàn.
>> Xem thêm:
- SSL là gì? Kiến thức về chứng chỉ SSL và vai trò bảo mật
- XSS là gì? Kỹ thuật tấn công XSS, cách kiểm tra và ngăn chặn hiệu quả
Sử dụng biến môi trường để lưu trữ API Key
Biến môi trường (Environment variables) giúp tách thông tin cấu hình khỏi mã nguồn. Trong môi trường production, có thể sử dụng Secret Manager hoặc hệ thống quản lý credentials để phân quyền truy cập, lưu trữ và cập nhật khóa. Đối với dữ liệu nhạy cảm, cần áp dụng cơ chế mã hóa phù hợp nhằm bảo vệ thông tin khi lưu trữ hoặc trao đổi giữa các hệ thống, đồng thời hạn chế quyền truy cập vào khóa bí mật.
>> Xem thêm:
- Mã hóa là gì? Nguyên lý hoạt động, phân loại và ứng dụng của mã hóa dữ liệu
- Mã hóa PGP là gì? Cách thực hoạt động của mã hóa Pretty Good Privacy
Giới hạn quyền truy cập và số lượng request
Áp dụng nguyên tắc quyền tối thiểu (least privilege), chỉ cấp quyền cần thiết. Nếu nhà cung cấp hỗ trợ, giới hạn API theo domain, IP, ứng dụng hoặc project. Thiết lập quota, rate limit và cảnh báo usage để kiểm soát lưu lượng. Ngoài ra, cần đảm bảo các kết nối API sử dụng giao thức bảo mật phù hợp, tuân thủ tiêu chuẩn an toàn ứng dụng và đáp ứng các yêu cầu về quyền riêng tư, bảo vệ dữ liệu người dùng.
>> Xem thêm:
- TLS 1.2 là gì? Giao thức bảo mật đáng tin cậy trong thời đại số
- TLS 1.3 là gì? Giải pháp bảo mật hiện đại cho Internet
- OWASP là gì? 10 lỗ hổng và rủi ro bảo mật hàng đầu theo OWASP
- GDPR là gì? Quy định chung về bảo vệ dữ liệu mới của EU
Thu hồi và thay thế API Key khi bị lộ
Khi API Key có nguy cơ bị rò rỉ, hãy thu hồi hoặc vô hiệu hóa khóa cũ, tạo khóa thay thế và cập nhật cấu hình ứng dụng. Tiếp theo, kiểm tra log, usage và chi phí bất thường để phát hiện các hoạt động đáng ngờ. Với những hệ thống xử lý dữ liệu nhạy cảm, nên kết hợp cơ chế bảo vệ bằng thuật toán mã hóa và quản lý khóa phù hợp nhằm hạn chế nguy cơ dữ liệu bị khai thác khi xảy ra sự cố. Sau khi xác nhận hệ thống sử dụng khóa mới, loại bỏ khóa cũ khỏi cấu hình và tài liệu liên quan.
>>> Xem thêm:
- RSA là gì? Cách mã hóa RSA hoạt động, ứng dụng trong chữ ký số
- AES là gì? Nguyên lý hoạt động, phân loại và ứng dụng của mã hóa AES
Checklist bảo mật API Key cần kiểm tra
Để hạn chế rủi ro rò rỉ thông tin xác thực và sử dụng API trái phép, nhà phát triển nên kiểm tra các nguyên tắc sau khi triển khai API Key:
- Thu hồi và tạo khóa mới khi API Key bị lộ, không còn sử dụng hoặc có dấu hiệu bị truy cập trái phép.
- Không hardcode API Key trực tiếp vào source code hoặc công khai trên GitHub.
- Lưu API Key trong biến môi trường (Environment Variables) hoặc Secret Manager.
- Không gửi API Key qua tin nhắn, email hoặc tài liệu công khai khi không cần thiết.
- Giới hạn quyền truy cập và phạm vi API theo đúng chức năng ứng dụng.
- Thiết lập quota, rate limit và ngân sách phù hợp để kiểm soát mức sử dụng.
- Theo dõi API Usage thường xuyên để phát hiện request bất thường.
Vòng đời quản lý API Key gồm những giai đoạn nào?
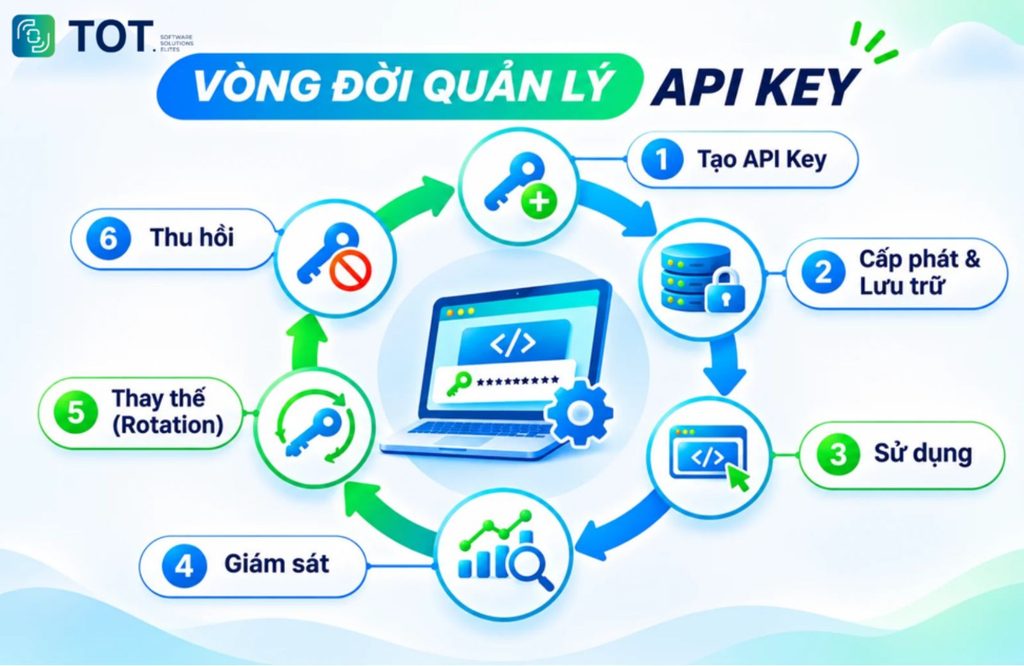
Vòng đời quản lý API Key là quá trình tạo, cấp phát, sử dụng, giám sát, thay thế và thu hồi khóa nhằm đảm bảo quyền truy cập API được kiểm soát xuyên suốt thời gian hoạt động. Mỗi giai đoạn cần có người chịu trách nhiệm và quy trình xử lý rõ ràng.
1. Tạo API Key (Creation)
Tạo khóa trên nền tảng cung cấp API, xác định mục đích sử dụng, project, ứng dụng và môi trường. Khi tạo, hãy chọn cấu hình quyền và restriction phù hợp. Không tạo khóa có phạm vi rộng hơn nhu cầu thực tế.
2. Cấp phát và lưu trữ API Key (Distribution & Storage)
Cấp khóa cho ứng dụng hoặc dịch vụ cần sử dụng, lưu bằng biến môi trường hay secret manager. Tránh gửi khóa qua kênh công khai. Ghi lại project, owner, môi trường và mục đích để dễ kiểm tra hoặc thu hồi.
3. Sử dụng API Key (Usage)
Ứng dụng gửi khóa kèm request theo phương thức nhà cung cấp quy định. Chỉ gọi endpoint cần thiết, xử lý lỗi xác thực và giới hạn request. Không đưa khóa bí mật vào client-side code nếu khóa được thiết kế cho server.
4. Giám sát API Key (Monitoring)
Theo dõi lượng request, quota, chi phí, lịch sử truy cập và hoạt động bất thường. Đặt cảnh báo khi usage tăng đột ngột hoặc gần chạm hạn mức. Định kỳ rà soát khóa đang hoạt động và quyền được cấp.
5. Thay thế API Key (Rotation)
Tạo khóa mới, cập nhật ứng dụng và kiểm thử hoạt động trước khi vô hiệu hóa khóa cũ. Rotation nên được thực hiện theo chính sách hoặc khi có dấu hiệu rủi ro. Tránh thay khóa đột ngột mà chưa có kế hoạch cập nhật hệ thống.
6. Thu hồi API Key (Revocation)
Vô hiệu hóa khóa không còn sử dụng, khóa bị lộ hoặc ứng dụng/project đã kết thúc. Sau khi thu hồi, kiểm tra các hệ thống phụ thuộc để xác nhận request không còn sử dụng credential cũ. Cập nhật danh mục khóa và hồ sơ quản lý.
Các lỗi API Key thường gặp và cách khắc phục
Lỗi API Key thường xuất hiện khi khóa không hợp lệ, thiếu quyền, vượt giới hạn request hoặc cấu hình billing chưa đáp ứng yêu cầu. Hãy kiểm tra status code, nội dung phản hồi và trang quản lý credentials của nhà cung cấp trước khi sửa.
| Lỗi | Nguyên nhân thường gặp | Cách kiểm tra / khắc phục |
| 401 Unauthorized | Thiếu hoặc sai thông tin xác thực, khóa không hợp lệ | Kiểm tra API Key, header, định dạng xác thực và trạng thái khóa |
| 403 Forbidden | Khóa hợp lệ nhưng không đủ quyền hoặc bị restriction | Kiểm tra permission, API restriction, project, IP/domain hoặc policy |
| 429 Too Many Requests | Vượt rate limit hoặc quota | Giảm tốc độ request, áp dụng retry/backoff hợp lý, kiểm tra quota và giới hạn |
| Invalid API Key | Key sai, bị thu hồi, nhập thiếu hoặc dùng nhầm project | Tạo/copy đúng khóa, kiểm tra project và cấu hình environment |
| Billing / Quota Error | Billing chưa bật, hết credit hoặc vượt hạn mức | Kiểm tra billing, quota, usage, model và điều kiện Free Tier |
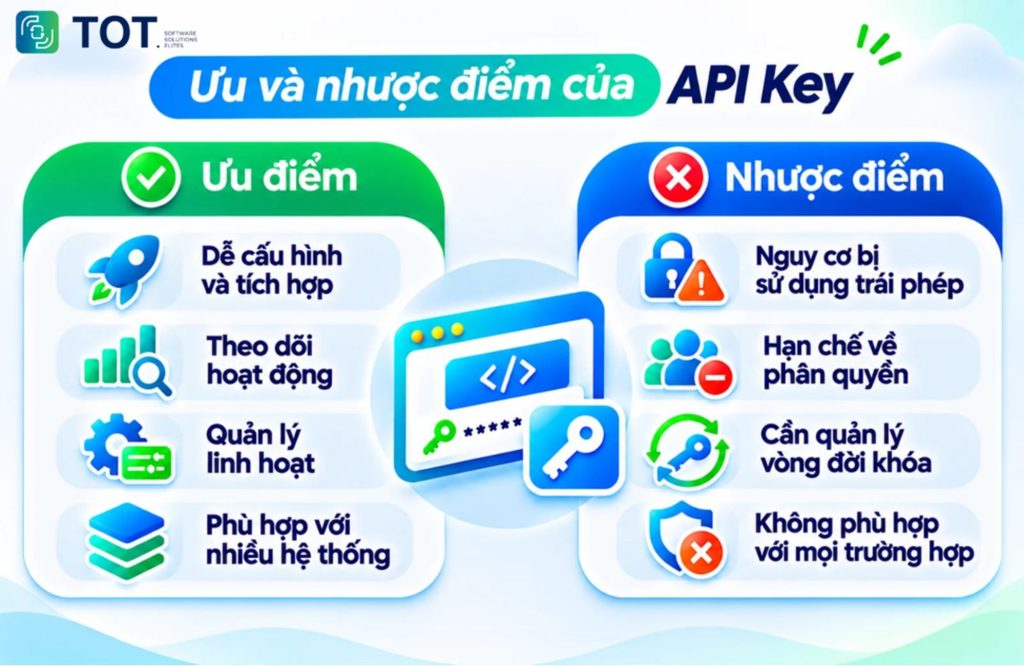
Ưu và nhược điểm của API Key
API Key mang lại sự tiện lợi trong việc xác thực và kết nối ứng dụng với các dịch vụ API. Tuy nhiên, cơ chế này cũng tồn tại một số hạn chế liên quan đến bảo mật và quản lý quyền truy cập.
Ưu điểm của API Key:
- Dễ cấu hình và tích hợp: Có thể triển khai nhanh, phù hợp với nhiều ứng dụng, dịch vụ và hệ thống backend.
- Theo dõi hoạt động: Hỗ trợ nhận diện project hoặc ứng dụng, theo dõi lượng request và usage tùy theo nền tảng cung cấp.
- Quản lý linh hoạt: Một số dịch vụ cho phép thiết lập quota, giới hạn phạm vi sử dụng (restriction) và quản lý API Key.
- Phù hợp với nhiều hệ thống: Thường được sử dụng trong tích hợp backend, công cụ nội bộ và các ứng dụng cần kết nối API.
Nhược điểm của API Key:
- Nguy cơ bị sử dụng trái phép: Nếu API Key bị lộ, người khác có thể sử dụng khóa để gửi request hoặc tiêu tốn quota, chi phí của tài khoản.
- Hạn chế về phân quyền: Không phải nền tảng nào cũng hỗ trợ phân quyền chi tiết theo từng người dùng hoặc từng hành động.
- Cần quản lý vòng đời khóa: API Key dài hạn cần được lưu trữ an toàn, giám sát, luân chuyển (rotation) và thu hồi khi cần.
- Không phù hợp với mọi trường hợp: API Key không thay thế OAuth 2.0 hoặc các cơ chế xác thực mạnh hơn khi hệ thống cần xác minh danh tính, cấp quyền cụ thể hoặc xử lý dữ liệu nhạy cảm.
Vì vậy, API Key phù hợp với các nhu cầu xác thực đơn giản giữa ứng dụng và dịch vụ, nhưng mức độ an toàn phụ thuộc vào cách thiết lập và quản lý. Để hạn chế rủi ro, hệ thống cần kiểm soát quyền truy cập, bảo vệ khóa bí mật, theo dõi hoạt động sử dụng và có phương án thu hồi khi xảy ra sự cố.
Kết luận
API Key là giải pháp xác thực tiện lợi giúp ứng dụng kết nối với các dịch vụ thông qua API. Để sử dụng hiệu quả và an toàn, developer cần lựa chọn cơ chế xác thực phù hợp, giới hạn quyền truy cập và bảo vệ khóa theo yêu cầu của từng nền tảng. Việc quản lý API Key đúng cách không chỉ giúp tích hợp thuận lợi mà còn hạn chế rủi ro trong quá trình vận hành hệ thống.
Câu hỏi thường gặp
API Key là gì?
API Key là chuỗi xác thực do nhà cung cấp cấp để nhận diện ứng dụng, project hoặc yêu cầu truy cập API. Ứng dụng gửi khóa theo cơ chế dịch vụ quy định. Máy chủ có thể kiểm tra khóa, quyền, quota và trạng thái trước khi xử lý request. Tùy nền tảng, API Key có thể cần restriction hoặc kết hợp với cơ chế xác thực khác.
API Key Free là gì? Có thể lấy API Key miễn phí không?
API Key Free là khóa sử dụng trong hạn mức miễn phí của nhà cung cấp. Người dùng có thể tạo khóa miễn phí trên một số nền tảng, nhưng không phải mọi request đều miễn phí. Quota, rate limit, model, billing và điều khoản sử dụng có thể khác nhau. Cần kiểm tra chính sách hiện hành trước khi tích hợp.
API Key Google lấy ở đâu?
API Key Google được tạo trên Google AI Studio hoặc Cloud Console, tùy dịch vụ API đang sử dụng. Với Gemini API, người dùng truy cập trang API Keys trong AI Studio. Với Google Maps Platform, khóa thường được tạo từ Google Cloud Console sau khi chọn project và bật API cần thiết.
API Key Gemini miễn phí không?
Gemini API có thể cung cấp Free Tier cho một số model và tài khoản, với quota và điều kiện riêng. Việc tạo API Key không đảm bảo mọi request đều miễn phí. Model được hỗ trợ, giới hạn tốc độ, khu vực, billing và chính sách dữ liệu có thể thay đổi. Nên kiểm tra trang giá và quota chính thức trước khi sử dụng.
Cách lấy API Key Gemini như thế nào?
Để lấy API Key Gemini, bạn có thể đăng nhập Google AI Studio và tạo API Key tại mục API Keys. Nếu được yêu cầu, chọn project Google Cloud phù hợp. Sao chép khóa và lưu an toàn bằng biến môi trường hoặc secret manager. Sau đó kiểm tra model, quota và điều kiện Free Tier trước khi gửi request.
Làm thế nào để lấy OpenAI API Key?
Để lấy API Key OpenAI, bạn có thể tạo Secret Key trong mục API Keys trên OpenAI Platform. Chọn project cần sử dụng, thiết lập quyền nếu nền tảng hỗ trợ, rồi sao chép khóa khi được hiển thị. Lưu khóa ở backend hoặc secret manager. Kiểm tra billing và usage vì API có chính sách tính phí riêng với gói ChatGPT.
API Key Groq là gì và cách lấy như thế nào?
API Key Groq là khóa xác thực kết nối ứng dụng với Groq API. Người dùng tạo và quản lý khóa trong Groq Console, sau đó lưu khóa vào biến môi trường backend. Trước khi gửi request, hãy kiểm tra model khả dụng, quota, rate limit và chính sách sử dụng của tài khoản.